【2026年版】セキュリティ対策ツールおすすめ13選|EDR・メールセキュリティ・UTM・脆弱性診断を目的別に比較
セキュリティ対策ツールは種類が多く、「EDR」「UTM」「MFA」といった略語を並べて比べても、自社が何から入れるべきかは決まりません。この記事は、中小〜中堅企業で情報セキュリティを任された担当者に向けて、端末保護(EDR)、メールセキュリティ、UTM・ファイアウォール、ID管理・多要素認証、脆弱性診断、バックアップ、従業員教育の7カテゴリから、代表的な13製品を目的別に紹介します。2026年10月時点の公式情報をもとに整理しており、料金は公式サイトに掲載されているものだけを記載します。金額が載っていないものは「公式ページに金額の記載なし」と示し、見積もりが必要なものとして扱います。
最初に入れるのは、ID・多要素認証と端末保護(EDR)です。 そのあとにバックアップ、メール対策、脆弱性の点検、従業員教育を積み上げる順が考えやすく、製品名から選ぶ前に「守る対象(ID・端末・メール・ネットワーク・データ)」を決めることが出発点になります。Microsoft 365 Business Premium を使っている企業は、Defender for Business、Entra ID、Defender for Office 365 の一部が契約に含まれるため、既存契約の棚卸しから始めると重複投資を避けられます。
本記事のポイント
- セキュリティ対策ツールは、ID・端末・メール・ネットワーク・データの守る対象ごとに選び、1製品で全カテゴリを代替できない前提で組み合わせます。
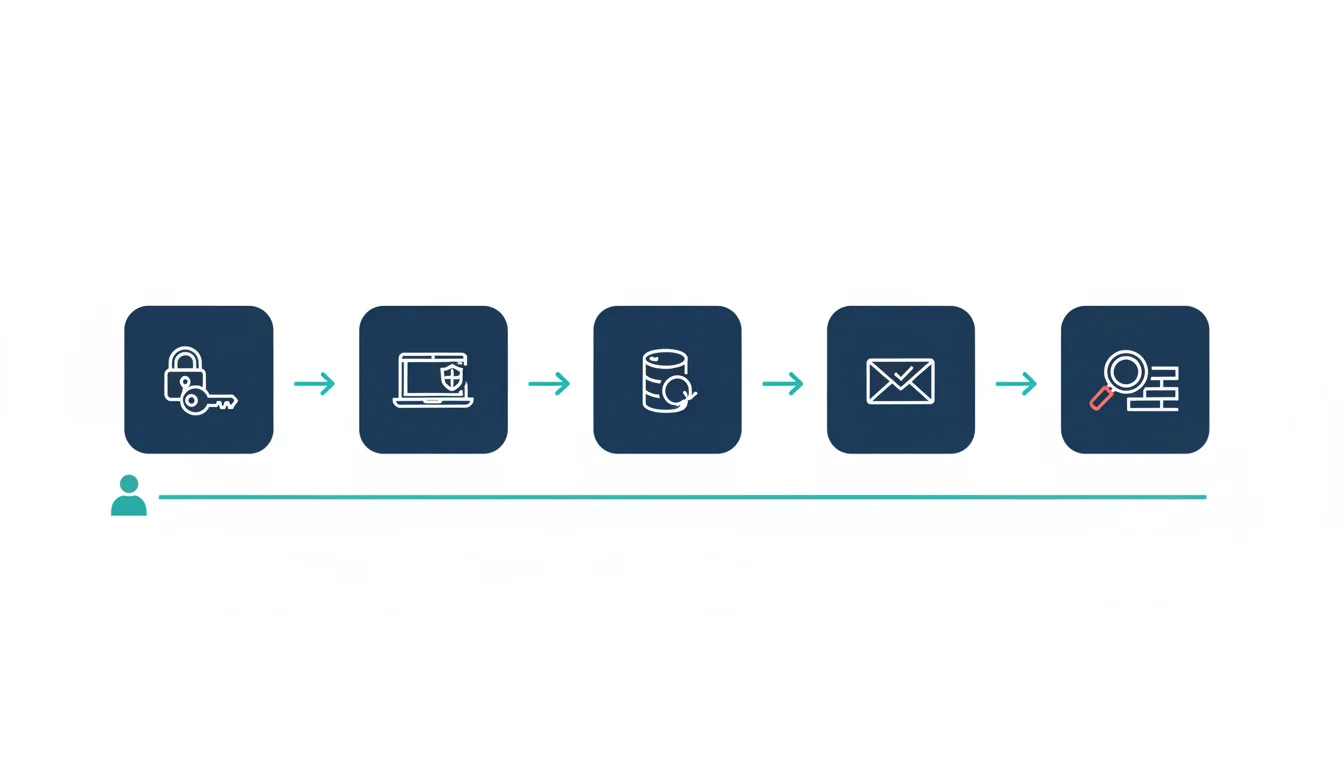
- 最初の一手はID・多要素認証と端末保護(EDR)で、バックアップ、メール対策、脆弱性の点検、従業員教育の順に積み上げると判断しやすくなります。
- Microsoft 365 Business Premium など既存契約に含まれる機能を先に棚卸しし、不足する分だけを追加すると、重複と未設定を避けられます。
セキュリティ対策ツールの選び方(比較軸)
製品を比べる前に、自社が何を守りたいのかを決めます。IPA(情報処理推進機構)が公開している中小企業の情報セキュリティ対策ガイドラインは、2026年3月27日に第4.0版が公開されており、経営者向けの指針と実践手順に加えて「5分でできる!情報セキュリティ自社診断」を付録に収めています。ツール選びの前に自社診断で現状を確認しておくと、不足している領域が見えやすくなります。
そのうえで、各カテゴリの製品は次の6つの軸で比べます。
| 比較軸 | 確認すること |
|---|---|
| 守る対象 | ID、端末、メール、ネットワーク、データ、Webアプリのどれを守るためのツールか |
| 提供形態と管理方法 | クラウド管理か、機器(アプライアンス)か、オンプレミスか。拠点やテレワークの端末も管理できるか |
| 運用負荷 | アラートを誰が見るか。社内で対応できない場合に、監視や対応を任せるサービスがあるか |
| 既存環境との相性 | Microsoft 365 など利用中のグループウェアや認証基盤とつながるか。既存契約に含まれる機能と重複しないか |
| 料金の見え方 | 課金単位(ユーザー数、端末数、ワークロード数)と、公式に金額が公開されているか。為替や税の表記も確認する |
| 試用と支援 | 無料試用の有無と期間、日本語での導入支援や問い合わせ窓口があるか |
1つのツールで全カテゴリを代替することはできません。たとえばUTMは境界の通信を見ますが、端末の中で起きた不審な動作やメールの本文は別の仕組みで見る必要があります。カテゴリごとに役割を分けて考えると、予算の配分も説明しやすくなります。
カテゴリ別の比較表
13製品を、カテゴリ・特徴・提供形態・料金の公開状況で整理しました。順位ではなく、用途別に並べています。
| カテゴリ | 製品 | 特徴 | 提供形態 | 料金の公開状況 |
|---|---|---|---|---|
| EDR・端末保護 | Microsoft Defender for Business | 従業員300名以下向け。次世代ウイルス対策、EDR、脆弱性管理 | 単体(スタンドアロン)での提供、またはMicrosoft 365 Business Premiumに含まれる | 税抜・年払いでユーザー/月相当449円 |
| EDR・端末保護 | CrowdStrike Falcon | Go・Pro・Enterpriseの3プランとマネージド型のMDR | デバイス単位のサブスクリプション | 米ドルで公開(MDRは要問い合わせ) |
| メールセキュリティ | Microsoft Defender for Office 365 | 安全なリンク・安全な添付ファイル・なりすまし対策 | Microsoft 365の一部プランに含まれる。アドオンもある | 公式ドキュメントに金額の記載なし |
| メールセキュリティ | Proofpoint Essentials | 中小企業向けのメール脅威対策、DLP、暗号化 | クラウド型 | 公式ページに金額の記載なし |
| UTM・ファイアウォール | FortiGate | 次世代ファイアウォール。IPS、アンチウイルス、Webフィルタ、SD-WAN | ハードウェア、仮想、クラウド(FGaaS) | 公式ページに金額の記載なし |
| UTM・ファイアウォール | Check Point Quantum Spark | ファイアウォール、VPN、脅威対策 | アプライアンス。クラウドから一元管理 | 公式ページに金額の記載なし |
| ID管理・多要素認証 | Microsoft Entra ID | 多要素認証、SSO、条件付きアクセス | クラウド型。Freeは商用オンラインサービスに含まれる | P1は税別・年払いでユーザー/月相当1,049円、P2は1,499円 |
| ID管理・多要素認証 | Cisco Duo | 多要素認証、SSO、端末の信頼性確認 | セルフサービスで申し込み | Freeは10ユーザーまで0ドル、有料は3・6・9ドル/ユーザー/月 |
| 脆弱性診断 | Tenable Nessus | ネットワーク全体の脆弱性スキャン、設定の準拠確認 | ライセンス購入(1・2・3年) | Professionalは1年4,790ドル(VAT込みの表記) |
| 脆弱性診断 | ZAP | Webアプリ向けのオープンソースのスキャナー | ソフトウェア(無料) | 無料 |
| バックアップ | Veeam Data Platform | バックアップ・復元、イミュータブルバックアップ、マルウェア検知 | ソフトウェアアプライアンス、既存基盤、クラウド | 公式ページに金額の記載なし |
| バックアップ | Acronis Cyber Protect | バックアップとマルウェア対策、脆弱性診断、パッチ管理を統合 | クラウド展開とオンプレミス展開 | 公式ページに金額の記載なし |
| 従業員教育 | KnowBe4 | セキュリティ意識向上トレーニング、攻撃シミュレーション | オールインワンのプラットフォーム | 公式ページに金額の記載なし |
2026年10月時点の公式情報をもとに整理しています。料金・プラン・対応機能は変更されるため、導入前には各公式ページで最新の内容と、為替や税の扱いを確認してください。
カテゴリ別おすすめセキュリティ対策ツール13選
EDR・端末保護
EDR(Endpoint Detection and Response)は、PCやサーバーなどの端末で起きた不審な動きを検知し、調査と対処につなげる仕組みです。従来のウイルス対策が「既知の不正なファイルを止める」役割を中心にしていたのに対し、侵入されたあとの動きを追える点が違いです。ここでは、従業員数や運用体制に合わせて選びやすい2製品を取り上げます。
1. Microsoft Defender for Business
- 特徴:「最大300人の従業員を持つ企業」向けに作られた端末保護で、次世代ウイルス対策、エンドポイントの検出と対応(EDR)、脆弱性管理、自動調査と修復を備えます。毎月のセキュリティ概要レポートで保護状況を確認できます。
- 向いている企業:Microsoft 365 を中心に使い、専任のセキュリティ担当者を置きにくい中小企業。Windows、macOS、iOS、Android に対応し、1ユーザーあたり最大5台まで利用できます。
- 注意点:サーバー保護はアドオンとして提供されます。Microsoft 365 Business Premium にも同じ機能が含まれるため、すでに契約している場合は二重に購入しないよう確認してください。
- 料金・提供形態:公式ページでは、税抜・年払い(自動更新)でユーザー/月相当449円と案内されています。Microsoft 365 Business Premium は同じく3,298円(Teams なしは2,817円)で、Defender for Business の機能を含みます。30日間の無料試用があります。
- 公式ページ
2. CrowdStrike Falcon
- 特徴:Falcon Go、Falcon Pro、Falcon Enterprise の3つのプランと、フルマネージド型の Falcon Complete Next-Gen MDR を用意しています。次世代アンチウイルス、デバイスコントロール、EDR、脅威インテリジェンス、ITハイジーンなどの機能が案内されています。
- 向いている企業:端末単位で段階的に導入したい企業。24時間365日の監視と対応まで任せたい場合は、MDR(マネージド検知・対応)が選択肢になります。
- 注意点:価格は米ドルで掲載されており、円建ての価格は記載がありません。各プランに含まれる機能の差は、ページの文面だけでは判断しきれない部分があるため、購入前に公式で確認してください。
- 料金・提供形態:デバイス単位の課金です。Falcon Go は月払い7.99ドル、年払い59.99ドル(購入は最大100台まで)、Falcon Pro は14.99ドル・99.99ドル、Falcon Enterprise は19.99ドル・184.99ドルと公開されています。MDR は「お問い合わせ」です。15日間の無料トライアルがあり、クレジットカードは不要と記載されています。
- 公式ページ
メールセキュリティ
メールは、フィッシングやなりすまし、不正な添付ファイルの入口になりやすい経路です。クラウドメールボックスには基本的な保護が組み込まれていることが多いため、追加でどこまで必要かを見極めます。
3. Microsoft Defender for Office 365
- 特徴:Microsoft 365 のメールとコラボレーションを守る仕組みです。Plan 1 は、ゼロデイマルウェア、フィッシング、ビジネスメール詐欺(BEC)から守るために、安全な添付ファイル、安全なリンク、ユーザーやドメインのなりすまし対策を提供します。Plan 2 は、攻撃シミュレーショントレーニング、脅威エクスプローラー、自動調査と応答(AIR)などを加えます。
- 向いている企業:Microsoft 365 を利用し、メール経由の被害を減らしたい企業。Plan 1 は Microsoft 365 Business Premium などに含まれます。
- 注意点:公式ドキュメントによると、Plan 2 はエンタープライズ向けのMicrosoft 365 A5/E5/G5 などに含まれる位置づけです。契約中のプランによって使える機能が異なるため、管理ポータルで有効化されているか確認してください。
- 料金・提供形態:Microsoft 365 の一部のサブスクリプションに含まれるほか、アドオンとしても利用できます。公式ドキュメントに金額の記載はありません。Plan 2 は90日間の試用ができます。
- 公式ドキュメント
4. Proofpoint Essentials
- 特徴:IT予算や人員が限られる中小企業向けのクラウドソリューションとして案内されています。悪意のある添付ファイルやリンク、フィッシング、メール詐欺を受信箱に届く前に防ぐ脅威対策に加え、ポリシーに基づくDLP(情報漏えい対策)とメール暗号化を備えます。
- 向いている企業:メールの脅威対策を専用の仕組みで強化したい企業。複数のパッケージが用意されています。
- 注意点:公式ページに価格の掲載はなく、販売はパートナー経由のため、パッケージごとの内容と金額はパートナーへの見積もりで確認します。
- 料金・提供形態:クラウド型で、30日間の無料トライアルがあります。金額は公式ページに記載がありません。
- 公式ページ
UTM・ファイアウォール
UTM(統合脅威管理)は、ファイアウォール、VPN、アンチウイルス、URLフィルタリングなど複数の機能を1台にまとめて境界で守る考え方です。ベンダーによっては「次世代ファイアウォール」「セキュリティゲートウェイ」と呼ばれるため、名称ではなく搭載機能で比べます。
5. FortiGate(Fortinet)
- 特徴:次世代ファイアウォールとして案内され、IPS(不正侵入防止)やアンチウイルスをFortiGuardのサブスクリプションで提供します。URLフィルタリングとDNSフィルタリングによるWebフィルタ、セキュアSD-WAN、アプリケーション制御なども用意されています。
- 向いている企業:複数拠点の通信をまとめて管理したい企業や、エントリーモデルから段階的に拡張したい企業。
- 注意点:機能の多くはサブスクリプションごとに提供されるため、購入時にどのサービスが含まれるかを確認します。機器の設定と更新を担う運用者が必要です。
- 料金・提供形態:ハードウェア、仮想アプライアンス、クラウド(FortiGate as a Service)で提供されます。公式ページに金額の記載はありません。
- 公式ページ
6. Check Point Quantum Spark
- 特徴:中小企業向けの次世代ファイアウォール(セキュリティゲートウェイ)です。公式ページでは、現行のSpark 2500シリーズとして6モデル(2530〜2590)を案内しています。ファイアウォール、VPN、脅威対策に加え、MSP向けの統合クラウド管理とSMB向けのセルフサービスポータルを備えます。
- 向いている企業:機器単位で境界防御をまとめたい中小企業。拠点ごとに機器を置き、クラウドから一元管理したい場合に向きます。
- 注意点:モデルによってスループットと対象規模が異なります。日本語の製品ページは公開されていないため、国内での販売モデルとライセンス構成は販売代理店で確認が必要です。
- 料金・提供形態:アプライアンス製品です。公式ページに金額の記載はありません。
- 公式ページ
ID管理・多要素認証
認証情報の漏えいや不正利用は、クラウドサービスやVPNへの侵入口になります。多要素認証(MFA)とシングルサインオン(SSO)は、導入効果が見えやすく、最初に整えたい領域です。ゼロトラストの考え方との関係はゼロトラストとは?基本原則・VPNとの違い・企業の導入手順を解説で整理しています。
7. Microsoft Entra ID
- 特徴:クラウド型のIDおよびアクセス管理です。多要素認証、シングルサインオン、条件付きアクセス、パスワードレス認証、パスキーに対応し、P2ではリスクベースの条件付きアクセスや特権ID管理(PIM)が加わります。
- 向いている企業:Microsoft 365 や Azure を使い、アカウント管理を一元化したい企業。
- 注意点:Free は Azure や Microsoft 365 などの商用オンラインサービスのサブスクリプションに含まれますが、含まれる機能は、ユーザー・グループ管理、オンプレミスディレクトリの同期、基本レポート、セルフサービスのパスワード変更、主要SaaSへのSSOなどです。必要な機能がどのプランに含まれるかを、公式ページで確認します。
- 料金・提供形態:公式ページでは税別・年払いで、P1がユーザー/月相当1,049円、P2が1,499円です。Microsoft 365 Business Premium(Teams 含む)3,298円などのプランにも含まれます。
- 公式ページ
8. Cisco Duo
- 特徴:多要素認証を中心に、エディションに応じてフィッシング耐性のあるMFA、パスワードレス認証、SSO、信頼済みエンドポイントの確認などを提供します。上位のエディションにはリスクベース認証やVPN不要のリモートアクセスが含まれます。
- 向いている企業:特定のグループウェアに依存せず、複数のアプリや環境に多要素認証を広げたい企業。小規模なチームの検証にも使えます。
- 注意点:ライセンスは100名未満では10単位、100名超では25単位で販売されます。請求が月払いか年払いかは、取得した公式ページに記載がありませんでした。
- 料金・提供形態:Duo Free は10ユーザーまで0ドル、Duo Essentials は3ドル、Duo Advantage は6ドル、Duo Premier は9ドル(いずれもユーザー/月)と公式ページに掲載されています。セルフサービスで申し込め、30日間の無料トライアルがあります。
- 公式ページ
脆弱性診断
脆弱性診断は、システムやWebアプリの弱点を攻撃される前に見つける作業です。IPAの「情報セキュリティ10大脅威 2026」でも、組織向けの脅威として「システムの脆弱性を悪用した攻撃」が4位に挙げられています。ツールは自社が管理している対象にだけ使います。診断の結果を確認する方法は、セキュリティ対策の有効性確認にもつながります。
9. Tenable Nessus
- 特徴:ネットワーク全体をスキャンして、脆弱性、パッチの不足、設定の不備を見つけるツールです。CISベンチマークに沿った設定の準拠確認や、デプロイ前のIaC(Infrastructure as Code)のスキャンにも触れられています。
- 向いている企業:社内のサーバーやネットワーク機器を定期的に点検したい企業。セキュリティ担当者やコンサルタントのほか、専任担当者を置けない中小企業の管理者向けとしても案内されています。
- 注意点:スキャン結果の優先順位付けや修正の判断は人が行います。本番環境へのスキャンは負荷や影響を考え、実施時間と範囲を決めてから行います。
- 料金・提供形態:ライセンス購入型で、1年・2年・3年の期間が選べます。公式ページでは、Nessus Professional の1年ライセンスが4,790ドル(VAT込みの表記)と掲載されています。
- 公式ページ
10. ZAP(旧称 OWASP ZAP)
- 特徴:2023年にOWASPから独立し、現在はCheckmarxの支援を受けるZAP Core Teamが開発する、無料のオープンソースのWebアプリケーション向けセキュリティスキャナーです。自動化のためのドキュメントと、コミュニティのアドオンを集めたマーケットプレイスが用意されています。
- 向いている企業:自社のWebサイトやWebアプリを、費用をかけずに点検し始めたい企業。公式ページは、初めて使う人に向けたクイックスタートガイドを案内しています。
- 注意点:Core Teamとコミュニティが開発するオープンソースであり、導入や設定、結果の読み解きは自社で行います。サポート窓口を期待する場合は、別の手段を検討します。
- 料金・提供形態:無料で利用できるソフトウェアです。
- 公式ページ
バックアップ
ランサムウェアの被害では、バックアップから戻せるかどうかが事業の再開を左右します。IPAの「情報セキュリティ10大脅威 2026」でも、組織向けで最も上位に挙げられたのは「ランサム攻撃による被害」でした。バックアップは取ることよりも、戻せることを確認する運用が大切で、確認方法はバックアップ復元テストの証跡管理で詳しく整理しています。
11. Veeam Data Platform
- 特徴:バックアップと復元(インスタントリカバリ、継続的データ保護)に加え、イミュータブル(変更不可)バックアップ、AIによるマルウェア検知、復元前のクリーン性検証など、ランサムウェア対策の機能を備えます。仮想、物理、クラウド、SaaS、Microsoft 365 などのワークロードが対象です。
- 向いている企業:仮想環境やクラウドを含む複数のシステムを、まとめて保護・復旧したい企業。
- 注意点:Foundation、Advanced、Premium の3エディションがあり、必要な機能ごとに選びます。範囲が広い製品のため、対象を絞って設計します。
- 料金・提供形態:強化ソフトウェアアプライアンス、既存インフラ上への導入、ダークサイト環境への導入、クラウドストレージ(Veeam Data Cloud Vault)などが選べます。公式ページに金額の記載はなく、30日間の無償評価版があります。
- 公式ページ
12. Acronis Cyber Protect
- 特徴:フルイメージ・ファイル単位のバックアップや改ざん保護と、マルウェア対策、脆弱性診断、パッチ管理、リモートデスクトップなどのエンドポイント管理を1つにまとめています。
- 向いている企業:バックアップと端末の保護・管理を、できるだけ少ないツールで運用したい中小企業。
- 注意点:Standard、Advanced、Backup Advanced の3つのエディションがあり、公式ページではStandardを中小企業向け、AdvancedとBackup Advancedを大規模なIT環境向けと位置づけています。エンドポイント検出および対応(EDR)はクラウド展開の説明に含まれますが、セキュリティ機能はオプションとして保護プランに含めたときに有効になるため、必要な範囲を見積もり時に確認します。
- 料金・提供形態:ワークロード単位のサブスクリプションで、クラウド展開とローカル(オンプレミス)展開から選べます。公式ページに金額の記載はありません。
- 公式ページ
従業員教育
標的型メールやフィッシングは、最終的に人の判断に左右されます。ツールで届く数を減らしつつ、見分け方を繰り返し訓練することで、被害を減らします。AIを装ったなりすましについてはAIブランドなりすまし攻撃とは?ChatGPT・Claude・DeepSeekを装うフィッシングの見分け方と企業対策も参考になります。
13. KnowBe4
- 特徴:セキュリティ意識向上トレーニングを中心に、攻撃シミュレーションとトレーニング、リアルタイムコーチング、フィッシングセキュリティテスト(無料ツール)などを案内しています。
- 向いている企業:全従業員を対象に、継続的な教育と訓練の仕組みを持ちたい企業。IT、情報セキュリティ、コンプライアンス、人事の部門が関わる運用を想定しています。
- 注意点:トレーニングは受けさせるだけでは定着しません。結果をどの部門が確認し、どう改善につなげるかを先に決めておきます。
- 料金・提供形態:「オールインワンプラットフォーム」として案内されています。公式ページに金額の記載はありません。
- 公式ページ
まずどのカテゴリから入れるか(優先順位フロー)
予算と人員が限られる場合、すべてを同時に整えることはできません。次の順は、ランサムウェアや認証情報の悪用といった典型的な被害を想定した、考え方の一例です。自社の事業や取り扱う情報によって、順番は入れ替わります。
- ID・多要素認証:クラウドサービスやVPNへの不正ログインを防ぎます。管理者アカウントから先に多要素認証を必須にします。
- 端末保護(EDR):PCとサーバーで起きた不審な動作を検知し、被害の広がりを抑えます。運用できる担当者がいない場合は、監視を任せられるMDRも比べます。
- バックアップ:万一の暗号化や削除に備えて、復元できる状態を作ります。取得だけで終わらせず、復元テストまで行います。
- メール対策:フィッシングや不正な添付ファイルの入口を減らします。契約中のMicrosoft 365 などで使える機能を先に確認します。
- 脆弱性・境界の点検:公開しているサーバー、Webアプリ、VPN機器の弱点を定期的に点検し、UTMなどの境界防御を整えます。
従業員教育は、順番の最後ではなく最初から並行して進めます。月に一度の短い訓練でも、継続することで見分ける力が育ちます。IPAの「情報セキュリティ10大脅威 2026」では、組織向けの脅威として「ランサム攻撃による被害」「サプライチェーンや委託先を狙った攻撃」「AIの利用をめぐるサイバーリスク」「システムの脆弱性を悪用した攻撃」「機密情報を狙った標的型攻撃」が上位に挙げられています(IPA 情報セキュリティ10大脅威 2026)。上のフローは、これらの脅威とおおむね対応しています。
目的別の選び方
| 自社の状況 | 優先して見るカテゴリ | 候補になる製品 |
|---|---|---|
| Microsoft 365 中心で、従業員300名以下 | 端末保護、ID、メール | Defender for Business、Entra ID、Defender for Office 365(Business Premium の含有範囲を確認) |
| グループウェアを問わず多要素認証を広げたい | ID・多要素認証 | Cisco Duo、Microsoft Entra ID |
| 監視や対応まで外部に任せたい | 端末保護(MDR) | CrowdStrike Falcon Complete Next-Gen MDR(要問い合わせ) |
| メール経由の被害を減らしたい | メール、従業員教育 | Defender for Office 365、Proofpoint Essentials、KnowBe4 |
| 複数拠点のネットワークを守りたい | UTM・ファイアウォール | FortiGate、Check Point Quantum Spark |
| 自社サイトやWebアプリを公開している | 脆弱性診断 | ZAP、Tenable Nessus |
| ランサムウェアからの復旧に備えたい | バックアップ | Veeam Data Platform、Acronis Cyber Protect |
取引先からセキュリティチェックシートへの回答を求められる企業は、ツールの導入状況を根拠として示せるように整理しておくと、回答が楽になります。回答の管理方法は取引先セキュリティチェックシートの回答管理、認証制度の違いはSaaSセキュリティ認証・審査の種類まとめで確認できます。
導入時の注意
- 既存契約を棚卸しする:Microsoft 365 Business Premium のように、端末保護、メール保護、IDの機能がまとまって含まれるプランがあります。契約済みの機能を有効にしないまま、別の製品を重ねて購入しないようにします。
- 運用担当を決める:アラートを見る人、判断する人、止める権限を持つ人を決めておきます。担当者がいない場合は、監視を任せるサービスを前提に選びます。
- 課金単位と通貨を確認する:ユーザー数、端末数、ワークロード数のどれで課金されるかで総額が変わります。米ドル表記の製品は、為替や税の扱いも見積もりで確認します。
- 試用期間で確認する:公式ページでは、Defender for Business が30日、CrowdStrike Falcon が15日、Cisco Duo、Proofpoint Essentials、Veeam が30日の無料試用・評価を案内しています。実際の端末と業務で動作を確かめてから契約します。
- 診断は自社の対象にだけ行う:脆弱性スキャナーは、管理していない第三者のシステムに向けて使ってはいけません。本番環境では、実施時間と影響範囲を事前に決めます。
- 導入後に効果を確認する:設定が入っていることと、実際に検知・遮断できることは別です。確認方法はセキュリティ対策の有効性確認を参照してください。例外を設ける場合は情報セキュリティ例外の承認・期限管理のように期限を決めて管理します。
実際の事故では、境界の機器や認証情報、委託先の経路が入口になった例が続いています。公表された事例はセキュリティインシデント事例集【2026年版】に整理しているので、自社の対策の抜けを確認する材料として使えます。インシデントが起きたときの初動を訓練したい場合は、セキュリティ机上演習の観察記録が参考になります。
生成AIを使い始めた企業が追加で確認すること
従業員が許可なく生成AIを使う「シャドーAI」や、入力した情報の扱いは、ここで紹介した従来型のツールだけでは対応しきれない領域です。ルールの作り方はシャドーAI対策とは?禁止だけで終わらせない社内ルールと運用設計で整理しています。AIの利用状況を可視化し、情報の流出を抑える専用のツールを比べる場合は、生成AIセキュリティツールの比較を確認してください。
よくある質問
セキュリティ対策ツールは何から導入すべきですか?
多くの企業では、ID・多要素認証と端末保護(EDR)から始めるのが現実的です。そのあとにバックアップ、メール対策、脆弱性の点検を加え、従業員教育は最初から並行して行います。ただし、公開しているWebサイトが事業の中心である企業は脆弱性診断を、メールで取引が進む企業はメール対策を前倒しにするなど、自社の事業に合わせて順番を変えます。
ウイルス対策ソフトとEDRは何が違いますか?
ウイルス対策は、既知の不正なファイルや挙動を止める役割が中心です。EDRは、端末で起きた不審な動作を記録・検知し、調査と対処につなげる仕組みです。Microsoft Defender for Business のように、次世代ウイルス対策とEDRの両方をまとめて提供する製品もあります。検知した結果を誰が見るかも、あわせて決めておく必要があります。
UTMがあれば、EDRやメール対策は不要ですか?
不要にはなりません。UTMは、社内ネットワークと外部の境界を通る通信を守る機器です。テレワーク中の端末が社外のネットワークにつながる場合や、メールの本文・添付ファイルに仕込まれた攻撃は、端末保護やメール対策が別に必要です。守る対象ごとに役割を分けて組み合わせます。
無料や低コストで始められるものはありますか?
公式ページの情報では、Cisco Duo Free は10ユーザーまで無料、ZAP は無料のオープンソース、Microsoft Entra ID の Free は商用オンラインサービスのサブスクリプションに含まれます。多くの製品に無料試用もあります。ただし、無料版は機能や対象人数に制限があるため、本番運用の前に、必要な機能が含まれるか確認してください。
脆弱性診断ツールは自社で使ってもよいですか?
自社が管理している対象に限り、使えます。第三者のシステムや、許可のない環境へのスキャンは行ってはいけません。本番のシステムへ実行する場合は、負荷や誤検知の影響を考え、時間帯と範囲を決めます。公開しているWebアプリケーションの重要な部分は、専門の診断サービスの利用も検討してください。
Microsoft 365 を使っていれば、追加のツールは不要ですか?
契約しているプランに含まれる機能を確認する必要があります。公式ページでは、Microsoft 365 Business Premium に Defender for Business の機能と Entra ID が含まれ、Defender for Office 365 の Plan 1 も含まれるとされています。一方、攻撃シミュレーショントレーニングは Plan 2 の機能です。また、バックアップや従業員教育、脆弱性診断は別に検討します。含まれる機能を有効化したうえで、不足している領域だけを追加します。
関連ページと関連記事
- セキュリティインシデント事例集【2026年版】|情報漏えい・不正アクセスの主要事例と教訓:事故の侵入口と自社の点検項目を照らし合わせたい場合に役立ちます。
- セキュリティ対策の有効性確認|設定・検知テスト・運用証拠を揃える方法:導入したツールが機能しているかを確認する方法がわかります。
- バックアップ復元テストの証跡管理|対象・復旧時刻・データ完全性を確認する方法:バックアップを復旧に使えるかを確かめる手順を確認できます。
- SaaSセキュリティ認証・審査の種類まとめ|SOC 2・ISO 27001・プライバシーマーク・ISMAP・CASAの違い:製品を選ぶ際の認証の見方を整理できます。
- シャドーAI対策とは?禁止だけで終わらせない社内ルールと運用設計:生成AIの利用ルールを整えたい場合に向いています。
- 生成AIセキュリティツールの比較:生成AIの利用を守る専用ツールを比べたい場合におすすめです。
ツール選びを、自社に合う優先順位に落とし込みたい方へ
製品の比較は出発点です。自社が扱う情報、利用中のクラウドサービス、社内の運用体制によって、最初に入れるべきカテゴリと適切な構成は変わります。現状と課題を共有していただければ、守る対象と優先順位を整理するところから支援できます。
