セキュリティ対策の有効性確認|設定・検知テスト・運用証拠を揃える方法
情報セキュリティ対策の有効性は、管理策の一覧に「実施済み」と記すだけでは判断できません。何を守るのか、どの状態を期待するのか、設定・テスト・運用記録が同じ対象と時点を示しているかを確かめる必要があります。設定画面の値が正しくても、対象範囲の漏れや運用停止があれば、実際の防御を裏付ける証拠としては不十分です。
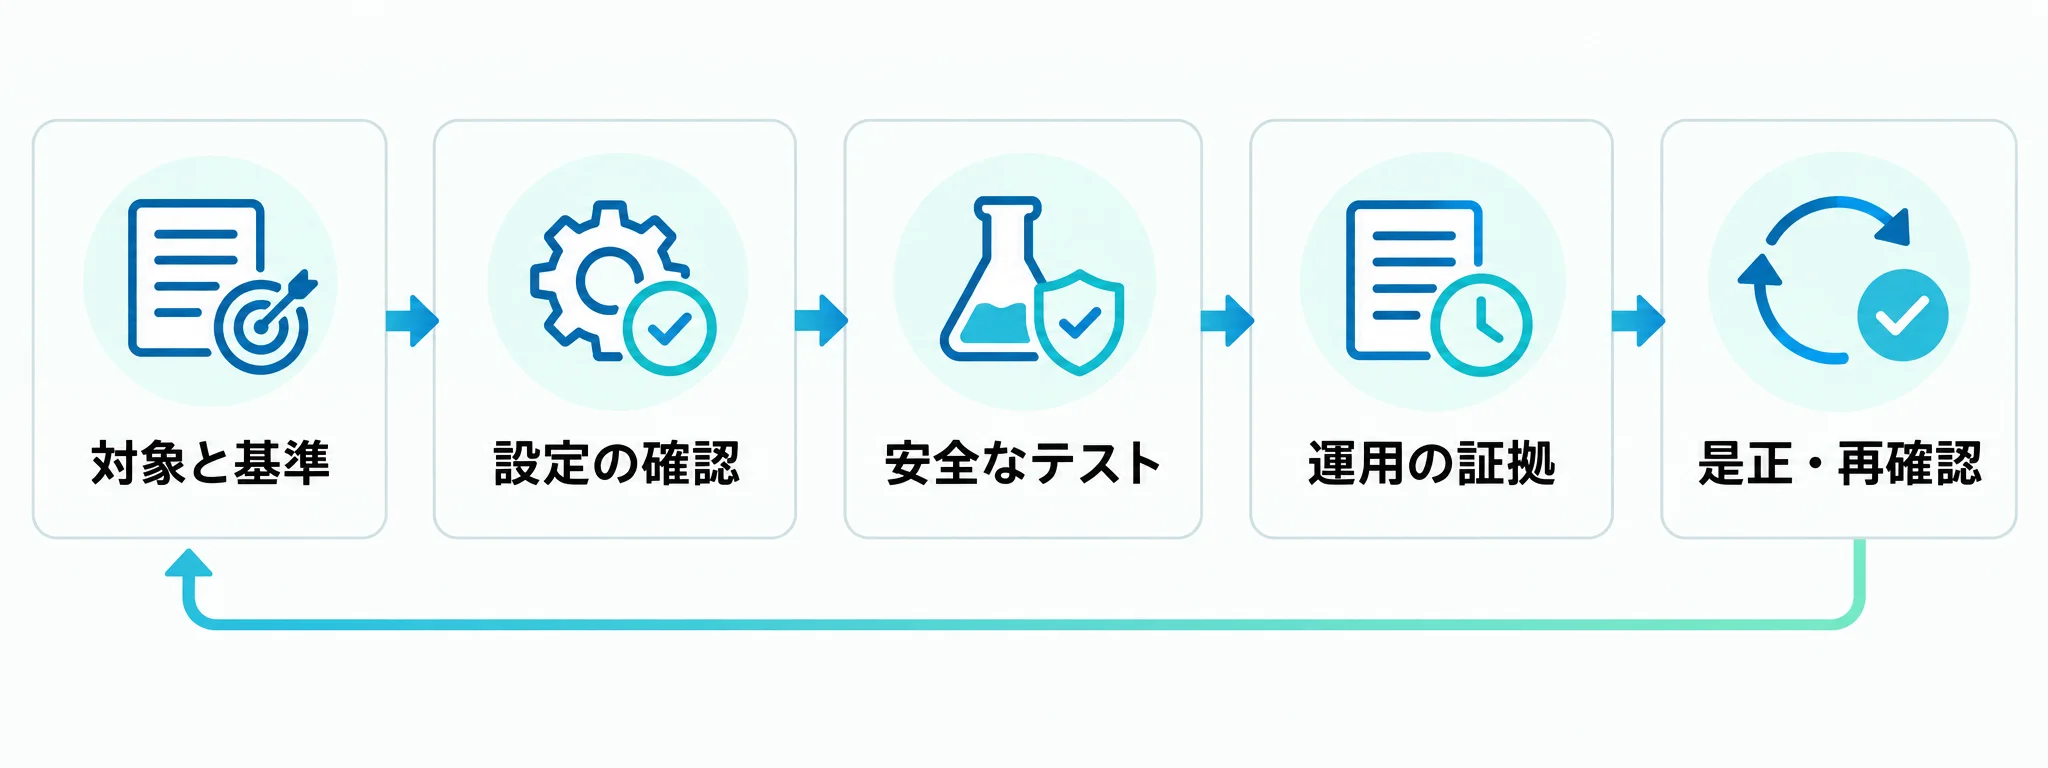
設定・動作・運用の証拠を、同じ対象と時点で照合します。 まず評価するシステムやデータ、期待する結果を定め、目的に合う方法を組み合わせます。適用できないテストを一律に実施したり、少数の確認結果から未確認の資産まで有効とみなしたりせず、確認できた範囲と残った不確かさを分けて記録します。
本記事のポイント
- 有効性は、対象資産・期待結果・証拠が示す対象と時点をそろえて判断します。
- 確認方法、深さ、範囲は目的とリスクで調整し、未確認の資産や前提を明示します。
- 実際の不一致と証拠不足を分け、責任者・期限・再確認条件を是正記録に残します。
対象と期待結果を先に決める
最初に、確認する対策を「会社全体」などの大きな単位で済ませず、システム、環境、データ、利用者、期間に分けます。たとえば多要素認証なら、対象となる管理者アカウント、対象環境、確認時点、例外アカウントの扱いまで書き出します。「設定されていること」のような曖昧な表現ではなく、「対象アカウントで追加認証が求められ、例外は承認記録と期限がある」のように、観察して判定できる結果にします。
次に、何をもって確認できたとするかを、担当者間で先に合わせます。期待結果、対象一覧の作成者、確認時点、参照する設定やログ、判定責任者を定めると、後から証拠を集めても結論が揺れにくくなります。評価範囲を取引先へ説明する場合は、組織全体の認証と個別サービスの設定を混同しないことも重要です。認証や第三者保証が示す対象・期間・除外事項は、SaaSセキュリティ認証・審査の対象範囲を確認するときと同じく、実際に確かめたいシステムの範囲に照らして読みます。
「対象をどこまで広げるか」と「一つの対象をどこまで詳しく見るか」は別の判断です。重要なデータを扱う本番環境、外部公開された機能、権限変更があったアカウントは、低影響の環境より詳しい確認が必要になる場合があります。一方、基準を決めずに対象だけ増やすと、集めた資料を比較できず、評価の結論も曖昧になります。まず期待結果を具体化し、その結果に必要な対象範囲を決めてください。
設定・動作・運用の証拠を分けて照合する
証拠は、文書、設定、動作の確認、日々の運用記録に分けて集めると、何が分かり、何がまだ分からないかを説明しやすくなります。一つの画面や証明書だけで全てを証明しようとせず、対象と時点がつながる資料を組み合わせます。
| 証拠の種類 | 例 | 分かること | 単独では分からないこと |
|---|---|---|---|
| 文書・仕様 | 方針、手順、責任分担、構成図 | 期待する運用や設計上の対象 | 実際の設定や継続運用 |
| 設定 | 管理画面の値、権限一覧、ログ設定 | 記録した時点の構成や有効範囲 | 設定どおりの動作や記録の継続 |
| 動作確認 | 承認済みの試験アカウントによる確認結果 | 指定した条件で観察できた挙動 | 試験していない環境・条件の挙動 |
| 運用記録 | 検知ログ、通知、チケット、承認・対応履歴 | 実運用での検知や担当者の対応 | 記録対象外の事象や未設定範囲 |
たとえばアクセス制御の方針書は、誰にどの権限を与えるべきかを説明します。設定一覧は、ある時点に実際に登録されていた権限を示します。さらに、権限変更の承認記録と定期レビューの履歴があれば、変更と見直しが運用されているかを確かめられます。ただし、スクリーンショットは撮影時点の状態を示す資料であり、継続的な監視や将来の状態まで保証しません。取得時刻、対象環境、画面や出力元、対象件数を合わせて残します。
手法の選択を体系化する例として、NIST SP 800-53A Rev.5は、仕様・仕組み・活動・関係者などの評価対象を、文書や現物の確認、担当者への照会、指定条件でのテストなどで調べる考え方を示しています。方法は目的に応じて選ぶもので、全ての管理策に全ての方法を一律で適用するという意味ではありません。方法論の説明は2022年公表版の第2.4節と第3章が参照先になります。同ページには2025年8月27日のリリース5.2.0の案内もあります。個別の評価手順を使うときは現行リリースを確認してください。米国の管理策や手順を日本企業にそのまま必須要件として当てはめるのではなく、自社の目的に合う確認方法を選ぶための参考として扱います。
確認の深さと対象範囲はリスクに合わせる
確認の深さは、一つの対象についてどれだけ詳しく確かめるか、対象範囲は、どの資産・利用者・期間まで見るかです。両者を分けて計画すると、限られた時間で重要な点を優先しながら、確認できていない範囲も説明できます。重要度、外部公開の有無、扱う情報、変更の大きさ、過去の不一致、障害時の影響などを見て、範囲と方法を決めます。
全件を調べられないときは、抽出方法と理由を残します。例として、特権アカウントを全件確認し、一般アカウントは環境や部門を分けて抽出する、直近の権限変更を優先する、といった設計があります。これは一例であり、どの組織にも通用する標本数や確認頻度を示すものではありません。対象数、抽出条件、除外対象、確認した期間、未確認部分を記録し、抽出した結果が未確認の対象にも当てはまると断定しないようにします。
必要な証拠が集まらないときも、対象外として扱うのではなく、理由を分けて残します。ログの保存期間が短い、委託先から対象資料を得られない、試験環境が本番設定と異なる、といった事情は、観察された不一致とは別の課題です。証拠不足を把握したら、追加で取得できる資料、代替の確認方法、対象を絞る根拠、残るリスクを整理し、次に判断する人が前提を追える形にします。
中小企業が社内の段階的な取り組みを整理する場合、IPA「中小企業の情報セキュリティ対策ガイドライン」のような実践向け資料を起点にできます。2026年9月30日最終更新の同ページでは第4.0版が案内されており、経営者向けの指針と社内で実践する手順・手法を扱っています。自己診断の回答は取り組み状況を把握する助けになりますが、それだけで個別の設定や継続運用の有効性を確認したことにはなりません。
安全なテストは、目的と中止条件を決めてから行う
テストは、設定や手順が想定どおり動くか確かめる有効な方法ですが、すべての対策に毎回必要とは限りません。対象の機密性、稼働への影響、代替手段の有無を見て、承認された範囲で実施します。実施しない判断をした場合も、理由と代わりに確認した証拠を残せば、確認方法を説明できます。
- 目的と範囲を合意する:対象システム、環境、アカウント、操作、日時、期待結果を特定し、システム責任者と実施者の承認を得ます。
- 影響を見積もる:利用者、データ、外部接続、通知、監視への影響と、止める判断をする担当者を確認します。
- 安全な条件を用意する:可能なら隔離した試験環境と専用アカウントを使い、実データではなく合成データを用います。権限は必要最小限にします。
- 中止・復旧条件を決める:予期しない変更、利用者影響、アラートなどを中止条件にし、復旧手順、通知先、ログの保存先を事前に決めます。
- 条件どおりに観察する:許可範囲内で操作し、実際の結果、時刻、対象、画面やログの参照先を記録します。想定外の挙動が出た場合は続行せず、責任者へ連絡します。
- 本番との違いを記す:試験環境の構成差、除外した操作、確認できなかった条件を記録し、本番運用へ適用できる根拠と限界を評価します。
本番環境で確認が必要な場合も、影響のある操作を独断で試してはいけません。承認者、対象範囲、実施時間、利用者への通知、監視担当、ログの保全、即時中止と復旧の判断先を合意します。条件を用意できないなら、設定記録や既存の運用ログを確認する方法へ切り替えるか、未確認のまま残す判断も必要です。攻撃を再現すること自体を目的にせず、確かめたい期待結果に対して最小限の安全な方法を選びます。
検知と通知を確かめる試験計画の例:対象製品に公式のテスト通知機能があり、組織で利用を許可している場合は、専用の試験通知が決めた宛先へ届き、担当者が受付記録を残せるかを確認できます。期待結果を「試験通知の識別子と発生時刻が記録され、予定した担当者が受け付ける」と定め、製品側の発生記録、通知先の受信記録、対応チケットを同じ識別子で結びます。通知が届かなければ、生成・転送・宛先・受付のどこまで証拠があるかを分けて調べます。これは運用設計の例であり、すべての製品が同じ機能を備えるという説明ではありません。
テスト通知で確認できるのは通知経路と受付です。実際の危険な事象を検知するルールの精度や、すべての端末からログを収集できることまで証明しません。検知ルールも評価する場合は、製品が公式に案内する無害な試験イベント等を承認済みの環境で使い、入力条件、収集結果、ルールの判定、通知を別々に記録します。マルウェアの実行や無許可の走査で代用せず、安全な方法を用意できない部分は未確認として残します。
バックアップの確認では、保存先の設定だけでなく、復元対象・復元時点・データ完全性・復旧後の利用可否を、承認された手順で確かめます。記録のそろえ方や復元結果の管理は、バックアップ復元テストの証跡と運用を例にすると、設定と実際の復旧結果を分けて整理できます。ここでも、試したデータや環境の範囲を、本番のすべてのバックアップへ自動的に広げて結論づけないことが大切です。
結果を分けて記録し、是正と再確認へつなぐ
確認結果は、事実と評価を分けて記録します。実務用に「確認済み」「不一致」「未確認」の三つに整理する方法があります。これは記録を使いやすくするための提案であり、NISTの公式判定語ではありません。NIST SP 800-53A Rev.5では「satisfied」と「other than satisfied」の判定を使い、後者には実際の異常だけでなく、証拠不足のように結論を出せない状態も含まれます。社内の台帳で細分する場合は、観察した不一致と、評価できなかった理由を別々に示してください。
- 確認済み:事前の期待結果に照らして、対象・時点・方法を示す証拠が得られた状態です。全資産や将来の継続稼働まで保証する意味ではありません。
- 不一致:対象を確認した結果、期待結果と異なる設定・動作・運用が観察された状態です。どの条件で、何が実際に起きたかを記します。
- 未確認:証拠が不足する、対象へアクセスできない、安全に試せないなどの理由で、適合・不一致の結論を出せない状態です。
一件ごとに、対象と識別子、期待結果、確認時点、方法、参照証拠、確認者、抽出方法、範囲と限界、判定、是正責任者、期限、再確認条件を記録します。証跡ファイルを保存するだけでなく、第三者が同じ対象と時点をたどれるよう、台帳の行から記録の保管先へ結び付けてください。個人情報や認証情報を含むログを共有するときは、必要な範囲に絞り、アクセス権と保管期間も管理します。
是正後は、当初の期待結果に対する再確認を行い、変更前後の設定・動作・運用記録を結び付けます。未解決のリスクや代替統制を受け入れる場合は、判断者、理由、条件、期限を残し、期限前に見直します。例外の承認と失効、代替策の管理方法は情報セキュリティ例外の期限管理が参考になります。是正済みの表示だけで閉じず、再確認した証拠と残る未確認範囲まで更新すると、次回の点検で同じ調査を繰り返さずに済みます。
よくある質問
設定画面のスクリーンショットがあれば、有効性を確認したことになりますか?
設定画面は、記録時点の構成を示す証拠です。運用ログや承認履歴、必要に応じた安全な動作確認を合わせて、対象期間と実際の利用状況を確かめます。取得日時、対象環境、抽出条件を記録し、スクリーンショットだけで継続運用まで確認したとは扱わないでください。
一つの対策につき、文書・設定・テストの三つを必ずそろえる必要がありますか?
一律に三種類すべてが必要とは限りません。何を判断するのか、どの対象か、起こり得る影響は何かに応じて、十分な証拠を選びます。方法を省く場合は、なぜ不要と判断したのか、代わりに何を確かめたかを説明できるようにします。
確認対象を抽出するとき、何件を調べればよいですか?
すべての組織に共通する標本数や頻度はありません。対象数、リスク、変更状況、過去の不一致、必要な保証水準に合わせて抽出理由を決め、未確認の範囲も示します。標本の結果を全件へ無条件に当てはめないでください。
証拠が足りない場合は、不合格として扱うべきですか?
実際に期待結果とのずれを観察した場合と、証拠不足で評価できない場合は分けて記録します。いずれも追加対応が必要になり得ますが、対応内容は異なります。不足している資料、追加取得の可否、代替確認、責任者、次に判断する期限を明示してください。
外部認証や自己診断を、有効性確認の代わりにできますか?
認証や自己診断は、対象・期間・設問に応じた参考情報です。自社の特定環境の設定や、日々の検知・対応が継続していることまで自動的に示すものではありません。証明の対象が、いま判断したい対策と一致するかを確かめたうえで、社内の設定記録や運用記録を補います。
関連ページと関連記事
第三者認証の対象範囲を自社システムへ当てはめる方法、バックアップの復元結果を記録する方法、未解消の例外を期限付きで管理する方法は、それぞれ別の判断軸が必要です。今回の確認で見つかった課題に応じて、認証範囲、復元テスト、例外管理の順に深掘りすると、評価から改善までをつなげやすくなります。
