個人情報漏洩とGDPRの関係は?日本企業の適用条件・72時間通知・制裁金を解説
個人情報の漏洩が相次ぐと、「日本企業でもGDPRの高額な制裁金が問題になるのか」「海外の顧客が一人でもいれば、72時間以内の報告が必要なのか」と不安になるかもしれません。判断の出発点は、事故の大きさだけでなく、自社のどの処理に、どの法令が適用されるかを確認することです。
GDPRが適用される個人データ処理で漏洩等が起きた場合、日本企業でも監督当局への通知、本人への連絡、安全管理措置の説明が必要になり得ます。ただし、EU国籍の人の情報を持っているだけで自動的に適用されるわけでも、漏洩しただけで最高額の制裁金が科されるわけでもありません。
個人情報保護委員会の年次報告では、民間事業者等の漏えい等報告の処理件数は2023年度12,120件、2024年度19,056件、2025年度17,139件でした。直近年度は減少しており、「毎年増え続けている」とは言えません。この指標は被害人数や事故の発生件数そのものとも異なります。自社の備えは、件数の印象ではなく、取り扱う情報と業務の実態から考える必要があります。2024年度年次報告と2025年度年次報告で確認できます。
本記事のポイント
- GDPRの適用は国籍だけで決まらず、EU拠点との関連、EU域内の人への提供・行動監視などを処理ごとに確認します。
- 当局への原則72時間通知、処理者から管理者への連絡、高リスク時の本人通知は、義務主体と条件が異なります。
- 制裁金の上限と実際の違反判断を分け、日本法の報告、委託契約、データ台帳、事故時の連絡・記録を整えます。
GDPRはどのような日本企業の処理に適用されるか
GDPRはEUの一般データ保護規則です。主な判断軸は、EU域内の拠点の活動に関連する個人データ処理か、EU域外の企業がEU域内にいる人へ商品・サービスを提供することに関連した処理か、またはEU域内で行われる人の行動を監視する処理か、という点です。EU拠点に関連する処理では、実際の処理場所が日本であっても対象になり得ます。
ここで重要なのは、対象者の国籍だけでは決まらないことです。EU域内にいる日本人へのサービス提供も対象になり得る一方、日本で日本向けサービスを利用しているEU国籍の人の情報が含まれるという事情だけでは、域外適用の要件を満たしません。無料サービスも対象になり得るため、課金の有無だけで判断することもできません。
| 業務の例 | 確認する点 |
|---|---|
| 日本向けサイトに、EUから偶然アクセスがある | EUから閲覧できるという事実だけでは、EU向けの商品・サービス提供とは判断しない |
| EU市場向けにSaaSを販売し、利用者情報を管理する | EU域内の人を対象とした提供の実態と、その提供に関連するデータ処理を確認する |
| EU域内の利用者の行動を追跡し、分析・プロファイリングする | 行動監視に該当するか、目的・追跡方法・後続利用まで確認する |
| EU企業から顧客データの処理を受託する | 自社への直接適用と、委託契約で負う義務を分けて確認する |
英語ページがあることや、EUからアクセスできることだけで結論を出さず、対象市場、広告、申込条件、配送・提供地域、実際の営業活動などを確認します。行動監視も、Cookieを置いているという一事だけで一律に決まるものではありません。EDPBのGDPRの地理的適用範囲に関するガイドラインは、こうした判断を整理しています。
また、GDPRの管理者から委託を受けたという理由だけで、EU域外の処理者にGDPRが直接適用されるとは限りません。一方、管理者には第28条に沿った委託契約等を整える義務があり、受託企業は契約に基づいて安全管理、事故連絡、調査協力などを求められます。「直接適用されないから何もしなくてよい」と判断せず、処理の実態と契約の両方を確認します。
漏洩時の72時間通知は、誰が・いつ・どこへ行うのか
GDPRの個人データ侵害には、不正アクセスによる流出だけでなく、誤送信、紛失、不正な改変、データの破壊なども含まれます。機密性だけでなく、完全性や可用性の侵害も対象なので、「外部流出が確認されていない」という理由だけで検討を終えることはできません。
通知では、データ処理の目的と手段を決める「管理者(controller)」と、その指示を受けて処理する「処理者(processor)」を区別します。サービス名や契約上の呼び方だけでなく、実際に誰が目的・手段を決めているかを確認してください。同じ会社でも、処理ごとに役割が異なることがあります。
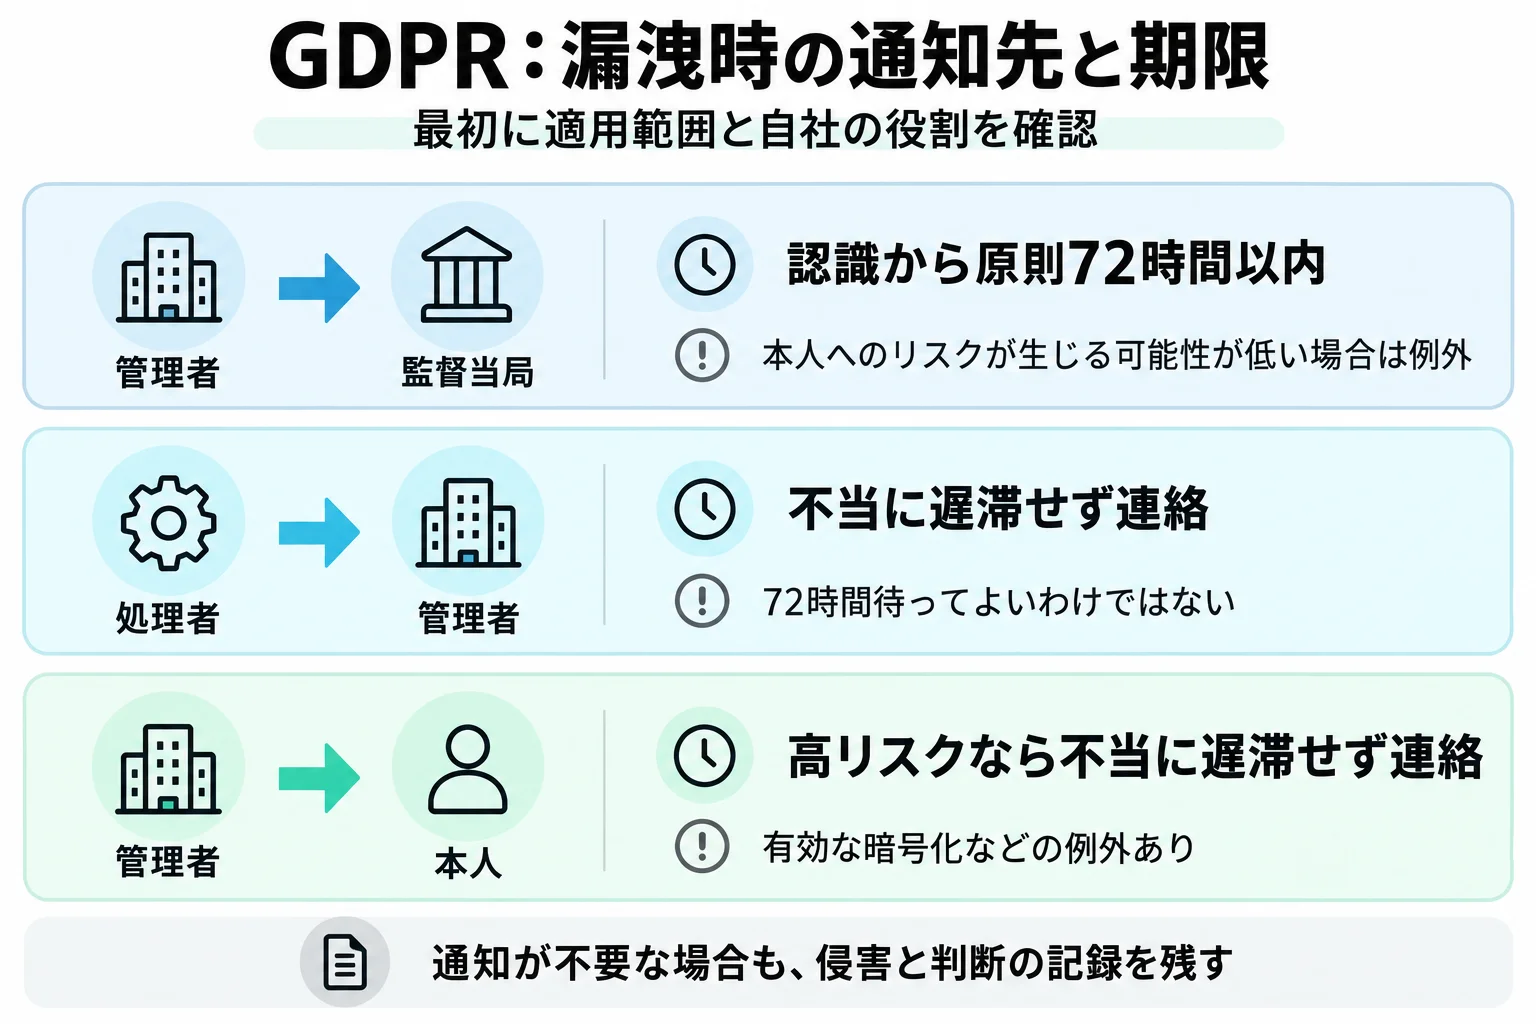
管理者から監督当局へ:認識から原則72時間以内
GDPR第33条では、管理者は個人データ侵害を認識した後、不当に遅滞せず、可能な場合は72時間以内に管轄の監督当局へ通知します。ただし、本人の権利・自由へのリスクが生じる可能性が低い場合は例外です。72時間の起点は事故が発生した日時そのものではなく、管理者が侵害を認識した時点です。
全件の調査完了や社内決裁まで、起算点を自由に先送りできるわけではありません。必要な情報がそろっていない場合も、まず把握している内容を通知し、残りを不当に遅滞せず追加することが認められています。72時間を超える場合は遅延理由の説明が必要です。
処理者から管理者へ:不当に遅滞せず連絡
処理者は侵害を認識した後、不当に遅滞せず管理者へ通知します。「自社にも72時間の調査猶予がある」と扱うと、管理者の判断と当局通知が遅れるおそれがあります。CRMやSaaSの委託契約では、初報の条件、連絡先、追加報告の頻度、提供する記録を具体化しておくことが実務上の備えになります。
管理者から本人へ:高いリスクがある場合に連絡
第34条の本人への連絡は、本人の権利・自由に高いリスクをもたらす可能性がある場合に、不当に遅滞せず行います。当局通知と同じ条件・同じ期限ではありません。侵害前から対象データに有効な暗号化などの保護措置が適用され、権限のない者に理解できない状態だった場合や、その後の措置で高いリスクが生じる可能性がなくなった場合などには例外があります。暗号鍵も漏れたのか、保護措置が実際に有効だったのかまで確認します。
当局への通知が不要と判断した場合も、第33条第5項に基づき、侵害の事実、影響、是正措置を記録します。リスク評価と判断根拠も残し、後から説明できる状態にします。通知の条件と段階的な報告は、EDPBの個人データ侵害通知ガイドラインに整理されています。
GDPRの制裁金は、漏洩の発生と違反内容を分けて考える
GDPRの高額な制裁金は注目されますが、漏洩の発生だけから一律の金額が決まる制度ではありません。安全管理の義務にどのような不備があったか、通知義務を果たしたか、処理の基本原則にも違反していたかなど、問題となる条文を分けて考えます。
| 違反の区分 | 企業に対する制裁金の上限 | 主な関連条文 |
|---|---|---|
| 安全管理、当局通知、本人への連絡などの義務違反 | 1,000万ユーロ、または前年度の全世界年間売上高の2%のうち高い方 | 第32〜34条、第83条第4項 |
| 処理の基本原則、本人の権利、第三国移転の規定違反など | 2,000万ユーロ、または前年度の全世界年間売上高の4%のうち高い方 | 第5条、第12〜22条、第44〜49条、第83条第5項など |
この数字は上限です。同じ事故に複数の違反が関係する場合も、上限額を単純に足し合わせて算出するものではありません。第83条では、違反の性質・重大性・期間、対象者と損害、故意・過失、被害軽減の措置、過去の違反、当局への協力などを考慮するとされています。
さらにEU司法裁判所は、制裁金を科すには故意または過失による違反が必要だと説明しています。企業が攻撃を受けた事実だけから、自動的に制裁金が決まるとは言えません。ただし、安全管理措置が適切だったことや事故後の対応を説明できる記録は重要です。根拠はGDPR本文・第83条と、EU司法裁判所の2023年12月5日付説明資料です。
影響は制裁金に限りません。監督当局による処理の制限・禁止、本人からの損害賠償請求、委託契約上の費用負担なども別の論点になります。委託元と提供会社の責任を考える際は、個人情報漏洩の責任分界と委託元・SaaS提供会社の責任も合わせて確認すると、行政上の対応と企業間の負担を整理できます。
CRM・SaaSで整えるべきは、データの把握と初動の役割分担
GDPRへの備えを、同意バナーやプライバシーポリシーの掲載だけで完了させることはできません。顧客データの取得から保存、外部連携、削除までを把握し、事故時に誰が判断し、どの記録を集めるかを決める必要があります。次は、法令の要件を業務へ落とし込むための点検例です。
- データと適用範囲を一覧にする。 対象者、取得目的、データ項目、保存先、利用地域、外部連携、委託先・再委託先、保存期間を整理します。CRM本体だけでなく、CSV出力、問い合わせフォーム、メール配信、共有ストレージも確認します。
- 管理者・処理者の役割を処理単位で確認する。 契約名だけに頼らず、誰が目的・手段を決めるかを確認します。EU企業のデータを預かる場合は、直接適用の有無に加え、データ処理契約の安全管理・事故連絡・協力義務を読みます。
- 最初の連絡と判断担当を決める。 発見者、情報システム、法務・DPO等、経営、委託先の連絡経路を決めます。休日の連絡先、認識日時を記録する担当、当局通知・本人連絡を判断する担当も必要です。
- 安全管理と証拠保全を両立する。 不正なアクセス経路や共有設定を止める一方、ログ、権限変更履歴、対象データ、委託先からの連絡を保存します。復旧のための操作で調査に必要な記録を失わないよう、手順を決めます。
- 初報・追加報告・再発防止をつなぐ。 何が確認済みで、何が未確認かを分け、情報が増えたら評価を更新します。通知不要の判断も理由を残し、権限や連携設定、委託先管理の改善に反映します。
データの一覧化は、個人データ処理台帳の作成・変更管理の考え方が参考になります。ただし、同記事が説明する英国UK GDPRの処理活動記録と、EU GDPRや日本法の要件は、適用法域ごとに確認してください。
日本法の報告とGDPRの通知は、それぞれ判定する
日本の個人情報保護法が適用される事業者では、報告対象となる漏えい等について、個人情報保護委員会等への報告と本人通知も確認します。PPCの通則ガイドラインでは、速報は対象事態を知った後速やかに、目安として概ね3〜5日以内、確報は原則30日以内です。個人情報取扱事業者に対する不正の目的をもって行われたおそれがある行為による漏えい等(規則第7条第3号)では、確報は60日以内とされています。
この日本の目安や期限を、GDPRの72時間通知に置き換えることはできません。両方が適用される場合は、対象事態、義務主体、通知先、起算点、期限を別々に確認します。委託先通知に関する日本法上の例外も含め、PPCの通則ガイドラインに照らして判断します。
対外説明は調査・通知と並行して準備します。確定していない被害人数や原因を断定せず、問い合わせ窓口と次の更新方針を示すことが大切です。委託先との初報・追加報告の取り決めと、本人や取引先へ説明する手順をあわせて具体化してください。
個人情報漏洩とGDPRに関するよくある質問
EU国籍の顧客が一人でもいれば、GDPRは適用されますか?
国籍だけでは決まりません。EU拠点の活動との関連や、EU域内にいる人への商品・サービス提供、域内で行われる行動の監視などを確認します。日本向けサービスに日本在住のEU国籍の顧客がいるという事情だけで、域外適用が自動的に決まるわけではありません。
72時間以内に原因と被害人数をすべて確定する必要がありますか?
すべての情報がそろわない場合は、段階的に追加することが認められています。通知対象の侵害であれば、調査完了を待つことを理由に初回通知を先送りせず、把握した内容、未確認事項、追加報告の見通しを整理します。処理者から管理者への連絡は、72時間の猶予ではなく、不当に遅滞せず行う義務です。
クラウドや委託先で漏れた場合も、自社の対応が必要ですか?
自社が管理者であれば、委託先で起きたという理由だけで通知や安全管理の検討が不要になるわけではありません。事故情報を受け取り、対象データとリスクを評価します。自社が処理者なら、管理者への遅滞のない連絡と調査協力などを確認します。直接適用の有無と契約上の義務は分けて判断してください。
漏洩したら、必ず売上高4%の制裁金が科されますか?
いいえ。4%は一定の違反類型に対する上限を構成する数字です。安全管理・通知義務違反などには別の上限があり、実際の制裁は違反内容、故意・過失、被害、軽減措置などによって判断されます。漏洩の発生だけから一律に4%と計算することはできません。
日本は十分性認定を受けているので、GDPR対応は不要ですか?
不要にはなりません。十分性認定は、対象範囲でEUから日本への個人データ移転を行うための仕組みに関するものです。GDPRの適用範囲、安全管理、侵害通知などの義務を一括して免除する制度ではありません。日本側でも、対象データに適用される補完的ルールなどを確認します。
法令・ガイドラインの確認先
2026年10月27日時点の公開情報に基づき、GDPR第3条・第28条・第32〜34条・第83条、EDPBの適用範囲・侵害通知ガイドライン、PPCの年次報告と通則ガイドラインを参照しています。十分性認定は欧州委員会の十分性認定の説明で確認できます。適用範囲や具体的な通知要否は、対象者・処理・契約・事故の状況を整理し、法務・DPOや専門家と判断してください。GDPRはEEAにも適用されますが、英国UK GDPRは別制度として確認が必要です。
顧客データの流れと事故時の役割分担を整理する
CRMやSaaSを安心して運用するには、権限設定、外部連携、委託先、事故時の連絡経路を実際の業務に結び付ける必要があります。ファネルAiでは、顧客管理とSaaS活用の運用設計について相談を受け付けています。
