個人データ処理台帳の更新管理|目的・項目・委託先の変更を記録する方法
フォーム、CRM、メール配信、問い合わせ対応などで個人データを使う業務は、目的や対象項目、委託先が少しずつ変わります。システムの設定や契約だけを更新して台帳が古いままだと、誰が何の目的でどのデータを扱うかを確認できず、保存期限や本人向けの案内も実態とずれることがあります。
個人データ処理台帳は、ツール名を並べる一覧ではなく、業務上の処理目的と、対象者・データ項目・保存先・アクセス権・委託先・責任者を結び付ける運用記録です。法律が指定した様式があるかのように扱わず、適用される個別の義務と、社内で実態を保つための管理項目を分けて設計します。
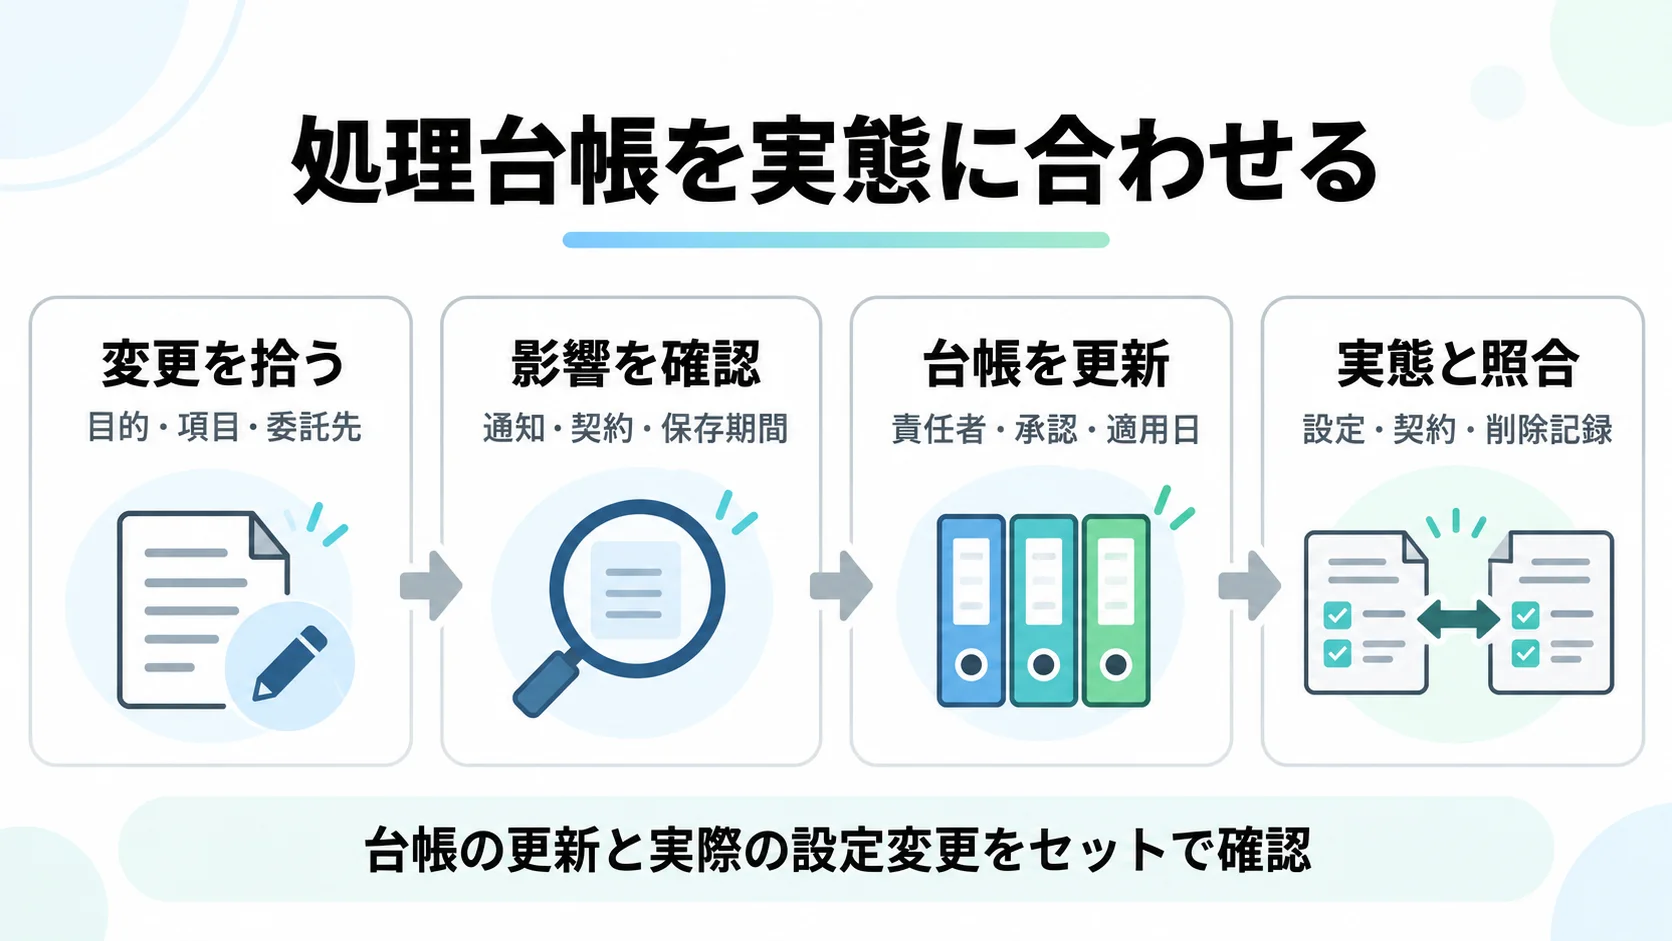
更新管理の要点は、目的・項目・委託先などの変更を早く拾い、通知・契約・保存期間への影響を実際の適用前に確認し、責任者・承認・適用日を台帳へ記録したうえで、設定・契約・削除記録と照合することです。
目的・項目・委託先に変更が入ったときは、台帳の更新と実際の設定変更を一つの変更記録に結び付けます。
本記事のポイント
- 個人データ処理台帳は、日本法が定める単一様式ではなく、個別の義務と現場の取扱いを結ぶ運用上の棚卸しとして整えます。
- 目的・対象者・項目・システム・委託先・保存期間が変わるときは、影響確認と承認を処理開始前に行い、責任者と適用日を記録します。
- 台帳の正確さは、契約、権限設定、保存・削除の証跡と定期的に照合し、差分を修正して初めて保てます。
日本法の義務と「処理台帳」をどう切り分けるか
日本の個人情報保護委員会(PPC)の通則編ガイドラインは、利用目的をできる限り具体的に特定すること、利用目的に必要な範囲で個人データの正確性・最新性を保つよう努めること、委託先を必要かつ適切に監督することなどを示しています。個人データの取扱状況を把握する手段の例として、データベースの種類・名称、個人データの項目、責任者・取扱部署、利用目的、アクセス権者を挙げ、責任者による確認や定期的な点検・監査にも触れています。目的の特定や取扱状況の確認は、PPC「個人情報の保護に関する法律についてのガイドライン(通則編)」の該当箇所で確認できます。
こうした義務を実行しやすくするため、業務の処理状況を台帳にまとめる方法は有効です。ただし、PPCが全組織向けに一つの「個人データ処理台帳」様式を定め、その全項目の記載を一律に義務付けているわけではありません。ガイドラインの項目例は、現場の取扱いを把握し、適切な安全管理措置を講じているか確認するための手がかりです。会社の規模や取扱いにかかわらず、法律上の義務と社内で採用する管理項目を同じ列に混在させず、根拠と目的を区別して記録します。
個人データの正確性・最新性と保存期間にも関係があります。通則編ガイドラインは、利用目的の達成に必要な範囲でデータを正確かつ最新の内容に保つよう努めること、利用する必要がなくなった場合には遅滞なく消去するよう努めることを示しています。これはあらゆるデータを特定の日に必ず削除するという意味ではありません。他の法令に保存期間の定めがある場合はそれに従い、契約や紛争対応上の保存の必要性も、利用目的や適用法令に照らして個別に確認します。契約があるだけで無期限に保管できるとは考えず、目的ごとに保存期間と例外の根拠を追える状態にします。
一定の第三者提供・受領では、個人情報保護法上の確認や記録が必要になる場合があります。一方、委託、事業承継、共同利用などは取扱いの条件が異なるため、データが社外へ移るという理由だけで同じ義務だと決め付けられません。業務台帳で処理の流れを把握し、第三者提供・受領の記録義務が適用される取引は、法令に沿った記録と対応付けて管理します。必要な記録を台帳の一行だけで代用できると考えず、個人情報の保護に関する法律とガイドラインの該当要件を確認します。
なお、Privacy by Designは、業務やシステムを設計する初期段階からプライバシー保護を組み込む考え方です。台帳も、後から項目を埋めるだけでなく、データを取得する画面、共有先、アクセス権、削除設定を変更申請と一緒に確認できるようにすると役立ちます。
英国のUK GDPR第30条には、処理活動の記録(RoPA)を管理者と処理者それぞれが作成・維持する明示的な規定があります。管理者側では、処理目的、本人とデータのカテゴリ、受領者、国外移転先などを記録し、可能な場合には削除予定時期や安全管理措置も含めます。従業員250人未満の組織に限られた適用除外はありますが、非偶発的な処理、権利・自由にリスクを生む処理、特別カテゴリや犯罪関連データの処理などは対象になり得ます。これは英国法の要件であり、日本のすべての企業へそのまま当てはめるものではありません。
2026年9月30日に確認した英国情報コミッショナー(ICO)の運用ガイダンスは、Data (Use and Access) Actによる変更を受けて見直し中であり、内容が変わる可能性を明記しています。記録の更新やデータマッピングに関する助言を参考にするときは、現在の法令・条文と区別して扱います。国際取引でRoPAを作る必要がある場合も、管理者と処理者の立場、適用法域、適用除外を個別に確かめてください。
台帳の一行と項目をどう設計するか
一行は、システム一つではなく「業務上の目的と処理のまとまり」を単位にします。同じCRMを使っていても、問い合わせ返信、メール配信、イベントフォローでは目的、対象者、保存期間、委託先が異なるため、同じ行へ押し込むと変更の影響が見えにくくなります。一方、一つの目的をフォーム、CRM、メール配信基盤に分けて三行にすると、全体像を追いにくくなります。業務単位の識別子を付け、システムやデータベースは関連する項目として紐付けるのが実務的です。
| 記録する項目 | 記入する内容 | 主な使い道 |
|---|---|---|
| 処理ID・業務名 | 業務、機能、担当部門を識別できる名称 | 申請・台帳・証跡を同じ処理へ結び付ける |
| 目的・対象者 | 利用目的、本人の区分、取得経路 | 目的変更や新しい対象者の追加を見つける |
| 個人データの項目 | 氏名、連絡先、問い合わせ内容など。要配慮個人情報等は必要に応じて区別 | 収集過多、共有範囲、必要な保護策を確認する |
| 処理場所・アクセス | データベースやクラウドサービス、保管国、アクセスできる役割 | 設定、権限、国外処理の変更を把握する |
| 提供先・委託先 | 利用するサービス、委託業務、再委託・所在国の確認先 | 契約や通知の変更、委託先監督につなげる |
| 保存・削除 | 保存期間、終了条件、削除方法、例外と根拠 | 不要データの放置と期限の形骸化を防ぐ |
| 責任・根拠 | 業務責任者、台帳更新者、契約・通知・手順書への参照 | 問い合わせ先と判断の根拠を明らかにする |
| 確認履歴 | 最終確認日、次回確認日、変更番号、承認者 | 更新漏れと未解決の差分を追跡する |
表のすべてが法律で指定された必須列という意味ではありません。PPCガイドラインの例示と、社内の業務・契約・システムを照合するための推奨項目を合わせています。本人向けの公表事項、同意取得、委託先監督、第三者提供・受領の記録など、個別に該当する要件は別の確認列や証跡リンクで管理してください。
業務名だけでなく、データの取得元から利用・共有・保存・削除までのつながりも記録します。異なるデータベース間の移動や変換を追う考え方は、Data Lineage (データ系統)です。
項目名、意味、必須・任意、形式、変換方法を部署やサービス間で合意する場合には、Data Contractのような定義が台帳を補います。専門用語の一覧を増やすことが目的ではなく、「この項目はどこで取得され、どの処理へ渡り、いつ消えるか」を確認できることが大切です。
たとえば、フォームから取得した氏名・会社名・メールアドレスがCRMへ登録され、メール配信サービスへ渡る場合は、フォーム、CRM、配信先、担当部門を同じ処理IDでつなぎます。イベント参加者の情報を商談化まで使う場合は、目的が同じとは限らないため、イベント運営と営業フォローの用途、必要な項目、使う期間を分けて記録します。AIサービスを追加する場合は、入力データ、サービス事業者、学習・保存の扱い、出力の利用先を確認し、必要に応じてAIリスクアセスメントなど別の評価へつなげます。
変更を拾って、影響確認から適用までをつなぐ
更新漏れを防ぐには、年次棚卸しだけに頼らず、変更申請、購買、システム設定、業務手順の変更を台帳の更新起点にします。次の四段階を一つの変更番号で結び、処理を始める前に必要な確認と承認を終える運用にします。
変更を拾う:目的・項目・委託先を入口にする
「新しい顧客セグメントへ案内する」「フォームに役職を追加する」「問い合わせ内容をAIで要約する」「国外のクラウドサービスへ移行する」「委託先や再委託先を切り替える」「保存期間を延ばす」といった変更を、申請フォームの選択肢や購買・開発のレビュー項目に含めます。既存データを使い続ける場合も、目的やアクセス可能な人、受領先が変われば確認対象です。
申請には、変更理由、対象業務、変更前後の目的・項目・サービス、予定日、申請者を残します。口頭依頼や緊急対応を許容する場合も、後から変更番号を発行して記録へ戻します。データに関係する変更を見つける担当を、業務部門だけに限定しないことも大切です。調達、情報システム、セキュリティ、マーケティング運用がサービス契約や設定変更を承認する場面にも、個人データの確認欄を置きます。
影響を確認する:通知・契約・保存期間を点検する
変更前の台帳行を起点に、利用目的の範囲、本人向けの案内や同意、データ項目、アクセス権、保存期間、委託契約、委託先・所在国を確認します。処理内容が権利利益へ与える影響や高いリスクを生む変更なら、台帳の更新だけで完了させず、適用前に個別の評価が必要か判断します。PIAの対象、実施タイミング、残余リスクの承認方法は、プライバシー影響評価(PIA)を実施するタイミングと役割を分けて確認できます。
委託先の追加・交代では、会社名だけでなく、対象データ、処理目的、アクセス範囲、処理国、再委託、契約上の事前承認・通知・異議期限も確認します。契約の通知条件を満たすか、本人へ開示している説明やデータ処理一覧の更新が必要か、保存期間や削除方法が変わるかを担当者ごとに分けて判定します。どのサービスをいつから使うかも台帳に記録し、確認が済む前に新しい処理を開始しない判断を明確にします。
台帳を更新する:責任者・承認・適用日を残す
影響確認の結果を受けて、変更後の項目だけでなく、更新理由、確認した根拠、責任者、承認者、予定する適用日を記録します。予定日と実際に切り替えた日を分けると、承認は済んだが設定変更が終わっていない処理を見つけられます。申請前の内容、承認後の内容、適用中の内容を履歴として保持し、古い情報を上書きして変更前の状態を失わないようにします。
通知や契約変更が必要な場合は、その送付日、対象者、契約書・通知文の版、相手の回答、異議や追加確認の結果を台帳から参照できるようにします。新しいサービスが委託先に当たるかなどの確認は、契約とデータの流れに基づきます。委託先変更の顧客通知、異議期限、開始判断を深掘りする場合は、SaaSのサブプロセッサ変更通知を管理する方法も役立ちます。
実態と照合する:設定・契約・削除記録を確認する
承認後は、台帳の変更がシステム、契約、実際の作業に反映されたか確認します。CRMの項目・アクセス権、フォームの表示内容、メール配信の宛先、連携API、外部サービスの設定、委託契約・再委託先一覧、保存期限、削除ログを、担当者と確認日を付けて照合します。差分があれば「台帳だけ更新済み」「設定だけ先行」「通知待ち」のように状態を分け、是正担当と期限、再確認結果まで記録します。
台帳をシステム・契約・削除記録と照合する
台帳の内容は、業務担当への聞き取り、システム・データベースの一覧、権限表、契約やプライバシー通知、実際の保存・削除記録と突き合わせます。各資料の名前を並べるだけでなく、処理ID、業務名、委託先IDなど共通の識別子で結び、どの証拠がどの処理のどの項目を裏付けるか追えるようにします。委託先のセキュリティ確認も、質問票の回答だけで閉じず、根拠資料、承認、有効期限を同じ記録へリンクします。
イベント後のフォローで氏名や連絡先をCRM・メール配信基盤へ渡す場合、イベント運営で必要な保管期間と営業フォローの期間を分けて検討します。終了した目的のデータをいつ、どのシステムから削除するか、例外がある場合の理由と期限を照合する方法は、イベントリードの保存期間と削除ルールに具体例があります。運用する環境が本番、検証、分析用に分かれる場合は、対象を特定して処理台帳へ追加し、不要な複製を除く記録も確かめます。
棚卸しの頻度に一律の正解はありません。変更時に確認する仕組みを基本にし、高いリスク、機微な情報、大量のデータ、国外移転、委託先の多さ、担当者交代などを基準に、定期確認の優先度と間隔を決めます。点検では、責任者不在、確認日が古い、目的が曖昧、保存期限が空欄、契約先と実サービスが違う、削除ログがない、といった差分を分類し、再確認日まで追跡します。すべてを同じ強さで確認するより、差分の影響と発生可能性に応じて順番を決める方が、限られた時間を使いやすくなります。
台帳の完成度は、記載行数ではなく、現場の処理を見て必要な確認先と証拠にたどり着けるかで判断します。新しい処理を始める前、委託先を切り替える前、保存期間を見直すときに、担当者が台帳から通知・契約・設定・削除の確認へ進める状態を目指します。点検後に見つかった差分は、台帳と実際の処理の両方を修正し、次の確認担当と日付を記録して閉じます。
よくある質問
日本の法律で、すべての会社に同じ処理台帳の作成が義務付けられていますか?
同じ様式の「処理台帳」を全社に作成させる一律の規定として扱うのは正確ではありません。個人情報保護法・PPCガイドラインには、利用目的の特定、安全管理、委託先の監督、取扱状況を把握する手段、一定の第三者提供・受領に関する記録など、個別の義務があります。台帳は、該当する義務と社内の処理実態を結び付ける運用方法として設計してください。
小規模な会社でも処理台帳を作るべきですか?
事業規模に合わせて簡潔な一覧から始めるのが実務的です。フォーム、顧客管理、配信、委託先、保存・削除を把握できれば、最初から複雑なシステムは必要ありません。適用される法的義務は会社規模だけで決めず、取扱うデータや処理の内容を確認します。英国UK GDPR第30条の従業員数の基準は英国法の適用判断であり、日本法の基準ではありません。
委託先が変わったら、台帳のどこを更新しますか?
委託先名だけでなく、委託業務、対象データ、処理目的、アクセス範囲、処理・保管する国、再委託、保存期間、削除方法を確認します。契約上の承認や通知が必要か、本人向けの説明と整合するかも点検し、承認者・適用日・契約版・確認結果を記録してください。
保存期間は台帳に何日まで記載すればよいですか?
全データに共通する日数はありません。目的達成に必要な期間、事業上の終了条件、他の法令・契約の保存義務、本人からの請求や紛争対応などを確認して定めます。「必要な間」だけでは実行しづらいため、起算日、期限を決める責任者、延長例外、削除対象システム、実施記録を結びます。
UK GDPRのRoPAを日本企業もそのまま使えばよいですか?
日本法の義務として転用せず、UK GDPRの適用対象となる処理がある場合に第30条の要件と適用除外を確認します。適用法域が複数ある場合は、共通の業務台帳へ法域別の要件・根拠を紐付ける方法もあります。2026年9月30日時点でICOの関連ガイダンスは法改正を受けた見直し中と記載されているため、運用前に最新の条文と公式案内を確認してください。
顧客データがフォーム、CRM、メール配信、外部サービスに分かれ、変更後の設定や責任者を追いにくい場合は、ファネルAiへ業務フローとデータ運用を相談することができます。営業・マーケティング業務の入力項目、システム間の連携、担当者の確認手順を整理し、日常の運用で更新できる形に整える支援を行っています。
法令・公的ガイダンス
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」
- UK GDPR Article 30「Records of processing activities」
- ICO「How do we document our processing activities?」
- 個人情報保護委員会「第三者提供時の確認・記録義務編」
英国の法令・ガイダンスは英国で適用される要件の確認用です。2026年9月30日に確認したICOガイダンスの見直し状況を踏まえ、実際の適用判断では最新の公式資料を参照してください。
