個人情報漏洩の責任分界はどう決まる?判例で整理する委託元・SaaS提供会社の責任
顧客情報を預けた委託先やSaaSで個人情報が漏洩したとき、誰が被害者に賠償し、調査や通知の費用を負担するのでしょうか。契約に「提供会社は責任を負わない」と書いてあれば、自社の対応も不要になるのでしょうか。
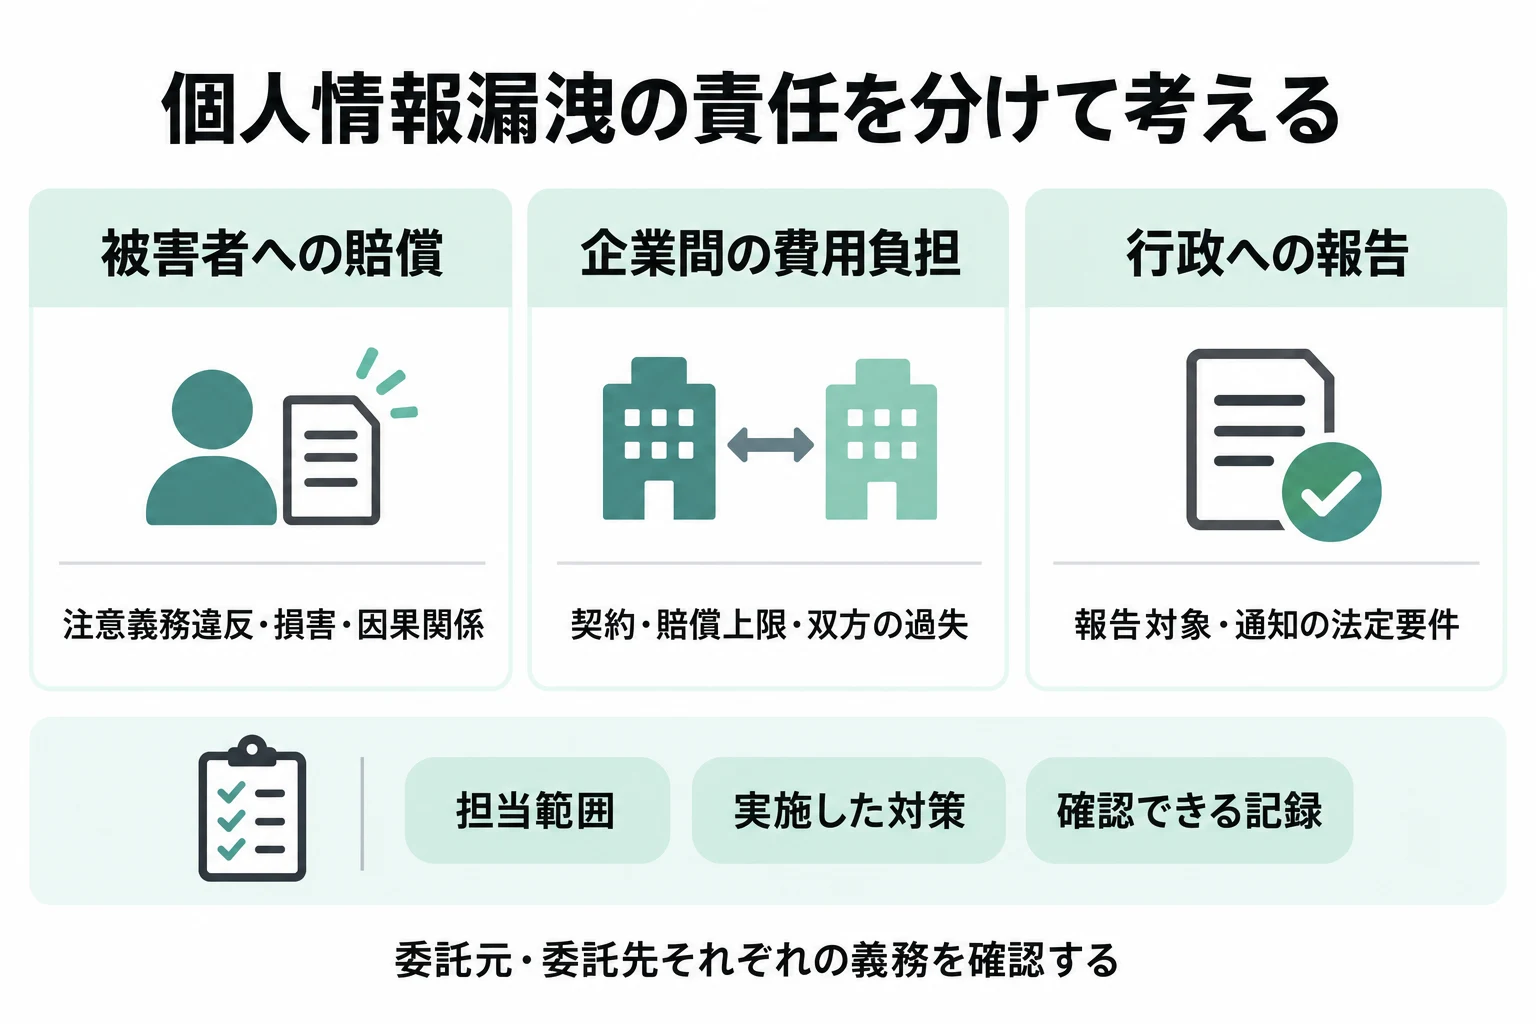
個人情報漏洩の責任分界は、被害者への賠償、企業間の費用負担、行政への報告を分けて判断します。そのうえで、各社が負う義務、実際の管理権限、実施した対策、事故との因果関係を確認します。外部委託した事実や、データが置かれた場所だけでは結論は出せません。
本記事は日本の民間事業者を念頭に、裁判所の判決と個人情報保護委員会の資料から判断の軸を整理します。判例が認定した事実と、契約・運用に応用する際の点検例を区別しているため、SaaS導入、委託契約の見直し、事故対応の準備に利用できます。
本記事のポイント
- 個人情報漏洩の責任は、被害者への賠償、企業間の費用負担、行政への報告を分けて判断します。
- 委託契約や賠償上限だけで結論を出さず、各社の義務、管理権限、具体的な不備と因果関係を確認します。
- 権限設定、改善提案への応答、事故通知と証拠保全の担当を決め、契約と実際の運用を記録でつなぎます。
個人情報漏洩の責任は三つに分けて確認する
個人情報保護委員会の令和7年度年次報告では、民間事業者等の漏えい等報告の処理件数は17,139件でした。前年度は19,056件で、この指標から「毎年増え続けている」とは言えません。また、漏えい等には滅失・毀損やそのおそれも含まれ、すべてがサイバー攻撃による流出ではありません。件数への印象と、個別事故で誰がどの責任を負うかは分けて考える必要があります。出典:個人情報保護委員会・令和7年度年次報告。
| 責任の種類 | 確認する内容 | 混同しやすい点 |
|---|---|---|
| 被害者への民事賠償 | 注意義務違反、損害、因果関係など、請求の根拠と要件 | 企業間の賠償上限が、そのまま本人に対する責任の上限になるわけではない |
| 企業間の費用負担 | 委託契約・利用規約、責任制限、双方の過失、請求できる費用の範囲 | 提供会社の賠償義務と、自社が先に実施する調査・通知を区別する |
| 行政報告・本人通知 | 個人情報保護法上の義務主体、報告対象事態、委託先通知の例外 | 契約上の免責だけで、自社の法定義務を外すことはできない |
被害者は通常、委託元と委託先の契約の当事者ではありません。両社の契約で費用を分担していても、それだけで本人に対する不法行為責任の有無が決まるわけではありません。反対に、行政へ報告したこと自体が、民事上の過失や賠償額を確定させるものでもありません。
現行の個人情報保護法では、個人データの安全管理措置は23条、従業者の監督は24条、委託先の監督は25条、一定の漏えい等の報告・本人通知は26条が基本となります。委託元には、適切な委託先の選定、契約、取扱状況の把握を通じた監督が求められます。委託先も、自ら取り扱う個人データについて安全管理を行う立場です。出典:個人情報保護委員会・通則ガイドライン。
ただし、SaaSというサービス名だけで個人データの取扱いの委託に該当するかは決まりません。提供会社が実際にデータを取り扱うか、契約と実態を確認します。以下の分担例も、すべてのサービスに一律の法的義務を割り当てるものではありません。
三つの裁判の判断から責任分界を読む
判例を読む際は、誰と誰の間の請求なのか、何を怠ったと認定されたのか、どこまで結論が出ているのかを確認します。次の三つは、同じ責任を判断した裁判ではありません。
ベネッセ事件の最高裁判決:二次被害がなくてもプライバシー侵害を検討する
最高裁2017年10月23日判決は、氏名、性別、生年月日、住所、電話番号などの情報が漏えいした事案で、プライバシーの侵害を認めました。財産的損害や二次被害がないことなどを理由に請求を退けた原審を破棄し、過失の有無と精神的損害の有無・程度をさらに審理するため差し戻しています。
この最高裁判決が、事業者の過失や賠償額まで確定したわけではありません。実務上は「名前や連絡先だけだから損害はない」「不正利用が確認されなければ検討不要」と早く結論を出さず、漏えいした内容と本人への影響を確認する読み方になります。出典:最高裁判決・平成28年(受)第1892号(PDF)。
ベネッセ事件の東京高裁判決:委託元と委託先の各義務違反を判断する
別の東京高裁判決では、シンフォームの端末からスマートフォンへデータを書き出すことへの制御不備と、ベネッセが委託先のセキュリティ設定状況を確認し適切に監督しなかったことが問題となりました。両社の共同不法行為が認められ、各控訴人に対する慰謝料2,000円の連帯支払いが命じられています。
注目するのは、両社それぞれの具体的な不備が認定された点です。「委託先で起きた事故なら委託元も必ず責任を負う」という一般則ではありません。また、この判決の金額は事案ごとの判断であり、漏洩事故に共通する定額や上限ではありません。出典:東京高裁第16民事部・ベネッセ/シンフォーム事件判決(PDF)。
SQLインジェクション事件:開発会社の対策不足と発注者側の過失を分ける
国家サイバー統括室(NCO)のハンドブックVer.2.0・Q45は、東京地裁2014年1月23日判決を紹介しています。当時の技術水準で必要なSQLインジェクション対策を実装しなかった開発会社には重過失が認められ、当該契約の賠償上限は適用されませんでした。一方、発注者側がカード情報を保持し、開発会社の改修提案に対応しなかったことなどから、3割の過失相殺も紹介されています。
ここでの出典は判決本文ではなく、政府による裁判例解説です。現行法の確認にはPPC資料を用い、この旧版は過去の判決の紹介として参照しています。実務上は、仕様書に明記されていないという理由だけで当時必要だった基本的対策を省けるとは限らないこと、改善提案への自社の応答も記録すべきことが参考になります。すべての攻撃を防ぐ義務や、すべての賠償上限が無効になるとの結論には広げられません。出典:NCO・サイバーセキュリティ関係法令Q&AハンドブックVer.2.0・Q45。
| 裁判の判断 | 契約・運用に生かす点 | 一般化しない点 |
|---|---|---|
| 最高裁のベネッセ事件 | 漏えい情報の内容と精神的影響を確認する | 最高裁で過失・賠償額が確定したとは扱わない |
| 東京高裁のベネッセ事件 | 委託先の技術的対策と委託元の監督を別々に確認する | 委託元の責任や慰謝料額を一律に決めない |
| SQLインジェクション事件 | 基本的対策、改善提案、発注者の応答を記録する | 他の契約でも賠償上限が当然に外れるとは考えない |
これらの判決は当時の事実・契約・法令に基づきます。現在のSaaS利用に応用するときは、過去の製品構成や法の条番号をそのまま当てはめず、自社の契約と管理権限に置き換えて検討します。
SaaSの責任分界は「誰が設定・確認・記録するか」で具体化する
責任分界とは、システムや業務の各作業について担当と確認範囲を明らかにすることです。利用規約にある大きな分類を、自社の利用方法に即した作業へ落とすと、監督の抜けや「相手がやると思っていた」という認識違いを発見しやすくなります。
次の表は、担当を決めるための点検例です。実際の法的責任は、契約、義務違反、原因、損害などを踏まえて判断されます。提供会社の機能仕様によっては、利用会社が変更できない設定もあります。
| 管理する作業 | 利用会社が確認すること | 提供会社と合意すること | 残す記録 |
|---|---|---|---|
| 利用者・管理者の権限 | 権限付与、異動・退職時の停止、共有IDの扱い | 権限分離、多要素認証、操作ログの機能と制限 | 権限一覧、承認履歴、定期点検結果 |
| 公開範囲・外部共有 | リンク公開、CSV出力、外部共有の設定 | 初期設定、共有制御、設定変更時の案内 | 設定履歴、共有先、変更承認 |
| アプリ・基盤の安全管理 | 自社端末、連携先、取得するデータの必要性 | 脆弱性対応、保守範囲、再委託先の管理 | 対策説明、改善提案、採否と理由 |
| API連携・データ出力 | 接続先、トークンの権限、出力後の保管・削除 | 認証方式、取得できるログ、接続を止める方法 | 連携台帳、アクセス記録、停止履歴 |
| 事故の検知・連絡 | 社内窓口、夜間連絡、報告対象の判断体制 | 初報条件、連絡期限、追加情報、調査協力 | 発覚時刻、初報、更新連絡、対応時系列 |
例えば、公開リンクの設定を利用会社が選べる場合は、その選択と承認の記録が重要です。同時に、提供会社の初期設定、説明、アクセス制御に不備がなかったかも確認します。「設定ミスだから利用会社が全部負担する」と原因調査前に決めると、他の要因を見落とします。
逆に、提供会社の管理する基盤への侵入が疑われる場合でも、利用会社は自社で保有するデータの範囲や本人への影響を把握する必要があります。対外対応の準備を、提供会社との賠償交渉の決着まで止めない運用が必要です。
監査報告書や認証の確認は選定・監督の材料になりますが、自社設定や個別の利用方法まで適切だと保証するものではありません。確認した資料の対象期間・対象サービスと、未回答の事項を記録すると、次回の契約更新で追加確認できます。
通知条件の具体化には、SaaS委託先の事故通知条項で整理した初報期限・影響範囲・更新連絡の観点も参考になります。
契約と事故対応で確認する七つの項目
契約の点検では、賠償上限の金額だけを見ると対応が止まりやすくなります。誰が動くか、どの情報を出すか、必要な対応を先行する費用をどう扱うかまで、通常時に合意しておきます。以下は実務上の点検項目であり、すべてが同一内容で法定されているという意味ではありません。
- 対象データと利用範囲:顧客情報、従業員情報、要配慮個人情報などを区別し、取得・保管・削除・外部連携の範囲を列挙する。
- 安全管理の担当:権限、認証、脆弱性対応、ログ保管、外部共有について、実施者と確認者を決める。
- 再委託・変更:再委託先をどう把握し、重要な変更をいつ知らせ、対策をどう確認できるかを決める。
- 事故の初報・更新:漏洩の疑いを含む連絡条件、初報期限、夜間窓口、不明事項を含めた更新方法を決める。契約上の期限と法定の報告期限を区別する。
- 証拠保全・調査協力:ログの提供範囲、保全の依頼先、専門調査への協力、情報の利用・秘密保持を決める。
- 費用と賠償制限:調査、本人通知、問い合わせ対応、復旧などの費用が対象になるか、上限の計算、対象期間、故意・重過失等の例外を確認する。
- 報告・公表の進行:法定の義務主体を確認し、実作業の担当、承認者、対外説明の整合を決める。原因や責任が未確定でも進められる手順にする。
報告・本人通知は、契約上の免責と別に判断する
個人情報保護法26条の報告対象には、要配慮個人情報を含む場合、財産的被害のおそれがある場合、不正の目的で行われたおそれがある場合、本人の数が1,000人を超える場合など、規則で定める事態があります。漏洩が確定していなくても対象になり得るため、情報の種類や事態の内容を確認します。件数が少ないことだけで対象外とは判断できません。
委託元・委託先の双方が報告義務を負う場面では、委託先が、報告義務を負う委託元へ把握済みの事項を速やかに通知することで、委託先自身の委員会報告義務が免除される仕組みがあります。この通知をした委託先は本人通知義務も免除され、委託元が対応します。委託先が委託元へ連絡したから、行政報告と本人通知が全体として不要になるわけではありません。各社の立場と例外の要件は、PPC通則ガイドラインの「漏えい等の報告等」で確認してください。
報告対象事態では本人通知も原則必要です。本人通知が困難な場合には、本人の権利利益を守るための代替措置など、法定要件の確認が必要になります。初報時点で未確定の事項があっても、判明した事実と調査中の事項を分け、法定の対応を遅らせないよう判断体制を整えます。
責任割合の議論より先に、被害抑制と記録を進める
事故時は、被害の拡大を抑える対応と並行して、発覚時刻、対象データ、アクセス・出力履歴、設定、連絡記録を保全します。証拠となるログを消す操作や、調査前の安易な端末初期化は避け、復旧との優先順位を調査担当者と判断します。詳しい保全方法は、情報セキュリティ事故の証拠保全で整理しています。
公表内容は、確認できた事実、影響、本人に必要な行動、次回の更新予定を中心にします。責任が未確定の段階で他社を断定的に非難すると、事実訂正や対応調整が必要になります。公表後も更新間隔と復旧後報告を定め、窓口ごとに説明が食い違わないようにします。
責任分界は、担当範囲・実施した対策・確認できる記録をそろえて判断します。契約書、仕様・説明資料、設定履歴、改善提案への応答、事故時系列をまとめると、法務と技術担当者が同じ事実を基に検討できます。具体的な賠償請求、契約条項の効力、法定対応の判断は、個別の事情をそろえて弁護士等へ確認してください。
個人情報漏洩の責任分界に関するよくある質問
委託先で漏洩したら、委託元は必ず賠償責任を負いますか?
必ず負うとは言えません。委託元に求められる選定・監督などの義務と、具体的な不備、損害、因果関係を確認します。東京高裁のベネッセ事件では、委託元自身の監督不備が認定されました。
SaaSの利用規約に免責や賠償上限があれば、それで決まりますか?
規約は企業間の負担を判断する重要な資料ですが、それだけでは決まりません。条項の対象、適用条件、故意・重過失の扱いなどを確認します。また、その条項だけで本人に対する不法行為責任や自社の法定報告義務が消えるわけではありません。
情報の不正利用や金銭被害がなければ、慰謝料は不要ですか?
二次被害がないことだけで不要とは判断できません。最高裁2017年10月23日判決はプライバシー侵害を認め、過失と精神的損害をさらに審理するため差し戻しました。賠償の有無や金額は個別の事情によります。
委託先が委託元に事故を通知すれば、行政報告は不要ですか?
全体として不要になるわけではありません。要件を満たす委託先通知により、委託先自身の報告・本人通知義務が免除される仕組みはありますが、委託元が報告・本人通知を担います。まず報告対象事態と各社の義務を確認してください。
出典と確認範囲
裁判の判断は裁判所の公開判決、SQL事件はNCOのVer.2.0裁判例解説、現行の安全管理・報告制度はPPC通則ガイドラインを参照しました。確認日は2026年10月11日です。表や点検項目は、これらの資料を踏まえた実務上の整理であり、裁判所や行政機関が個々のSaaSの責任割合を示したものではありません。
顧客データの権限・連携・委託先対応を整理する
CRMやSaaSの導入・見直しでは、誰が設定を管理し、事故時に誰へ連絡し、どの記録を残すかまで業務に落とし込む必要があります。ファネルAiでは、顧客管理とSaaS活用の運用設計について相談を受け付けています。
