情報機器の修理委託管理|データ保護・持出し・返却照合を揃える方法
会社支給PCや外付けストレージを修理へ出し、戻ってきた機器を受け取った後で、どの部品を持ち出されたのか、修理担当者が保存データへアクセスしたのか、交換前の記憶媒体がどう処理されたのかを説明できない。こうした失敗は、端末が返ってきたかどうかだけを確認し、修理前後の記録を別々に管理したときに起きます。
情報機器には、顧客情報、従業員情報、営業資料、認証情報などが保存されていることがあります。修理の受付票に症状と資産番号を書いただけでは、データを見ずに直せたか、媒体が交換されたか、修理中の一時アカウントが残っていないかは分かりません。反対に、すべての機器を修理前に消去することが一律の法律上の義務というわけでもありません。データの種類、機器の故障状態、委託する作業、社内基準に応じて、引き渡す情報と保護方法を決める必要があります。
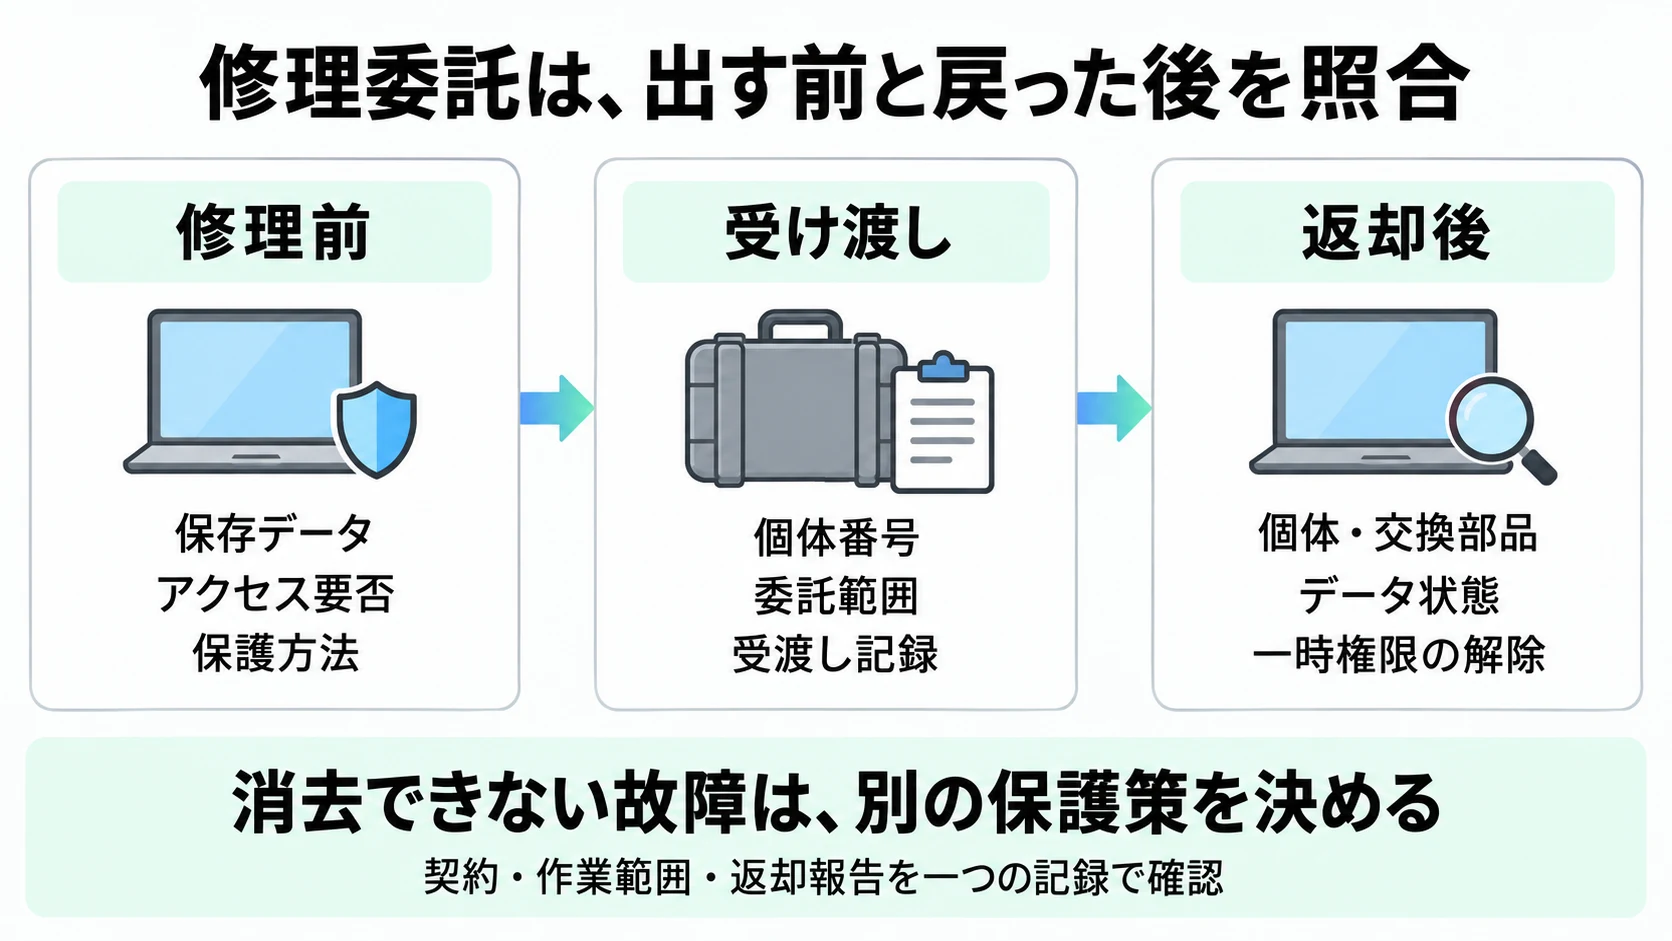
修理委託では、出す前に保存データとアクセス要否を決め、個体番号・委託範囲・受渡し記録を残し、返却後に部品とデータ状態を照合します。消去できない故障では、外部へ引き渡す前に代替の保護策と承認者を決めます。返却後も、データの所在と保護状態が確認できるまで通常利用へ戻しません。
本記事のポイント
- 修理会社へ渡す前に保存データとアクセス要否を確認し、データを渡さず直せる方法から選びます。
- 個人データの取扱いを委託する場合は、委託先の安全管理措置を業務に沿って確認し、リスクに応じて取扱状況を把握します。
- 返却時は機器番号・交換部品・データ状態・一時権限の解除を照合し、消去できない故障には別の保護策を決めます。
戻ってきた機器を説明できない失敗は、受け渡し前の未決定から始まる
例えば、修理会社から「基板交換が完了しました」と報告を受けても、交換された基板にストレージが含まれたのか、旧部品が返却・消去・廃棄のどれになったのかが分からなければ、データの所在を確定できません。端末が起動しないために修理担当者が診断用アカウントを作った場合も、誰が許可し、いつ失効させたかを残していないと、返却後のアクセス境界が曖昧になります。これは直ちに不正アクセスや漏えいを意味するものではありませんが、確認できる材料がない状態です。
同じ記録の不足は、対象データや委託先が変わったときにも表れます。個人データの取扱目的、対象項目、委託先を変更した場合の記録整理は、修理の受渡し管理とは別の論点です。変更点の台帳管理は個人データ処理台帳の更新管理で確認できます。修理依頼では、故障受付、データアクセス判断、部品の持ち出し、返却時の照合を同じ資産番号につなげると、後から説明しやすくなります。
個人情報保護委員会の個人情報保護法ガイドライン(通則編)は、個人データの取扱いを委託する場合、委託先への必要かつ適切な監督を求めています。機器修理を頼んだだけで、すべてのケースが個人データの取扱いの委託になるわけではありません。修理作業に個人データへのアクセスや処理が含まれるか、保存データを保ったまま作業する必要があるかを、実際の作業範囲に沿って確認します。
修理前に、データを渡さず直せる方法とアクセス要否を決める
最初に決めるのは、修理会社へ渡すパスワードではなく、何を直すためにどの情報が必要かです。業務を止められない場合も、代替機への切替、現地修理、ストレージを組織側で保管した状態での修理、データを保持した交換部品の返却など、先に比較できる方法があります。製品保証や修理契約によって利用できる選択肢は異なるため、機器仕様と契約条件を確認したうえで決めます。
この段階で、修理対象と保存データ、利用者、保存場所、暗号化の状態、バックアップの有無を資産番号と結び付けます。端末のローカルディスクだけでなく、交換可能なドライブ、メモリーカード、診断ログ、同期フォルダ、クラウド上の複製も確認します。データを使わずに修理できるなら、認証情報や復旧キーを渡さず、組織側で保管する方法を優先します。修理にログインが必要な場合は、共有パスワードを渡すのではなく、承認者、対象アカウント、許可する操作、利用時間、終了後の失効確認を決めます。
保存媒体を修理先へ持ち出す場合は、組織の情報分類と契約・規程に照らし、外部へ出す前の消去や暗号化などが必要かを判定します。NIST SP 800-53 Rev.5の管理策MA-2は、保守作業の承認・監視、組織施設外へ持ち出す際の明示承認、組織が定めた情報の事前サニタイズ、修理後の関連管理策の確認を扱っています。これは米国連邦システム向けの管理策であり、日本の全企業へ直接適用される法律ではありませんが、修理前後の確認項目を組み立てる参考になります。
媒体を消去して再利用・返却・廃棄する判断と、その方法・結果の記録は、修理中の保管連鎖とは分けて扱います。媒体の方式選定や確認記録は記憶媒体のデータ消去確認を参照し、修理では「消去が必要か」「実施可能か」「消去できない場合にどう保護するか」を先に決めます。
データ保護を調達や運用の最後に付け足さない考え方は、Privacy by Designにも通じます。
| 修理前に確認する項目 | 判断の例 | 残す記録 |
|---|---|---|
| 保存データ | 個人データ、機密資料、認証情報が残るか | 対象データの種類、保存場所、管理責任者 |
| 修理作業 | データを開かずに診断・部品交換できるか | 依頼する作業、アクセスを認める条件 |
| 媒体の扱い | 組織側で保管できるか、持ち出しが必要か | 媒体の識別番号、消去・返却・保管の選択 |
| 代替策 | 現地修理、部品のみ交換、代替機へ移行できるか | 採用理由、承認者、未解消リスク |
初期化や消去を試みても、機器が故障していて実行できない場合があります。その場合に「消去済み」と扱わず、残存データの可能性、機器の保管場所、アクセス制限、次に判断する担当者を記録します。修理を急ぐ事情があっても、リスクを受け入れる責任者と、許可する作業範囲を曖昧にしないことが重要です。
受け渡しと修理中は、委託範囲・担当者・記録をひも付ける
持ち出し記録には、資産番号と製造番号、機種、引き渡し時の外観・電源状態、添付品、ストレージの有無、依頼症状、委託する作業、引き渡し日時、運送方法、受領者を残します。保守作業で部品を交換する可能性がある場合は、取り外す部品の返却先、媒体を保持できないときの処置、作業完了時に提示してほしい情報もあらかじめ決めます。出荷伝票だけでは、修理会社が何を受け取ったか、どの作業を依頼したかの記録を代替できません。
個人データの取扱いを実際に委託する場合、個人情報保護委員会の通則編は、委託先の安全管理措置を業務内容に沿って事前に確認することを求めています。一方、委託契約に取扱状況を合理的に把握できる内容を盛り込むことや、定期的な監査等によって実施状況を評価することは、ガイドラインで「望ましい」とされる方法です。修理を委託するすべてのケースに、同じ監査手順や証明書を法律上必須とする趣旨ではありません。扱うデータの性質、量、アクセス可能性と業務リスクに応じて、必要な確認を選びます。
契約や作業指示では、許可するアクセス先、診断目的で閲覧できる情報、部品交換の承認方法、データを複製する条件、再委託の連絡・承認、作業後のデータ処理、事故時の連絡経路を整理します。修理会社の認証や監査報告は選定の参考になりますが、認証だけで個別の修理工程や再委託先まで確認したことにはなりません。たとえばISO 27001の認証範囲と、今回の修理拠点・対象業務・データへのアクセス条件は分けて確認します。
遠隔診断を許可する場合は、接続先、担当者、認証方式、許可時間、操作ログ、終了時の切断を決めます。修理用に一時アカウントを発行するなら、通常の管理者権限を流用せず、必要な範囲に絞り、修理完了後に無効化したことを確認します。例外的なアクセスを期限付きで承認・失効させる手順はセキュリティ例外の期限管理でも扱っています。
海外拠点や遠隔支援を含む場合は、保存場所、アクセスできる主体、契約上の条件を追加で確認し、データ管理の主体や権利を自社で保つというデータ主権の視点も用います。
NIST SP 800-53 Rev.5のMA-3は、保守ツールの使用を承認・管理・監視し、承認済みツールを見直す管理策です。これを参考にする場合も、修理会社のすべての診断機器を自社で列挙するというより、データへ接続するツール、持ち出し可能な媒体、遠隔接続機能など、情報へ影響する方法と責任者を確認します。委託範囲、受渡し票、契約条件、作業報告で同じ資産番号を使えば、依頼した内容と実施内容の差を見つけやすくなります。
返却時は、個体・交換部品・データ状態を照合する
受け取り時には、返却された機器の資産番号・製造番号が記録と一致するかを確認し、交換前後の部品、取り外された記憶媒体、添付品を照合します。修理報告書には、実施した作業、交換部品の型番や識別番号、データを保持した部品の返却・消去・廃棄状況、診断用の複製や一時アカウントの有無を記載してもらいます。作業報告を文書で受け取る方法は、依頼内容との照合に役立ちます。すべての修理で同じ様式の証明書が法令上求められるわけではありません。必要な確認方法は契約、社内基準、リスクに合わせます。
返却後は、端末が起動するかだけで完了にせず、利用者・管理者アカウント、暗号化状態、セキュリティソフト、端末管理への登録、ネットワーク接続、修理前に停止した保護設定を確かめます。NIST SP 800-53 Rev.5のMA-2も、修理・交換後に影響を受けた管理策が適切に機能しているかを確認する考え方を示しています。修理中に一時発行したアカウントや接続許可は、利用終了後に失効し、ログから作業期間・担当者・許可した操作を照合します。
消去できない故障は、保護が終わった機器として通常の保管場所へ戻さず、情報を保持している可能性のある資産として扱います。暗号化状態や部品の破損状況により消去の実行可能性は異なります。NIST SP 800-88 Rev.2は、媒体の廃棄、再利用、組織の実効的な管理を離れる場合を含め、情報の機密性に応じたサニタイズ判断を扱っています。対象媒体が操作不能で消去できないときは、破壊や代替保護を検討し、復旧可能性や契約条件を確認してから処分を決めます。修理に出しただけで消去済みと見なすことも、故障媒体を必ず上書きできると見なすことも避けます。
返却後の確認で、依頼外の部品交換、承認していないアクセス、記録の不一致、想定外の再委託が分かった場合は、機器を通常利用へ戻す前に情報セキュリティ責任者へ連絡します。事実関係が確認できないときは、関係する機器、梱包、作業報告、ログを保全し、誰がいつどの記録を確認したかを残します。事故の疑いがある場合のログ・端末・受渡記録の保全は情報セキュリティ事故の証拠保全の手順へつなぎ、修理完了の処理と混同しません。
完了判定は、修理が終わったかだけでなく、機器と部品の所在が確定し、許可した作業が説明でき、データ状態とアクセス権が確認され、未解決事項に保護策・責任者・期限が設定されたかで行います。記録には、実施者、確認者、日時、結果、例外の承認、次回対応期限を記載し、画像・顧客データ・認証情報そのものを不要に複製しないようにします。修理前の判断、受け渡し、返却後の確認を一つの記録にまとめると、未解決事項の担当と次の期限まで追えます。
よくある質問
修理に出す前に、必ずストレージを消去する必要がありますか?
すべての修理について一律に消去を求める日本法上の規定があるとはいえません。保存データの内容、修理方法、媒体を外部へ出す必要性、組織の規程や契約に応じて判断します。NIST SP 800-53 MA-2は、同管理策を採用する環境で、組織が定めた情報を施設外への持ち出し前にサニタイズする管理策を示します。日本の一般企業に対する法的義務と混同せず、社内で採用する基準として適用範囲を定めてください。
修理業者に利用者のパスワードや復旧キーを渡してもよいですか?
通常のユーザー認証情報を共有する前に、データへアクセスせずに修理できるかを確認します。アクセスが避けられない場合は、承認者、目的、権限、時間、ログの確認方法を決め、可能なら一時的な専用アカウントを使います。作業後は一時権限を失効させ、認証情報の更新要否を確認します。共有が必要な例外では、社内の秘密情報管理ルールに沿った受渡し方法を選びます。
外部修理会社へ頼むと、必ず個人データの取扱いを委託したことになりますか?
修理契約の名称だけで決まるものではありません。修理会社が個人データを閲覧、複製、分析、出力するなど、業務範囲として取り扱うかを確認します。個人データの取扱いを委託する場合は、個人情報保護委員会ガイドラインに沿って委託先への必要かつ適切な監督を行います。具体的な選定確認、契約、取扱状況の把握は、対象データと修理内容を踏まえて設計します。
故障のためデータを消去できない場合は、どうすればよいですか?
消去できたものとして返却・再利用せず、データが残る可能性のある機器として保管し、アクセスを制限します。業務上の復旧要否、媒体の再利用予定、暗号化状態、修理会社が持ち出した範囲を確認し、消去以外の保護策や専門事業者による処置を責任者が決めます。不審な変更や保護設定の不備がある場合は、確認用の隔離環境で点検し、通常の業務ネットワークへ戻す条件を決めます。
修理会社の作業完了証明書は法律上必要ですか?
すべての修理で一律の様式の証明書を取得することが法律で定められているとは限りません。一方、何を依頼し、どの部品を交換し、データがどう扱われたかを後から確認できる記録は、修理の品質と情報管理を確かめる助けになります。個人データを委託先に扱わせる場合は、委託契約や実施状況の把握を含む監督方法を、リスクに応じて定めます。
関連ページと関連記事
修理委託の管理範囲を整理する
修理先に渡すデータ、許可するアクセス、返却後に確かめる記録を業務や機器ごとに整理したい場合は、情報セキュリティと委託先管理の観点から手順を見直せます。
