記憶媒体のデータ消去確認|再利用・返却・廃棄の証跡を残す方法
記憶媒体を再利用、返却、廃棄するときに問われるのは、消去コマンドを実行したかだけではありません。対象を取り違えていないか、方法が媒体とデータの機密性に合うか、実行結果を確認したか、受入れを誰が判断したか、引渡し先まで追跡できるかがそろって説明できる記録になります。
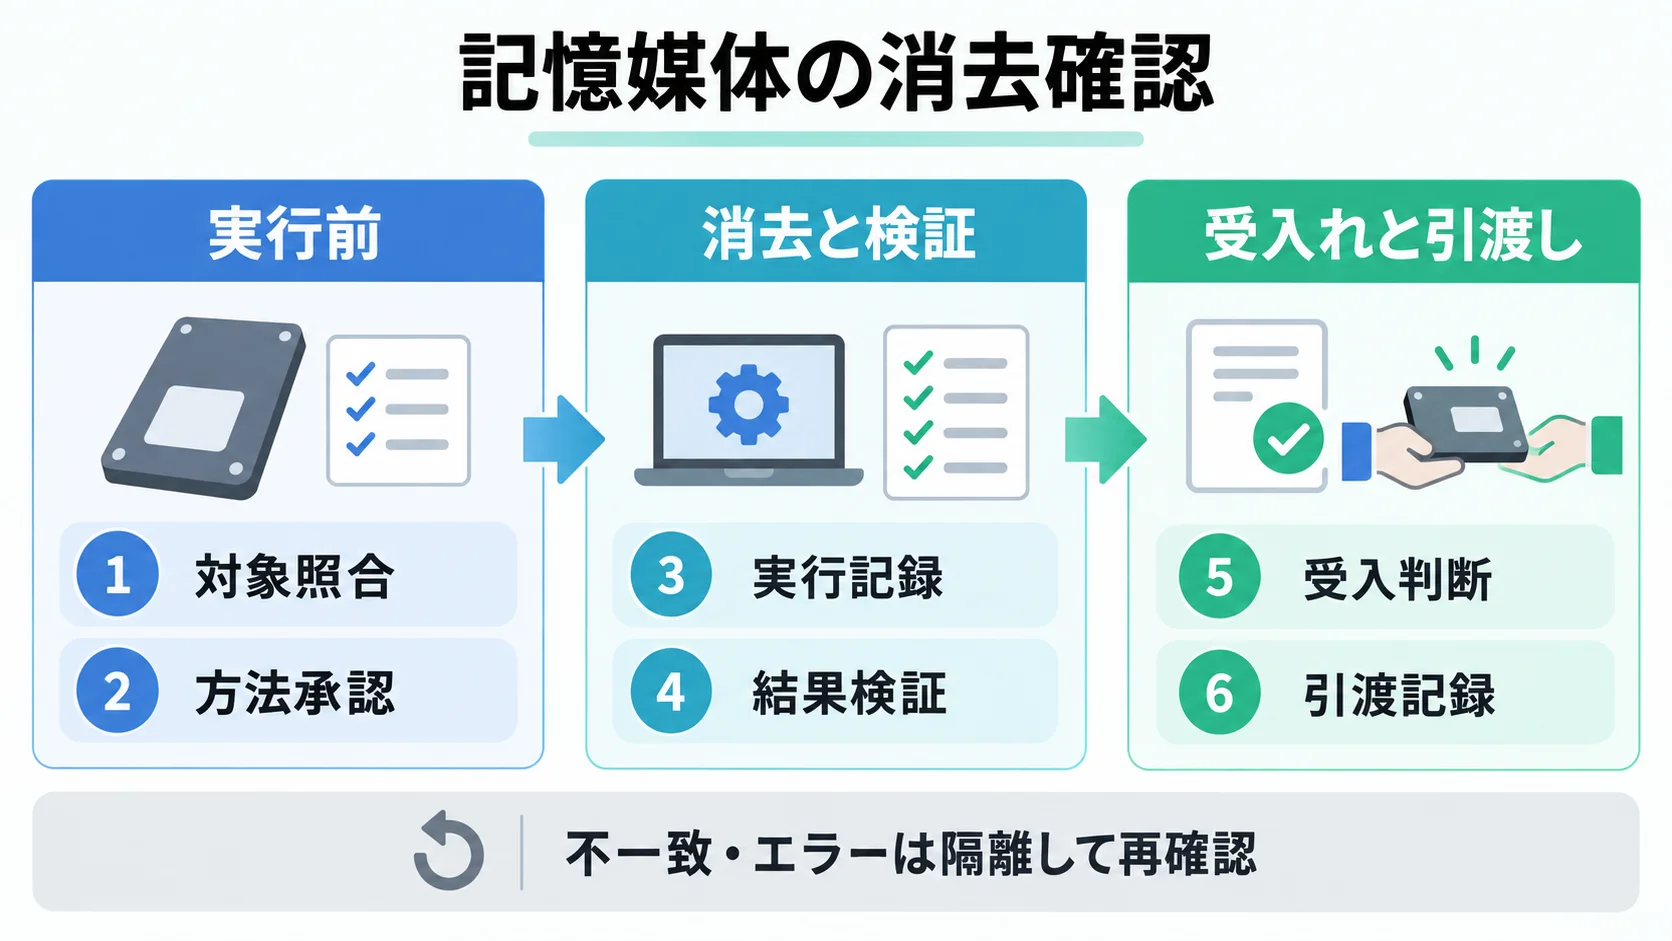
実務では、対象照合、方法承認、実行記録、結果検証、受入判断、引渡記録の6段階を媒体単位でつなぎます。単なるファイル削除やフォーマット、SSDへの昔ながらの多重上書き、暗号鍵を消すだけの処理は、媒体・保存方式・組織の方針を確認せずに同じ意味で扱えません。
消去後の確認は、まずツールや装置が処理を完了したかを検証し、その結果をデータの機密性、媒体の種類、再利用・返却・廃棄の行き先に照らして受け入れるか判断します。本記事では、NIST SP 800-88r2(2025年9月)と同FAQ(2026年7月16日)のSec.4.5、Sec.4.6、Appendix Cを主な根拠に、証明書と引渡し照合までの記録方法を整理します。NISTは米国の指針であり、日本の法的義務そのものではありません。契約、法令、委託先との合意、メーカー仕様、組織の方針を先に確認してください。
本記事のポイント
- 消去の成否はコマンドの完了だけでなく、対象媒体・方法・機密性・行き先を照合して受け入れます。
- 検証は実行結果の確認、受入判断は残る機密性リスクを踏まえた承認であり、エラー時は隔離して再確認します。
- 媒体ID、担当者、ツール版、結果、証明書、引渡し先を一つの記録へ結び、再利用・返却・廃棄を説明できるようにします。
1. 消去前に媒体と行き先を照合する
最初に確認するのは「消去したいデータ」ではなく「どの媒体を、どの状態で、どこへ移すか」です。資産番号や管理番号、メーカー、型番、シリアル番号、媒体種別、接続方式、取得元、現在の保管場所を記録し、現物ラベルや管理台帳と突き合わせます。外付けケースの番号と内部ドライブのシリアル番号が違うこともあるため、読み取った値をそのまま転記せず、照合者を残します。
次に、媒体に保存されていたデータの機密性、暗号化の有無、バックアップや複製の有無、故障状態、再利用の可否を確認します。行き先は、社内での再利用、社外への再利用、リース返却、保守業者への一時引渡し、リサイクル施設、破壊処理などに分けます。組織の管理下を離れるときは、未処理の媒体を渡していないか、輸送中の管理者と到着確認をどう残すかも決めます。
業務サービスの終了時にデータ返却・削除・代替手段を確認する考え方は、AIサービスの終了・乗り換え計画|データ返却・削除・代替手段の確認項目にも通じます。利用終了から引渡しまで所有者と記録をつなげます。
ファイル削除やフォーマットは、画面上の参照を外しても記憶領域のデータまで消すとは限りません。媒体全体を対象にした方法として受け入れられるかを別途判断し、「空になった」だけで完了にしないようにします。
| 方法 | 目的と状態 | 確認が必要な点 |
|---|---|---|
| Clear | 通常のインターフェースで利用者がアクセスできる領域を論理的に処理し、媒体を使える状態に残す考え方 | 対象領域、媒体種別、標準コマンドの範囲。機密性が高い場合に十分かを受入判断する |
| Purge | 最新の実験室的な回収を困難にしながら、媒体を再利用できる可能性を残す考え方 | メーカー実装、専用サニタイズ機能、鍵管理、媒体固有の制約を確認する |
| Destroy | データ回収を困難にし、媒体を記憶装置として使えない状態にする考え方 | 破壊後の残片や委託先を確認し、廃棄・引渡し記録と結び付ける |
2. 媒体に合う方法を承認し、誤解しやすい手段を分ける
方法承認では、媒体の種類とメーカーの実装、対象データの機密性、組織の最低基準、契約上の返却条件を同じ記録で確認します。担当者が「いつもの消去」を選び、後から証明書だけを作ると、対象外の領域や複製データを見落としやすくなります。承認者は、なぜその方法で再利用・返却・廃棄の目的を満たせると判断したかを書きます。
SSDやフラッシュ媒体では、ウェアレベリングや予備領域によって、通常の読み書きで利用者から見える領域を上書きしても、過去のデータが存在した全領域を直接指定できないことがあります。NIST SP 800-88r2は、磁気ディスクで使われてきた多重上書きの慣行を現代の媒体へそのまま延長せず、SSDで追加の保証が必要なら、媒体に適したPurgeまたはDestroyを検討するよう説明しています。古い「何回上書きすればよいか」という数字を、機種を問わない基準にしないでください。
暗号消去(Cryptographic Erase、CE)は、暗号化されたデータへのアクセスを不可能にするため、必要な暗号鍵をサニタイズする技術です。ただし、暗号化が強そうという印象だけで採用できません。機密データが過去に平文で保存されていないこと、暗号アルゴリズムと鍵生成が組織の要件を満たすこと、復号可能な鍵の経路を把握し、対象データへアクセスできなくなるよう必要な鍵を確実にサニタイズすること、外部バックアップや鍵のエスクローを別に確認できることが前提です。米国連邦機関では、NISTが現行FIPS 140で検証された暗号モジュールを求めています。日本の一般企業が同じ要件を自動的に負うという意味ではなく、自社方針や契約の採用基準を確認します。
CEを使う場合は、対象鍵の種類、保管・バックアップ経路、ゼロ化の結果、ベンダー仕様や承認根拠を記載します。鍵の削除ログだけで、以前の平文や別媒体の複製まで消えたと推測しません。
架空数値例(実績や推奨値ではありません)。仮に同一型番の媒体20台を返却する案件で、18台は専用Purgeを完了し、2台は実行結果にエラーが出たとします。この場合、「18 / 20台完了」とだけ報告して引渡しへ進まず、2台を隔離します。18台もVerificationだけで証明書を確定せず、1台ごとにValidationで受入れを判断します。2台は再実行、別方法への切替、またはDestroyへの変更を承認者が判断します。
3. 実行記録・結果検証・受入判断を分ける
実務フローは次の6段階です。各段階に媒体IDを持たせ、前段階の記録と次段階の判断が同じ現物を指すようにします。
- 対象照合。資産番号、メーカー、型番、シリアル番号、媒体種別、保管場所、取得元、対象データの機密性、行き先を現物と台帳で照合します。相違があれば開始せず、状態を「隔離・要確認」にします。
- 方法承認。Clear、Purge、Destroyのどれを使うか、具体的な技術、メーカーや組織方針との関係、再利用・返却・廃棄への適合性を承認します。CEなら前提条件と鍵の確認担当も書きます。
- 実行記録。開始・終了時刻、担当者、使用ツールとバージョン、装置識別子、コマンドや処理の結果ID、エラー、再試行、媒体の状態を記録します。秘密鍵や機密データそのものをログへ貼り付けないよう、参照IDで管理します。
- 結果検証。ツールや装置が処理を完了したか、エラー・異常・媒体の健康状態に問題がないかを確認します。破壊なら残片と使用設備、非破壊なら完了ステータスや装置の状態を確認します。全内容のサンプリングが常に必要という意味ではありませんが、組織方針で要求される場合は従います。
- 受入判断。検証結果をデータの機密性、方法の適切性、対象範囲、担当者の資格、ツールの校正や承認状況に照らします。検証結果と残る機密性リスクを評価し、受入れまたは差し戻しの判断と理由を記録します。受け入れられない場合は、別の技術やより確実な方法を選び直します。
- 引渡記録。受入済みの媒体だけを、社内再利用、社外再利用、返却、リサイクル、破壊後の処分などの行き先へ渡します。引渡し日時、渡す人、受ける人、運送・追跡番号、到着確認、最終処分記録を照合し、未受入媒体は引渡し対象から外します。
NIST SP 800-88r2 Sec.4.5が分ける「verification」と「validation」は、ここでいう4と5に対応します。Verificationは、選んだ技術が技術的に完了したかを調べる作業です。Validationは、その結果とデータの機密性を組織が評価し、十分と承認するか、拒否して別の方法や再実行へ進める判断です。処理が成功と表示されても、媒体に合わない方法だったり、対象範囲が狭かったりすれば、Validationは不合格になり得ます。
エラー、異常、対象不一致、媒体故障、ツールの未承認、校正期限切れ、受入判断の未完了が一つでもあれば、媒体を「処理済み」として棚卸しから外しません。物理的に隔離し、アクセス権を絞り、識別ラベルを付け、再確認の担当者と期限を記録します。再実行後は、前の処理で媒体の再利用性が失われていないかも確認します。
4. 証明書と引渡し照合で、再利用・返却・廃棄を閉じる
NIST SP 800-88r2 Sec.4.6は、サニタイズした媒体ごとに証明書を作成する考え方を示し、Appendix Cに記録様式の例を置いています。紙に限らず、バーコードを読み取る台帳や電子フォームでも構いません。重要なのは、後で別の媒体の結果と取り違えず、実行、検証、受入、引渡しをたどれることです。
証明書には、メーカー、モデル、シリアル番号、資産・管理番号、媒体種別、取得元、処理前の機密性区分(必要な場合)、方法、技術、ツールとバージョン、Verificationの方法と結果、Validationの判断、備考を残します。検証者と受入判断者の氏名、役職、日付、場所、連絡先、署名または電子承認も記録します。処理後に機密性区分が下がる場合は、古い区分を示すラベルをどう扱ったかも残します。
引渡し記録は証明書の末尾に追加するだけでなく、別の受領記録や運送記録と照合します。最低限、媒体ID、証明書ID、受入判断、引渡し先の区分、受領者、日時、場所、追跡番号、到着または処分確認、例外・保留をそろえます。リース返却なら契約上の返却条件、社外再利用なら受領者と所有権移転、リサイクルなら委託先の受領・処理証跡を、組織の契約と方針に従って結びます。
取引先へ説明する証跡は、取引先セキュリティチェックシートの回答管理|根拠・承認・有効期限を揃える方法のように、根拠と承認者を分けて管理します。外部認証だけで個別媒体の受入判断を代替せず、対象記録へ戻れるようにします。委託先の統制範囲は、SaaSセキュリティ認証・審査の種類まとめ|SOC 2・ISO 27001・プライバシーマーク・ISMAP・CASAの違いのように証明の範囲を確認します。
証明書の保管期間と様式は、法令、契約、社内規程、リスク評価で決めます。NISTの様式から一律の年数は導けません。アクセス権、改訂履歴、バックアップ、廃棄承認も定め、記録に含まれる識別情報・担当者情報に応じて権限管理します。
外部業者が消去や破壊を実行する場合、処理前の搬出は「消去完了後の引渡し」と分けて管理します。未消去の機密媒体として、委託先、輸送方法、封印・受領照合、処理期限、事故時の連絡先を決め、委託中も所在と管理責任を追跡します。委託先の実行記録を受け取った後に結果検証と受入判断を行い、最終的な再利用・返却・処分の完了へ進めます。
よくある質問
ファイル削除やフォーマットが完了すれば、媒体を返却できますか?
画面上で空に見えることだけでは判断できません。削除やフォーマットがどの領域を対象にしたか、保存方式や媒体種別に合うか、組織の方針と返却条件を満たすかを確認し、VerificationとValidationを分けて記録します。必要な保証を得られない場合は、別のPurgeやDestroyを選びます。
SSDを何回も上書きすれば安全ですか?
媒体を問わず同じ回数を適用できるとは限りません。SSDのウェアレベリングや予備領域のため、通常の上書きで全領域を対象にできない場合があります。NIST SP 800-88r2は古い多重上書きを普遍的な基準にせず、媒体固有のサニタイズ機能、組織が承認したPurge、またはDestroyを検討する考え方を示しています。
暗号消去は鍵を削除したログがあれば成立しますか?
成立するとは限りません。機密データが過去に平文で保存されていないこと、暗号強度と鍵生成、対象鍵のゼロ化、バックアップや外部管理鍵の扱いなどの前提を確認します。CEを使うなら、どの鍵をどの方法で無効化・ゼロ化したかと、その根拠を記録し、保存方式の異なる複製は別に扱います。
VerificationとValidationはどう違いますか?
Verificationは、ツールや装置が選択した処理を技術的に完了したか、エラーや異常がないかを確認する作業です。Validationは、その結果が対象データの機密性と組織の受入基準に対して十分かを判断する作業です。前者が成功でも、媒体や方法が不適切なら後者は不合格にできます。
NIST SP 800-88r2を日本企業の法的な消去基準にできますか?
NISTは米国の標準・技術指針であり、日本の法令や契約上の義務を自動的に置き換えるものではありません。方法の考え方、VerificationとValidationの区別、証明書の記録項目を参考にしつつ、個人情報、業界規制、顧客契約、委託先との合意、メーカー仕様、自社の情報分類と承認基準を確認してください。
媒体の識別、消去結果の検証、受入判断、引渡し記録を整理したい方は、ファネルAiへご相談ください。台帳や委託先との返却条件を確認し、実行担当者と承認者が証跡を見られる運用へ整えます。
根拠と適用範囲
NIST SP 800-88r2のSec.4.5、Sec.4.6、Appendix Cと、2026年7月16日公開のFAQをもとに整理しました。NISTは米国の指針で、日本の法令上の義務や製品承認ではありません。媒体、機密性、メーカー仕様、組織方針、契約条件を確認して適用してください。
