【2026年版】セキュリティ支援会社おすすめ10選|脆弱性診断・SOC・コンサル・インシデント対応の選び方
セキュリティ支援会社は、会社の規模や知名度よりも「どの領域を、どこまで、いつ対応してくれるか」で選ぶと失敗しにくくなります。 脆弱性診断、監視(SOC)、インシデント対応、体制構築、認証取得支援は、同じ「セキュリティ会社」でも得意分野も契約の形も大きく異なるためです。
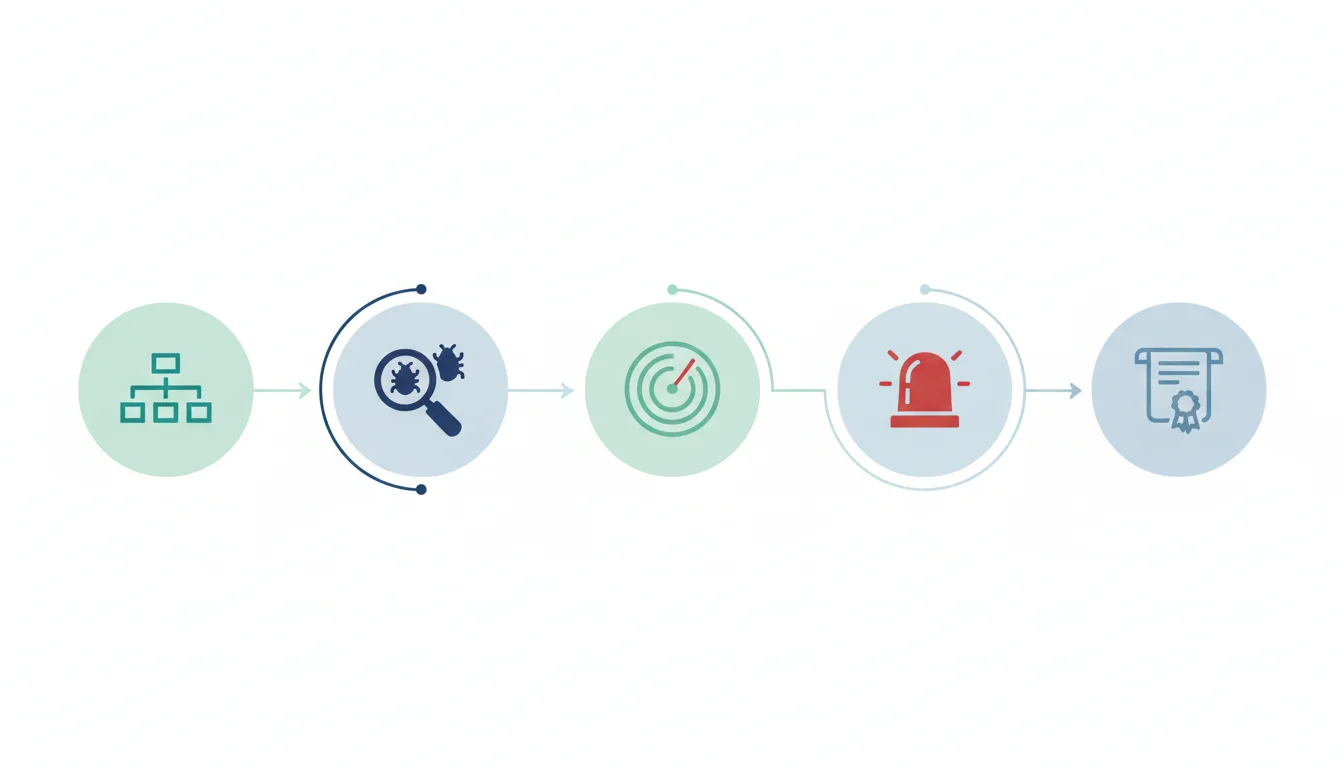
結論として、初めて外部のセキュリティ支援を頼む企業は、まず「いま困っていること」を5つの領域(体制構築、診断、監視、事故対応、認証取得)のどれに当たるかで分け、その領域を公式に掲げている会社だけを比べるのが近道です。本記事では、2026年10月時点の公式情報をもとに、日本国内で相談できる10社を用途別に整理します。順位ではなく、向いている場面の違いとして読んでください。
外部のセキュリティ支援を初めて検討する担当者は、「どこに頼めばよいか分からない」「見積もりを取ったが比べ方が分からない」という壁に当たりがちです。会社のサイトを見ても、診断、監視、コンサルティング、教育、製品販売まで幅広いメニューが並び、自社に必要な範囲が見えにくくなっています。
この記事は、特定の会社を推すものではなく、公式サイトで確認できた内容を領域別に並べたものです。緊急対応・料金・資格や認証の公開状況もあわせて整理し、自社の状況に合う相談先を絞り込むための材料としてまとめました。情報は2026年10月時点の公式情報をもとに整理しています。契約前には、必ず各社へ最新の提供条件を確認してください。
本記事のポイント
- セキュリティ支援は、体制構築・脆弱性診断・SOC監視・インシデント対応・認証取得支援の5領域に分けて考え、困りごとに合う領域を掲げる会社から比べる。
- 比較軸は、支援領域、対応規模、資格・認証の公開状況、報告書、緊急対応の可否、費用の出し方の6つ。支援サービスの具体的な金額は各社の公式ページに載っていないため、見積もりの前提をそろえて比べる。
- 緊急対応は事故が起きてから探すと間に合わない。窓口の有無、事前契約の仕組み、診断・監視を担う会社との役割分担を平時に決めておく。
セキュリティ支援会社を探す前に、依頼したい領域を決める
支援会社を比べる前に整理したいのは、依頼したい内容がどの領域にあたるかです。領域が違えば、見るべき実績も、見積もりの出し方も、契約期間も変わります。担当者がここを曖昧にしたまま問い合わせると、提案が「診断も監視も教育もまとめて」と膨らみ、比較しにくくなります。
- 体制構築・コンサルティング:リスクの洗い出し、規程や運用ルールの整備、CSIRT(社内の対応チーム)の立ち上げ、教育や演習など、組織の仕組みを整える支援です。
- 脆弱性診断・ペネトレーションテスト:Webアプリ、スマートフォンアプリ、クラウド設定、ネットワークなどの弱点を、模擬的な攻撃や検査で見つけます。リリース前や大きな改修の前後に頼むことが多い領域です。
- SOC・MSS(監視・運用):機器やEDR(端末の監視製品)のログを継続的に見て、異常を検知し、連絡や一次対応まで担います。社内で24時間の監視を持てない企業が検討します。
- インシデント対応・フォレンジック:不正アクセスやマルウェア感染が疑われるとき、原因と影響範囲を調べ、復旧と再発防止を支援します。
- 認証取得支援:ISMS(ISO/IEC 27001)などの取得・更新に向けて、文書整備、リスクアセスメント、内部監査を支援します。取引先から認証や審査を求められたときに必要になります。
認証の種類を先に整理したい場合は SaaSセキュリティ認証・審査の種類まとめ を、取引先から届くチェックシートへの回答に悩んでいる場合は 取引先セキュリティチェックシートの回答管理 を先に読むと、どの領域から頼むべきかが見えやすくなります。
セキュリティ支援会社を比べる6つの軸
公式サイトの情報を横に並べるときは、次の6つの軸で見ます。会社ごとに情報の公開量が違うため、「書かれていない」は「できない」ではなく「確認が必要」と読むのが基本です。
| 比較軸 | 確認すること | 確認が甘いときに起きること |
|---|---|---|
| 支援領域 | 診断、監視、事故対応、体制構築、認証取得のうち、自社が頼みたい領域を公式に掲げているか | 得意でない領域まで一括で頼み、品質や費用が合わない |
| 対応規模 | 診断対象の数、監視対象の機器、拠点数や業種の実績が自社に近いか | 小規模企業に過大な提案、大規模環境に過小な体制になる |
| 資格・認定の公開状況 | 会社としての認証(ISO/IEC 27001など)、担当者の資格(GCFA、OSCPなど)が公式に示されているか | 担当者の力量や会社の管理体制を確認できないまま機密情報を渡す |
| 報告書 | 報告書の構成、サンプル、再診断、報告会の有無 | 修正の優先順位が分からず、診断しただけで終わる |
| 緊急対応の可否 | 緊急窓口、対応時間、事前契約の仕組み、休日・夜間の連絡方法 | 事故の最中に窓口を探すことになり、初動が遅れる |
| 費用の出し方 | 診断は対象数、監視は機器数と月額、事故対応はスポットか事前契約かなど、見積もりの前提 | 見積もりの前提がそろわず、安く見えても追加費用が増える |
費用については、今回取り上げた各社のサービス一覧ページには、診断・監視・コンサルティングなど支援サービスの具体的な金額は載っておらず、個別見積もり、資料請求、お問い合わせへの案内が中心です(WAFや自動診断ツールなど一部の製品には料金公開があります)。見積もりの前提をそろえて比べる必要があります。見積もりを依頼するときは、診断ならアプリや画面、サーバーの数、監視なら対象機器の数と契約期間、事故対応なら調査対象の端末数といった前提を、自社であらかじめ整理しておくと比較しやすくなります。
セキュリティ支援会社10社の比較表
下の表は、各社の公式サイトで確認できた内容だけをまとめたものです。「記載なし」は、公式ページに書かれていないという意味で、提供していないことを示すものではありません。
| 会社 | 公式に掲げる主な領域 | 緊急対応・監視の記載 | 支援サービスの料金公開 | 資格・認証の記載 |
|---|---|---|---|---|
| NRIセキュアテクノロジーズ | コンサルティング、セキュリティ診断、SOC・EDR/MDR、教育 | サービス一覧に「セキュリティ事故対応」あり。緊急連絡先は一覧ページに記載なし | 非公開(資料請求・問い合わせ) | 公式ページに記載なし |
| ラック | 診断・ペネトレーションテスト、コンサルティング、JSOC監視、事故対応、教育 | 「サイバー救急センター」が予約不要・24時間対応と記載 | 非公開 | 公式ページに記載なし |
| GMOサイバーセキュリティ byイエラエ | 診断・ペネトレーションテスト、AIセキュリティ、フォレンジック、SOC、コンサルティング | 法人向け緊急窓口(24時間365日受付)へのリンクあり | 金額は非公開(年間契約の案内あり)。自動診断ツールは別途料金公開あり | 講師のOSCP取得、JC-STAR★1の講座を記載 |
| ブロードバンドセキュリティ(BBSec) | 監査・コンサルティング、脆弱性診断、セキュリティ運用、緊急対応 | 24時間365日の監視・対応を全面委託できると記載。緊急連絡先は本文に記載なし | 非公開 | 公式ページに記載なし |
| セキュアスカイ・テクノロジー | Webアプリ・プラットフォーム診断、ペネトレーションテスト、ASM、WAF、コンサルティング | 記載なし | 非公開(問い合わせ経由)。WAF Scutumは製品として料金公開あり | 記載なし |
| GMO Flatt Security | Web・クラウド・LLMアプリなどの診断、セキュア開発・生成AIのコンサルティング | 記載なし | 非公開 | ISO/IEC 27001(SGS)とISMS-ACのバッジを掲載 |
| サイバーディフェンス研究所 | 診断・ペネトレーションテスト、フォレンジック・インシデント対応、教育、脅威インテリジェンス | 緊急窓口の記載なし(問い合わせフォームと機密依頼用メール) | 非公開(問い合わせフォーム) | 会社の認定は記載なし。情報処理安全確保支援士の特定講習を提供 |
| NTTセキュリティ・ジャパン | 総合インシデントレスポンス(方針整理、詳細解析、改善提案) | 専用の緊急連絡先は記載なし。疑いの段階から相談可。事前契約あり | 非公開 | 対応チーム全員がGCFAを所持と記載 |
| IIJ(C-SOCサービス) | SOC監視、EDR運用オプション | 24時間365日。検知後の連絡先を複数登録可 | 個別見積もり。最低利用期間6か月 | 公式ページに記載なし |
| LRM | ISMS取得支援、セキュリティ体制構築、内部監査、教育・研修、インシデント演習 | 該当なし(相談は平日10:00〜18:00の電話受付) | 非公開(相談無料、概算見積もりを提案) | ISMS認証を神戸・東京オフィスで取得と記載。トップのお知らせでISO/IEC 42001認証の取得を発表 |
上の表は2026年10月時点の公式情報をもとに整理したものです。提供内容、対応時間、料金体系は変更される場合があります。
領域別に見るセキュリティ支援会社10社
ここからは、10社を用途に近い順に紹介します。並び順は優劣を示すものではなく、「複数領域をまとめて相談できる会社」「診断を中心にする会社」「事故対応や監視に強みを置く会社」「認証取得を支援する会社」というグループ分けです。
複数領域をまとめて相談できる会社
NRIセキュアテクノロジーズ|コンサルティングから診断・監視までを網羅
公式のサービス一覧では、コンサルティング、セキュリティ診断、マネージドセキュリティサービス・SOC、セキュリティ製品・ソリューション、教育・研修の5つの柱が示されています。コンサルティングにはリスクアセスメント、法令・ガイドライン対応、PCI準拠支援、セキュリティ組織の支援、セキュリティ事故対応などが含まれます。診断はWebアプリ、スマートフォンアプリ、API、クラウド設定評価、OT/IoT、ソースコード診断、レッドチーム、ペネトレーションテストなどに分かれています。監視はNeoSOCやEDR/MDRが掲載されています。
向いている企業:体制構築から診断、監視まで、一社に窓口をまとめて相談したい企業。注意点:サービスの種類が多いため、依頼する範囲を先に決めておくと提案を比べやすくなります。料金は公式ページに記載がなく、資料請求またはお問い合わせが案内されています。(公式サービス一覧)
ラック|診断・JSOC監視・緊急対応の窓口を掲げる
公式のサービス一覧には、セキュリティ診断、ペネトレーションテスト、セキュリティコンサルティング、セキュリティ事故(インシデント)対応、JSOCマネージド・セキュリティ・サービス(MSS)、教育(ラックセキュリティアカデミー)が掲載されています。緊急対応については「サイバー救急センター」を窓口として、予約不要・24時間対応と記載されています。
向いている企業:平時の診断や監視と、有事の緊急対応の窓口を、同じ会社に相談したい企業。注意点:料金は公式ページに記載がありません。緊急窓口が「どの契約で、どこまで」動くのかは、事前に確認しておくと安心です。(公式サービス一覧)
GMOサイバーセキュリティ byイエラエ|診断の種類が幅広く、AI領域にも対応
公式のサービス一覧では、脆弱性診断・ペネトレーションテストの対象が、Webアプリ、スマートフォンアプリ、クラウド(AWS、Azure、Google Cloud)、ネットワーク、IoT、レッドチーム演習、物理ペネトレーションテストなど広く示されています。AIアプリケーション診断やAIエージェントのペネトレーションテスト、デジタルフォレンジック・インシデントレスポンス支援、SOC、セキュリティ部門や開発者向けのコンサルティング、医療情報システムのガイドライン対応なども掲載されています。法人向け緊急窓口は電話で24時間365日受付と案内されています(事故が発生した法人向け)。
向いている企業:Webアプリ、クラウド、IoTなど診断対象が多様な企業や、AIを組み込んだサービスの診断も検討している企業。注意点:金額は記載がなく、年間契約の案内があるのみです。(公式サービス一覧)
ブロードバンドセキュリティ(BBSec)|監査・診断・運用・緊急対応を一社で
公式サイトでは、セキュリティ監査・コンサルティング、脆弱性診断、セキュリティ運用、教育・情報提供、緊急対応というサービスの区分が示されています。社内にセキュリティ担当者がいない企業向けには、24時間365日の監視・対応を含む運用の全面委託を案内しています。ルールづくりや教育など、技術対策だけでなく組織全体の取り組みが必要だとしています。
向いている企業:専任のセキュリティ担当者を置けず、監視と運用ごと任せたい企業。注意点:公式ページには、料金、緊急連絡先、資格・認証の記載がありません。見積もり依頼の際に、対応範囲と窓口を具体的に確認してください。(公式サービス一覧)
診断を中心に頼める会社
セキュアスカイ・テクノロジー|Webの診断と防御を組み合わせる
公式サイトでは、Webアプリケーション診断、プラットフォーム診断、ペネトレーションテストに加え、国産のEASM(外部から見える攻撃対象の管理)サービス、クラウド型WAF「Scutum」、Webセキュリティのアドバイザリー、従業員向けセミナーなどが示されています。サービスを「未然に防ぐ」「脆弱性を見つける」「安全に運用する」「攻撃から守る」の4段階で整理している点が特徴です。
向いている企業:自社のWebサイトやWebサービスの診断と、WAFによる防御を組み合わせて検討したい企業。注意点:料金や資格・認証は公式ページに記載がなく、見積もりは問い合わせ経由です。(公式サイト)
GMO Flatt Security|開発や生成AI、クラウドに合わせた診断
公式サイトでは、脆弱性診断・ペネトレーションテストの対象として、Webアプリ、スマートフォンアプリ、クラウド(AWS、Google Cloud、Azure)、LLMアプリケーション、MCPサーバー、コンテナなどが挙げられています。セキュア開発や生成AIのコンサルティング、ソフトウェアサプライチェーンの診断も掲載されています。AIエージェントによる診断と、専門家によるペネトレーションテストを組み合わせるとしています。会社としては、ISO/IEC 27001(SGS)とISMS-ACのバッジがサイトに掲載されています。
向いている企業:自社でWebサービスやアプリを開発しており、開発の流れに合わせて診断を受けたい企業や、生成AIを組み込んだ機能の診断を検討している企業。注意点:料金は公式ページに記載がありません。診断の範囲(ホワイトボックスか、リスクを絞るかなど)によって内容が変わるため、前提を相談して決めます。(公式サイト)
サイバーディフェンス研究所|診断とフォレンジックの両方を掲げる
公式サイトでは、セキュリティ診断(Webアプリ、ネットワーク、IoT、制御システムのペネトレーションテスト、レッドチーム演習)、フォレンジック調査・インシデント対応、脅威インテリジェンス、ハッキングやフォレンジック、マルウェア解析などのトレーニングが示されています。官公庁向けの導入実績も掲載されています。会社としての認定は公式ページに記載がありませんが、情報処理安全確保支援士の特定講習をトレーニングとして提供しています。
向いている企業:制御システムやIoTを含む高度な診断、または診断と調査を同じ会社に頼みたい企業。注意点:緊急窓口の記載はなく、問い合わせはフォームと、機密性の高い依頼用のメール窓口が案内されています。料金は非公開です。(公式サイト)
事故対応・監視に強みを置く会社
NTTセキュリティ・ジャパン|事故対応を3段階で整理し、事前契約も用意
公式の「総合インシデントレスポンス」のページでは、対応を3段階で示しています。第1段階は数日から1週間程度の方針整理・簡易解析、第2段階は2週間から数か月程度の環境全体調査・詳細解析、第3段階は恒久対策などの改善提案です。事前契約の「IR共通チケットサービス」は、スポット契約より優先度高く対応するとされ、未使用の場合は予防・訓練のメニューへ転用できると記載されています。対応チームは全員がGCFA(GIAC認定フォレンジックアナリスト)を所持しているとも示されています。
向いている企業:事故が起きた際の調査の進め方を事前に把握し、優先対応の契約を平時に結んでおきたい企業。注意点:専用の緊急連絡先は記載されておらず、問い合わせフォームが案内されています。「インシデントの疑いがある段階でもご相談可能です」と記載されています。料金は非公開です。(公式サービスページ)
IIJ(C-SOCサービス)|24時間365日の監視を3つのプランで提供
公式のサービスページでは、セキュリティ機器やお客様の運用機器のログをSIEM(ログを集めて分析する基盤)などで分析し、インシデントの発見から対策の提案、必要に応じたIIJ運用機器の設定変更までを一貫して行うとしています。プランは3種類です。ベーシックは、分析対象がIIJサービスのみで十分で、リアルタイム分析までは不要な企業向けです。アドバンストは自社運用機器のログも分析してリアルタイム分析に対応します。プレミアムは不正通信の検知から一次対応までを一貫して行い、遡り調査(スレットハンティング)にも対応します。EDR運用のオプションでは、CrowdStrike Falcon、Aurora Focus、Microsoft Defender for Endpointを対象としています。
向いている企業:社内で24時間の監視体制を持てず、ネットワークや機器の運用とあわせて監視を委託したい企業。注意点:料金は「個別にお見積もり」で、最低利用期間は6か月です。契約後のプラン変更は可能と案内されています。(公式サービスページ)
認証取得を支援する会社
LRM|ISMS取得支援と体制構築、教育をまとめて相談
公式の情報セキュリティコンサルティングのページでは、ISMS取得支援、セキュリティ体制構築、内部監査、リスクアセスメント、セキュリティ教育・研修、インシデント演習、AIガバナンス構築支援、AIMS(ISO/IEC 42001)取得支援などが示されています。公式サイトのトップでは、ISMSやプライバシーマークなどの第三者認証の取得・更新支援にも触れており、2026年9月9日付のお知らせで、AIマネジメントシステムの国際規格「ISO/IEC 42001」の認証を取得したと発表しています。相談は無料で、課題を聞いたうえで概算の見積もりを提案するとされ、拠点は東京、神戸、名古屋です。会社としては、神戸・東京のオフィスでISMS認証を取得していると記載されています。
向いている企業:取引先からISMSなどの認証を求められ、文書整備や内部監査を含めて支援を受けたい企業。注意点:料金は非公開です。電話の受付は平日10:00〜18:00のため、有事の緊急対応窓口としては想定されていません。(公式コンサルティングページ)
目的別の選び方フロー
10社の違いを踏まえ、自社の状況から相談先を絞る流れを整理します。迷ったときは、上から順に「はい」「いいえ」で確認してください。
- いま、事故や不正アクセスの疑いがあるか:はい。まず緊急窓口や調査の相談ができる会社に連絡します。本記事の中では、ラック、NTTセキュリティ・ジャパン、GMOサイバーセキュリティ byイエラエ、サイバーディフェンス研究所が事故対応やフォレンジックを、BBSecが緊急対応を公式に掲げています。連絡する際は、発覚した日時、確認した症状、触らずに残している機器やログを伝えられるようにしておきます。
- 取引先や監査から、認証や審査の取得を求められているか:はい。ISMSなど認証取得の支援を掲げる会社(本記事ではLRM)に相談し、どの認証が必要かから確認します。
- Webサービスやアプリを公開する予定、または大きく改修したか:はい。脆弱性診断を中心にする会社(セキュアスカイ・テクノロジー、GMO Flatt Security、GMOサイバーセキュリティ byイエラエ、NRIセキュアテクノロジーズなど)から、診断対象と報告書の形式を比べます。
- 24時間の監視を社内で持てないか:はい。SOC・MSSを掲げる会社(IIJ、ラックのJSOC、NRIセキュアテクノロジーズ、BBSecなど)から、監視対象の機器、検知後に誰が何をするか、連絡の手順を比べます。
- 何から手を付けるべきか分からない:はい。コンサルティングや体制構築を掲げる会社に、現状の整理から相談します。まず診断や監視の製品を買うのではなく、守る対象と優先順位を決めることが目的です。
どの流れでも、見積もりを依頼するときは「診断の対象数」「監視する機器の数」「報告書の提出形式」「緊急時の連絡経路」の4点を、同じ前提で各社に伝えます。前提がそろっていないと、金額や期間の差が会社の違いなのか、条件の違いなのかが判断できません。
初めて依頼するときの注意点
診断は「受けて終わり」にしない
診断の報告書には、見つかった問題と、深刻度、修正方法が書かれます。重要なのは、その後に誰がいつまでに直すかを決め、修正後に再診断を受けるかどうかまで見積もりに含めるかです。依頼時に、報告書のサンプル、再診断の有無と条件、報告会の有無を確認します。
緊急対応は、平時に連絡経路を決める
事故の最中に初めて支援会社を探すと、契約や見積もりの手続きに時間を取られ、初動が遅れます。事前契約の仕組みがあるか、夜間や休日の連絡方法、最初に提供する情報の一覧を平時に決めておきます。実際に事故が起きたときの調査の流れを知りたい場合は セキュリティ事故の影響範囲評価 が参考になります。証拠の扱いで迷う場面では 情報セキュリティ事故の証拠保全 も合わせて確認してください。
支援会社に預ける情報を最小限にする
診断や調査では、システム構成、ログ、ID情報などを支援会社に渡します。契約前に、秘密保持の条件、データの保管場所と期間、再委託の有無、作業を行う担当者の範囲を確認します。会社としての認証や担当者の資格が公開されているかは、この確認の材料の一つになります。
頼んだあとの運用を、自社で回せるか確認する
SOCや診断は、依頼した瞬間に安全になる仕組みではありません。アラートが届いたときの判断者、診断結果を直す担当者、経営層への報告ルートを社内で決めておく必要があります。机上演習で判断の流れを試す方法は セキュリティ机上演習の観察記録 で整理しています。
事例から、自社に近い被害を想定する
支援会社に何を頼むかは、自社と近い業種や規模で何が起きているかを知ると具体的になります。最近の主な事故の侵入口と影響は セキュリティインシデント事例集 で確認できます。
生成AIを導入する場合は、別の観点も加える
社内で生成AIを使い始める、または自社サービスにAI機能を組み込む場合は、従来の診断や監視に加えて、入力データの扱い、AIエージェントの権限、プロンプトを悪用した攻撃への備えを確認する必要があります。この観点で支援会社を探すときは、生成AIセキュリティコンサルティング会社の選び方 もあわせて参照してください。
よくある質問
セキュリティ支援会社には、何から相談すればよいですか?
困りごとが5つの領域(体制構築、診断、監視、事故対応、認証取得)のどれに当たるかを決めてから相談します。分からない場合は、体制構築・コンサルティングを掲げる会社に、現状の整理から相談するのが一般的です。
料金が公開されていない会社は、信頼できませんか?
公開されていないことだけで判断はできません。診断の対象数、監視する機器の数、調査する端末の数などで金額が大きく変わるため、個別見積もりにしている会社が多くあります。見積もりの前提(対象、期間、成果物)を書面で出してもらい、同じ条件で複数社を比べてください。
脆弱性診断とペネトレーションテストは、何が違いますか?
一般に、脆弱性診断は対象の弱点を網羅的に見つける検査、ペネトレーションテストは実際の攻撃者のように侵入できるかを試す検査を指します。会社によって呼び方や範囲の定義が異なるため、見積もりでは「何を対象に、どこまで試すか」を確認してください。
SOCを頼めば、事故対応も任せられますか?
必ずしも任せられません。SOC・MSSは検知と一次連絡、サービスによっては一次対応までを担いますが、原因調査や復旧、フォレンジックは別の契約になる場合があります。たとえばIIJのC-SOCサービスは、プランによって一次対応の範囲が異なると公式に示されています。契約前に、検知後に誰が何をするのかを確認してください。
ISMSなどの認証を取れば、セキュリティ対策は十分ですか?
十分とは言えません。ISMSなどの認証は、組織の管理の仕組みが基準に沿っているかを示すもので、個々のシステムの弱点がないことまで保証するものではありません。認証の取得とあわせて、診断や監視で技術面を確認します。
関連ページと関連記事
支援会社の選定は、認証の理解、取引先への回答、事故対応の準備とつなげて進めると、判断が一貫します。
- SaaSセキュリティ認証・審査の種類まとめ:ISMSなど、認証ごとの確認範囲の違いを整理しています。
- 取引先セキュリティチェックシートの回答管理:根拠資料と承認、有効期限をそろえる方法です。
- セキュリティインシデント事例集:近年の主な事故の侵入口と教訓を確認できます。
- セキュリティ事故の影響範囲評価:対象資産、データ、顧客への影響を分けて見積もる方法です。
- セキュリティ机上演習の観察記録:判断と課題を改善計画につなげる方法です。
- 生成AIセキュリティコンサルティング会社の選び方:生成AIの導入時に頼れる支援会社の選び方を扱います。
支援会社を選ぶ前の整理を相談したい場合
セキュリティ支援会社を比べる前に、自社が何を守り、どの領域から外部に頼むのかを決める必要があります。取引先への説明、ブランドへの影響、社内の運用体制まで含めて整理したい場合は、ファネルAiにお問い合わせください。
