【2026年版】生成AIセキュリティ・ガバナンス支援会社おすすめ10選|依頼範囲と選び方
生成AIを全社に広げる段階になると、利用ルールの整備、リスクの評価、技術的な対策、運用中の監視を、社内だけで揃えるのが難しくなります。外部の支援会社に頼む場合は、「どこまでを依頼するのか」を先に決めないと、ルール文書だけが納品されて技術面が空白になったり、診断だけが実施されて運用の仕組みが残らなかったりします。この記事では、2026年10月時点の公式情報をもとに、生成AIのセキュリティ・ガバナンス支援を提供している国内の10社を、依頼範囲ごとに整理します。
結論として、ルールや体制づくりが中心ならデロイト トーマツ、KPMG、EY、ラックのガイドライン策定支援、技術診断が中心ならGMOサイバーセキュリティ byイエラエ、NTTデータ先端技術、EGセキュアソリューションズ、SHIFT、診断から運用監視まで一貫させたいならNRIセキュアテクノロジーズや三井物産セキュアディレクションが候補です。順位ではなく、自社が頼みたい範囲に合わせて選びます。技術製品の側から比べたい場合は 生成AIセキュリティツールの比較 もあわせて確認してください。
本記事のポイント
- 生成AIの支援会社は、ルール・体制づくり、リスク診断、運用監視のどこに強いかが異なるため、依頼範囲を先に決めて比べます。
- 比較軸は、依頼範囲、実績の公開状況、法務と技術の両面対応、成果物、費用の出し方、内製化支援の6点です。
- 診断だけ、ルールだけで終わらせず、指摘の改善確認と社内への引き継ぎまで契約に含めると、導入後の空白を避けられます。
生成AIの支援会社に頼める範囲を4つに分ける
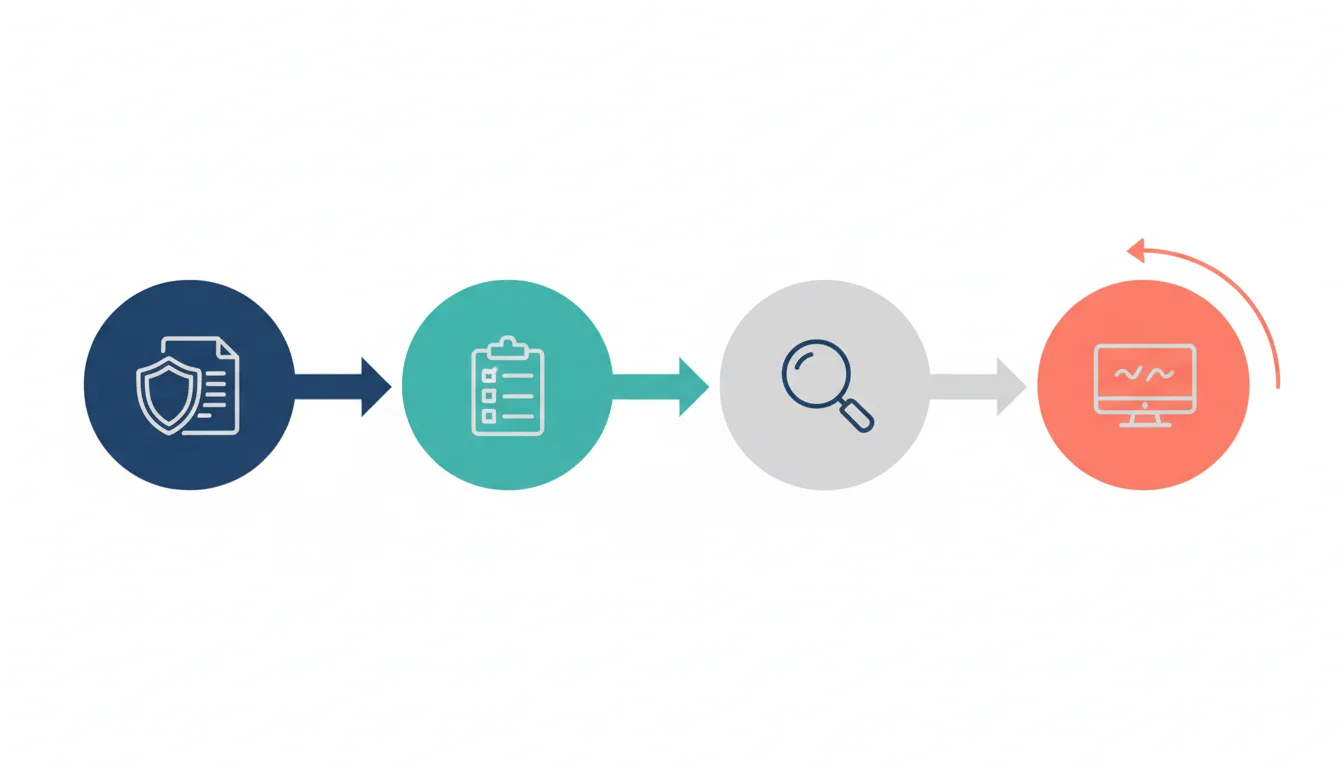
「生成AIのセキュリティ支援」と一口に言っても、会社ごとに得意な範囲は大きく違います。比較を始める前に、依頼したい内容を次の4つに分けておくと、見るべき会社が絞れます。
- ルール・体制づくり:利用ガイドライン、承認フロー、委員会、役割分担、規制やガイドラインへの対応を整える支援です。
- リスク評価・診断:生成AIを組み込んだシステムに疑似攻撃を行い、プロンプトインジェクションや情報漏えいなどの弱点を調べる支援です。AIレッドチーミングと呼ばれることもあります。
- 対策製品の導入支援:AI向けのファイアウォールやガードレールなどを選び、検証して調整する支援です。
- 監視・運用:稼働後の入出力を監視し、攻撃の傾向を分析して改善に結びつける支援です。
全社導入の責任者が最初に決めるべきなのは、この4つのうち、どこを外部に頼み、どこを社内に残すかです。たとえば社内の承認フローは自社で運用したいが、技術診断だけは第三者に依頼したい、という分け方もあります。承認フローの設計は AI運用の承認フロー、委員会の置き方は AIガバナンス委員会 で整理しています。
支援会社を比べる6つの軸
2026年10月時点の公式情報をもとに整理すると、各社が公開している情報の粒度には差があります。同じ観点で比べるために、次の6つの軸を使います。
| 比較軸 | 確認すること | 曖昧なまま進めたときの問題 |
|---|---|---|
| 依頼範囲 | ルール策定、診断、製品導入、監視のどこまでを担うか | 範囲外の作業が発生し、追加費用や別会社への再依頼が必要になる |
| 実績の公開状況 | サービスの開始時期、対象、導入事例、基準への準拠が公式に示されているか | 提案内容の根拠を社内で説明できない |
| 法務・技術の両面対応 | 規制やガイドライン対応と、技術診断の両方に対応できるか | ルールと実装がつながらず、現場で守られない |
| 成果物 | 報告書、ガイドライン、チェックリスト、ロードマップなど何が納品されるか | 納品物の形が合わず、社内展開に使えない |
| 費用の出し方 | 診断単位、プロンプト単位、期間単位など、見積もりの単位が分かるか | 範囲を広げた途端に費用が読めなくなる |
| 内製化支援 | 改善確認、再診断、教育、運用の引き継ぎがあるか | 外部依存が続き、社内に知見が残らない |
特に費用は、多くの会社が公式ページに金額を載せていません。見積もりの単位(画面数、プロンプト数、診断期間など)が公式に示されている場合は、問い合わせの前に準備できる情報が分かるため、比較しやすくなります。
生成AIセキュリティ・ガバナンス支援会社10社の比較表
| 会社 | 主な支援領域 | 公式ページに記載のある主な内容 | 料金 |
|---|---|---|---|
| デロイト トーマツ | ガバナンス、第三者検証、運用 | 体制整備、セキュリティ対策、レッドチーミング、規制対応、ISO/IEC 42001認証取得支援 | 公式ページに記載なし |
| KPMGジャパン | ガバナンス構築・運用 | 6領域の整備と5段階の進め方、ロードマップや方針・ルールなどの成果物例 | 公式ページに記載なし |
| EY Japan | ガバナンス態勢構築 | AI利用のためのガバナンスと、AI開発・運用のためのガバナンスの2本立て | 公式ページに記載なし |
| ラック | ガイドライン策定、リスク診断 | 利用・開発ガイドラインとチェックシートの策定、生成AI活用システムのリスク診断 | 要問い合わせ |
| NRIセキュアテクノロジーズ | 診断、監視 | AI Red Team(診断)とAI Blue Team(監視)、再診断1回まで無償 | 個別見積もり |
| 三井物産セキュアディレクション | ガイドライン、診断、対策製品、教育 | AI TRiSMサービスの9メニュー、AIシステムに対するセキュリティ診断 | 公式ページに記載なし |
| GMOサイバーセキュリティ byイエラエ | 診断、ペネトレーションテスト | AIアプリケーション診断(3プラン)、AIエージェントペネトレーションテスト | 非公開(見積もり) |
| NTTデータ先端技術 | LLMアプリの診断 | 疑似攻撃テストと設定・運用のレビュー | 公式ページに記載なし |
| EGセキュアソリューションズ | LLMの脆弱性診断 | 診断項目の公開、経営層向けと技術者向けの2種類の報告書 | 要見積もり |
| SHIFT | 生成AI活用システムの診断 | OWASP Top 10 for LLM Applicationsに準拠した診断、ソースコード提供時のホワイトボックス評価 | 公式ページに記載なし |
2026年10月時点の公式情報をもとに整理しています。料金は、公式ページに金額が公開されていないものを「要問い合わせ」などと表記しました。提供内容や条件は変わることがあるため、依頼前に各社の最新情報を確認してください。
依頼範囲別に見る支援会社10社
ここからは、依頼範囲ごとに会社を紹介します。掲載順は優劣ではなく、「ルール・体制づくり」「診断・レッドチーミング」「診断から運用まで一貫」の分類に沿った並びです。
ルール・体制づくりを中心に頼みたい場合
デロイト トーマツ|体制整備から第三者検証、認証取得支援まで
デロイト トーマツ グループは、AIガバナンスの支援メニューとして、AIガバナンス体制整備、AIセキュリティ対策、AIシステム第三者検証・レッドチーミング、規制・ガイドライン対応、AIガバナンス運用、ソリューション導入、認証取得支援を公式ページに掲げています。体制整備では、組織・役割の定義、ポリシー・規定・ガイドラインの作成、チェックリストとプロセスの構築、人材育成、内部監査への対応が示されています。
規制・ガイドライン対応ではEU AI Act、AI事業者ガイドライン、NIST AI RMFが挙げられ、認証取得支援ではISO/IEC 42001が示されています。第三者検証・レッドチーミングでは、生成AIの精度検証やハルシネーション対策に加え、プロンプトインジェクションなどの攻撃テストによる検証が説明されています。別ページでは、AIガバナンスの実装状況を評価する内部監査支援も案内されています。
向いている企業:規制対応や認証取得も含め、全社のガバナンス体制を幅広く整えたい企業。注意点:公式ページには料金と成果物の一覧は記載されていないため、見積もり時に納品物を確認します。デロイト トーマツ:AIガバナンス
KPMGジャパン|6領域と5段階で進めるAIガバナンス構築・運用支援
KPMGジャパンの「AIガバナンス構築・運用支援 - AI Risk Transformation」は、AI管理体制、AIリスク分析の仕組み、AI方針・ルール、AIマネジメントシステム、AI活用のためのシステム環境、AI活用のためのデータガバナンスの6領域を整備対象としています。進め方は、環境・リスク分析、ゴール設定、システムデザイン、運用、評価の5段階です。
公式ページには、主なアウトプット例として、環境・リスク分析シート、AIガバナンス構築ロードマップ、AI方針・ルール、AIシステムのリスク管理プロセス・ツール、教育資料、AIモニタリング計画と結果報告書などが挙げられています。納品物のイメージを事前に持てる点は、比較のうえで分かりやすい材料です。
向いている企業:段階を追って、方針からモニタリングまで継続的に整えたい企業。注意点:公式ページの整備対象は体制・ルール・プロセスで、脆弱性診断のメニューは記載されていないため、診断が必要な場合は別の手当てを検討します。KPMGジャパン:AIガバナンス構築・運用支援
EY Japan|利用のガバナンスと開発・運用のガバナンスを分けて整える
EY Japanの「AIガバナンス態勢構築支援・サービス」は、「AI利用のためのガバナンス」と「AI開発・運用のためのガバナンス」の2本立てです。前者は、AI利用者が守るべきルールの策定と周知が中心で、生成AI利活用ガイドラインの整備を例に、適用対象組織の特定、対象サービスの評価、既存規定との位置づけの明確化、ドラフト作成の順で進めると説明されています。
後者は、現状評価を行い、計画作成と態勢整備へ進みます。公式ページは、整備を一度に行わず、AI導入の進捗に合わせて段階的に進めることを勧めています。考え方の土台には、EYのグローバルフレームワーク「Trusted AI」があります。
向いている企業:まず全社の利用ルールを整え、開発・運用側の統制は導入の進み具合に合わせて広げたい企業。注意点:成果物例は図で示されていますが、料金の記載はないため依頼時に確認します。EY Japan:AIガバナンス態勢構築支援・サービス
ラック|ガイドライン策定と、生成AI活用システムのリスク診断
ラックは、ルール面と技術面の両方に対応するサービスを公式に公開しています。「生成AI利用・開発ガイドライン策定支援」は、現状把握、目次案と記載ポイントの整理、策定、顧客とのレビューを経て文書化する流れで、成果物は利用・開発ガイドラインと、それに基づくチェックシートです。策定後の見直しはオプションとして示されています。
「生成AI活用システム リスク診断」は、2024年2月20日に提供が始まったサービスで、生成AIを組み込んだWebシステム(チャットボットなど)が対象です。診断項目は、プロンプトインジェクション、プロンプトリーク、安全でない処理の出力、モデルへのDoS攻撃などで、成果物の報告書には、総評、5段階の評価ランク、脆弱性の詳細、推奨対策が含まれます。報告会や、報告書提出後の問い合わせ対応、再診断のサポートも公式ページに記載されています。生成AI自体は診断の対象外です。
向いている企業:ガイドライン策定と、自社システムの診断を同じ会社に相談したい企業。注意点:料金は非公開で、診断の概算見積もりは診断対象の画面遷移数を伝えると早く出る、と公式ページに案内があります。ラック:生成AI利用・開発ガイドライン策定支援、ラック:生成AI活用システム リスク診断
診断・レッドチーミングを中心に頼みたい場合
GMOサイバーセキュリティ byイエラエ|AIアプリとAIエージェントの診断
GMOサイバーセキュリティ byイエラエは、AIを対象にした診断として「AIアプリケーション診断(旧LLMセキュリティ診断)」と「AIエージェントペネトレーションテスト」を公式に案内しています。AIアプリケーション診断は、OWASP Top 10 for LLM Applications 2025に基づき、ライト、ベーシック、アドバンスドの3プランがあります。最短納期はそれぞれ3営業日、4営業日、15営業日で、アドバンスドではソースコードレベルで問題箇所を特定します。経済産業省の情報セキュリティサービス基準に適合した「情報セキュリティサービス台帳」への登録も公式ページに記されています。
AIエージェントペネトレーションテストは、AIエージェント、チャットボット、RAGなどを対象に、AIが扱うデータや権限、外部システムとの連携を含む業務フロー全体を検証し、情報漏えい・不正操作・権限逸脱のリスクを可視化するサービスです。ヒアリングから納品までの目安は数週間から1か月程度とされ、AISI(AIセーフティ・インスティテュート)のレッドチーミング手法ガイドにも対応すると記載されています。
向いている企業:自社開発のAIアプリや、業務に組み込んだAIエージェントの診断を、期間とプランを選んで依頼したい企業。注意点:金額は非公開で、AIアプリケーション診断の見積もり単位はプロンプト数などです。GMOサイバーセキュリティ byイエラエ:AIアプリケーション診断、同:AIエージェントペネトレーションテスト
NTTデータ先端技術|LLMアプリケーションの疑似攻撃テストと設定レビュー
NTTデータ先端技術の「INTELLILINK AIセキュリティ診断 for LLMアプリケーション」は、2025年2月25日付のニュースレターで提供開始が案内された診断サービスです。稼働中のLLMアプリケーションへの疑似攻撃テストに加えて、システムのセキュリティ設定と運用状況のヒアリング・レビューを行います。診断項目はOWASP Top 10 for LLM Applications 2025に基づき、自動診断ツールと手動操作を併用します。
OpenAIやHugging Faceなどの主要なLLMに対応し、平文またはJSONを返すRESTエンドポイントも診断できると公式に説明されています。成果物は、分析結果と推奨対策の報告です。
向いている企業:運用面のレビューも含めて、現状のセキュリティ状態を確認したい企業。注意点:公式ページに料金の記載はありません。NTTデータ先端技術:INTELLILINK AIセキュリティ診断 for LLMアプリケーション
EGセキュアソリューションズ|経営層向けと技術者向けの報告書を用意するLLM脆弱性診断
EGセキュアソリューションズの「LLM脆弱性診断」は、2025年9月17日付のニュースリリースで提供開始が発表されたサービスです。診断項目例として、プロンプトインジェクション、機密情報の漏えい、ハルシネーション、システムプロンプトや学習データに由来する情報が応答から推測・出力されないかを調べるLLM内部情報の漏えいの4つが公式ページに挙げられ、サードパーティ連携・プラグインに関する脆弱性評価にも触れられています。
報告書は、ビジネスへの影響を簡潔にまとめた経営層向けと、脆弱性の詳細分析と対策手順をまとめた技術チーム向けの2種類です。対象は、LLM APIを自社のチャットボットなどに組み込んでいる開発部門やプロダクトチーム、AI戦略に伴うリスクを把握したい経営層などとされています。流れは、ヒアリングシートによる事前準備、見積もり、診断日程の確定、アカウント準備、診断実施と報告書納品の順です。
向いている企業:経営会議への報告と、開発チームへの改善指示を一度の診断で両立させたい企業。注意点:料金は公開されておらず、見積もりを依頼する流れです。EGセキュアソリューションズ:LLM脆弱性診断
SHIFT|OWASP準拠の生成AI活用システム診断
SHIFTは、脆弱性診断サービスの一つとして「生成AI活用システム診断」を提供しています。生成AIを活用したWebサービスやシステムを対象に、プロンプトインジェクションや機密情報の漏えいなど、生成AI固有の脆弱性を、国際基準であるOWASP Top 10 for LLM Applicationsに準拠して診断します。ブラックボックス診断に加えて、ソースコードが提供された場合はホワイトボックス評価にも対応し、通常のWeb診断と組み合わせて実施する形態も案内されています。
別のサービスとして、AIを搭載したシステムの開発・運用プロセスを整える「セキュアAI開発プロセス構築支援サービス」が公式に発表されています。開発・運用プロセスの定義、運営体制の整備、定着化の3段階で支援する内容です。
向いている企業:通常のWeb診断とあわせて、生成AI機能を持つシステムをまとめて診断したい企業。注意点:公式ページに成果物と料金の記載はないため、見積もり時に報告書の内容を確認します。SHIFT:脆弱性診断サービス、同:セキュアAI開発プロセス構築支援サービス
診断から運用までを一貫して頼みたい場合
NRIセキュアテクノロジーズ|診断のAI Red Teamと監視のAI Blue Team
NRIセキュアテクノロジーズは、AIの開発ライフサイクルに沿って、設計段階の「AI Yellow Team」、テスト段階の診断「AI Red Team」、運用段階の監視「AI Blue Team」を公式ページで案内しています。AI Red Teamは、AI単体を対象にプロンプトインジェクションやジェイルブレイクなどを調べるプロンプト脆弱性診断と、AIを含むシステム全体を対象にツールの悪用やサプライチェーンリスクを調べるシステム統合診断の2段階で構成されます。あわせて、ハルシネーションやバイアスなどセキュリティ以外のリスクの評価にも対応すると公式ページに記載されています。再診断は1回まで無償です。
AI Blue Teamは2024年6月19日に提供が始まった監視サービスで、導入時にまずAI Red Teamを実施します。システムとAIの入出力を検知APIに連携して有害な入出力を検出し、担当者へ通知します。NRIセキュアのアナリストが攻撃の傾向を分析し、導入企業の担当者も監視用の画面で検知状況を確認できます。
向いている企業:診断で見つけた弱点を、稼働後の継続監視につなげたい企業。注意点:料金は個別見積もりで、診断期間・範囲、プロンプト数、システム数、利用するLLMの数などで変わります。NRIセキュアテクノロジーズ:AI Red Team、NRI:AI Blue Team
三井物産セキュアディレクション|AI TRiSMサービスでガバナンスから運用まで
三井物産セキュアディレクションの「AI TRiSMサービス」は、AI利活用に関するガイドライン策定支援、生成AIリスクアセスメント(AIレッドチーミング)、AI Firewallの評価支援・チューニング支援・アラート監視、AIセキュリティ教育(開発者向け・利用者向け)、AIセキュリティ対策アドバイザリー、AI Transformationの9メニューで構成されています。公式ページは、AI利活用のライフサイクル全体を包括的に支援すると説明しています。
別ページの「AIシステムに対するセキュリティ診断」では、学習データ汚染、モデル汚染、回避攻撃、Prompt Template窃取、P2SQL Injectionなどの診断項目が代表例として挙げられ、ツールだけの評価では対応できない領域を、擬似的な攻撃や評価で調べると説明されています。外部のLLMを組み込むケースや、LangChainなどの連携ライブラリで内部の情報を参照させるケースも対象です。
向いている企業:ガイドライン、診断、AI Firewallの導入と監視、教育を、一つの窓口でまとめて相談したい企業。注意点:公式ページに料金と成果物の記載はなく、サービス資料の申し込みや問い合わせから確認する形です。三井物産セキュアディレクション:AI TRiSMサービス、同:AIシステムに対するセキュリティ診断
目的別の選び方フロー
10社を前にして迷う場合は、次の順に質問に答えると、相談先を絞り込めます。
- 社内に利用ルールがまだない:ルール・体制づくりの会社(デロイト トーマツ、KPMG、EY、ラック)から探します。まず利用ガイドラインと承認フローを整えます。
- 自社でAIアプリやチャットボットを開発・提供している:診断の会社(GMOサイバーセキュリティ byイエラエ、NTTデータ先端技術、EGセキュアソリューションズ、SHIFT)から、診断対象と報告書の形が合うものを選びます。
- 業務にAIエージェントを組み込んでいる:AIエージェントや連携先、権限設定まで含めて検証できるかを確認します。GMOサイバーセキュリティ byイエラエのAIエージェントペネトレーションテストや、三井物産セキュアディレクション、NRIセキュアテクノロジーズの診断が検討対象です。
- 診断後の監視まで任せたい:NRIセキュアテクノロジーズや三井物産セキュアディレクションのように、監視や対策製品の運用まで公式に案内している会社を候補にします。
- 規制対応や認証取得も必要:EU AI Act、AI事業者ガイドライン、ISO/IEC 42001などへの対応を公式に示しているデロイト トーマツや、国内外の法規制・ガイドラインに整合したアプローチを掲げるKPMGジャパンを確認します。
| 状況 | 先に決めること | 見る会社の分類 |
|---|---|---|
| ルールが未整備 | 対象部門、禁止事項、承認者 | ルール・体制づくり |
| 自社AIアプリを公開予定 | 診断対象の画面・API、公開時期 | 診断・レッドチーミング |
| 全社導入後の運用が不安 | 監視の担当、通知先、改善の責任者 | 診断から運用まで |
| 取引先から対策状況を問われる | 説明資料、認証、第三者評価の有無 | ガバナンス+診断の両方 |
リスクの洗い出しから始めたい場合は、依頼前に自社で評価項目を整理しておくと、見積もりの質が上がります。機密情報、著作権、誤情報、権限の4観点は AIリスクアセスメントの進め方 が参考になります。
導入時の注意
診断の対象範囲を、システム全体で考える
生成AIの診断は、AIモデル単体だけでなく、連携するツール、データ、権限を含めた範囲で考える必要があります。公式ページでも、ラックは生成AI自体は診断対象外とし、生成AIを組み込んだWebシステムを対象としています。NRIセキュアテクノロジーズはプロンプトの診断と、システム全体の統合診断を分けています。依頼前に、診断対象に何が含まれるかを書面で確認します。
シャドーAIと承認済みツールを分けて考える
外部の支援会社に診断を頼んでも、社員が申請外のAIサービスを使っていれば、リスクは残ります。支援会社に頼む範囲とは別に、自社でどのAIを承認済みとするかを決めておきます。進め方は シャドーAI対策 で整理しています。
AIエージェントの権限と監査ログを契約前に確認する
AIエージェントを業務に組み込む場合は、エージェントがどの権限でどの情報にアクセスするかが、リスクの中心になります。診断範囲に権限設定や連携先が含まれるか、結果をどう記録するかを事前に確認します。設計の考え方は AIエージェント ガバナンス にまとめています。
改善確認と引き継ぎを契約に含める
診断は、報告書の納品で終わりではありません。指摘された項目を直したあとの再診断、報告会、問い合わせ対応の有無は、各社で異なります。たとえばNRIセキュアテクノロジーズは再診断1回まで無償、ラックは報告書提出後の問い合わせ対応と再診断のサポートを公式ページに記載しています。条件は変わる可能性があるため、見積もり時に書面で確認します。
自社の認証・審査状況とも照らし合わせる
取引先から対策状況の説明を求められる場合は、診断やガバナンス支援の成果に加えて、SOC 2やISO 27001などの認証・審査の位置づけも整理しておくと、説明が一貫します。種類と違いは SaaSセキュリティ認証・審査の種類まとめ で確認できます。
運用を外部に任せる範囲と、社内に残す判断
運用を外部に任せる場合でも、承認や例外の最終判断は社内に残す設計が現実的です。外部委託の考え方は、AI業務の委託先を選ぶ観点として AI BPO会社の選び方 にも共通します。成果物の定義、情報管理、差し戻し対応、引き継ぎを契約で決めておきます。
よくある質問
生成AIのセキュリティ支援会社は、何を基準に選べばよいですか?
依頼範囲、実績の公開状況、法務と技術の両面対応、成果物、費用の出し方、内製化支援の6点で比べます。まず、ルール策定、診断、対策製品の導入、監視のどこを頼みたいかを決め、その範囲に公式に対応している会社へ絞ります。
ルール作りと技術診断は、同じ会社に頼むべきですか?
必ずしも同じ会社である必要はありません。ラックや三井物産セキュアディレクションのように両方を公式に案内している会社もあれば、ガバナンス支援と診断を別々の会社に頼む選び方もあります。分ける場合は、ルールの内容と診断項目が食い違わないよう、窓口を社内で一本化します。
費用はいくらくらいかかりますか?
今回取り上げた各社の公式ページでは、金額を公開している会社はありませんでした。診断は、画面遷移数、プロンプト数、診断期間、対象システム数などで見積もられるため、公式ページに示された見積もりの単位を確認し、依頼前に対象を整理しておくと、見積もりが出るまでの時間を短くできます。
診断を受ければ、生成AIのリスクはなくなりますか?
診断は、その時点で調べた範囲の弱点を見つけるものであり、リスクがなくなることを保証するものではありません。生成AIの出力や連携先は変わり続けるため、改善確認、再診断、運用中の監視を組み合わせて続ける必要があります。
社内にAI専任者がいなくても依頼できますか?
依頼できます。ただし、承認者、対象業務、禁止事項、情報区分は社内で決める必要があります。専任者がいない場合は、ルール整備と教育、引き継ぎまで含めた支援を持つ会社を選ぶと、導入後に運用が止まりにくくなります。
関連ページと関連記事
- 生成AIセキュリティツールの比較:支援会社と並行して、導入する製品の側から比べたい場合に向いています。
- AIガバナンス委員会とは?法務・情シス・事業部をどう束ねるか整理する:社内の体制づくりを先に固めたい場合に役立ちます。
- AI運用の承認フローとは?プロンプト、データ、公開前レビューの設計を整理する:申請から公開前レビューまでの流れを設計したい場合に向いています。
- AIリスクアセスメントの進め方|機密情報、著作権、誤情報、権限の評価項目を整理する:依頼前に評価項目を整理したい場合に役立ちます。
- シャドーAI対策とは?禁止だけで終わらせない社内ルールと運用設計:申請外のAI利用への備えを確認できます。
- AIエージェント ガバナンスとは?権限、監査ログ、承認フローの設計を整理する:AIエージェントの権限と記録の設計を確認できます。
- SaaSセキュリティ認証・審査の種類まとめ|SOC 2・ISO 27001・プライバシーマーク・ISMAP・CASAの違い:取引先への説明に使う認証の種類を確認できます。
- AI BPO会社の選び方|支援範囲・運用体制・費用の比較軸:外部委託の比較軸を別の角度から確認できます。
生成AIの導入と運用の設計を相談したい場合
セキュリティやガバナンスの支援会社を選ぶ前に、どの業務で生成AIを使い、どこまでを自社で運用するかを整理しておくと、見積もりの比較がしやすくなります。ファネルAiでは、生成AIの業務実装と運用設計について、現場の手順に合わせた開発・活用支援を提供しています。
