Studioの不正アクセス(2026年10月)|影響を受けた企業と利用企業の対応
ノーコードWeb制作サービス「Studio」で、クラウド環境への不正アクセスにより、登録情報やフォーム回答、外部連携の認証情報などが流出した可能性が公表されました。Studioを利用する企業は、自社のログイン情報だけでなく、顧客や採用応募者から受け取った情報と、接続先サービスへの影響も確認する必要があります。
2026年10月22日時点のStudio公式案内と、利用企業自身の発表に基づき、発生経緯、影響を受けた企業の例、担当者が行う作業を整理します。各社の「流出した可能性がある」という説明は、実際の流出が確認されたという意味ではありません。
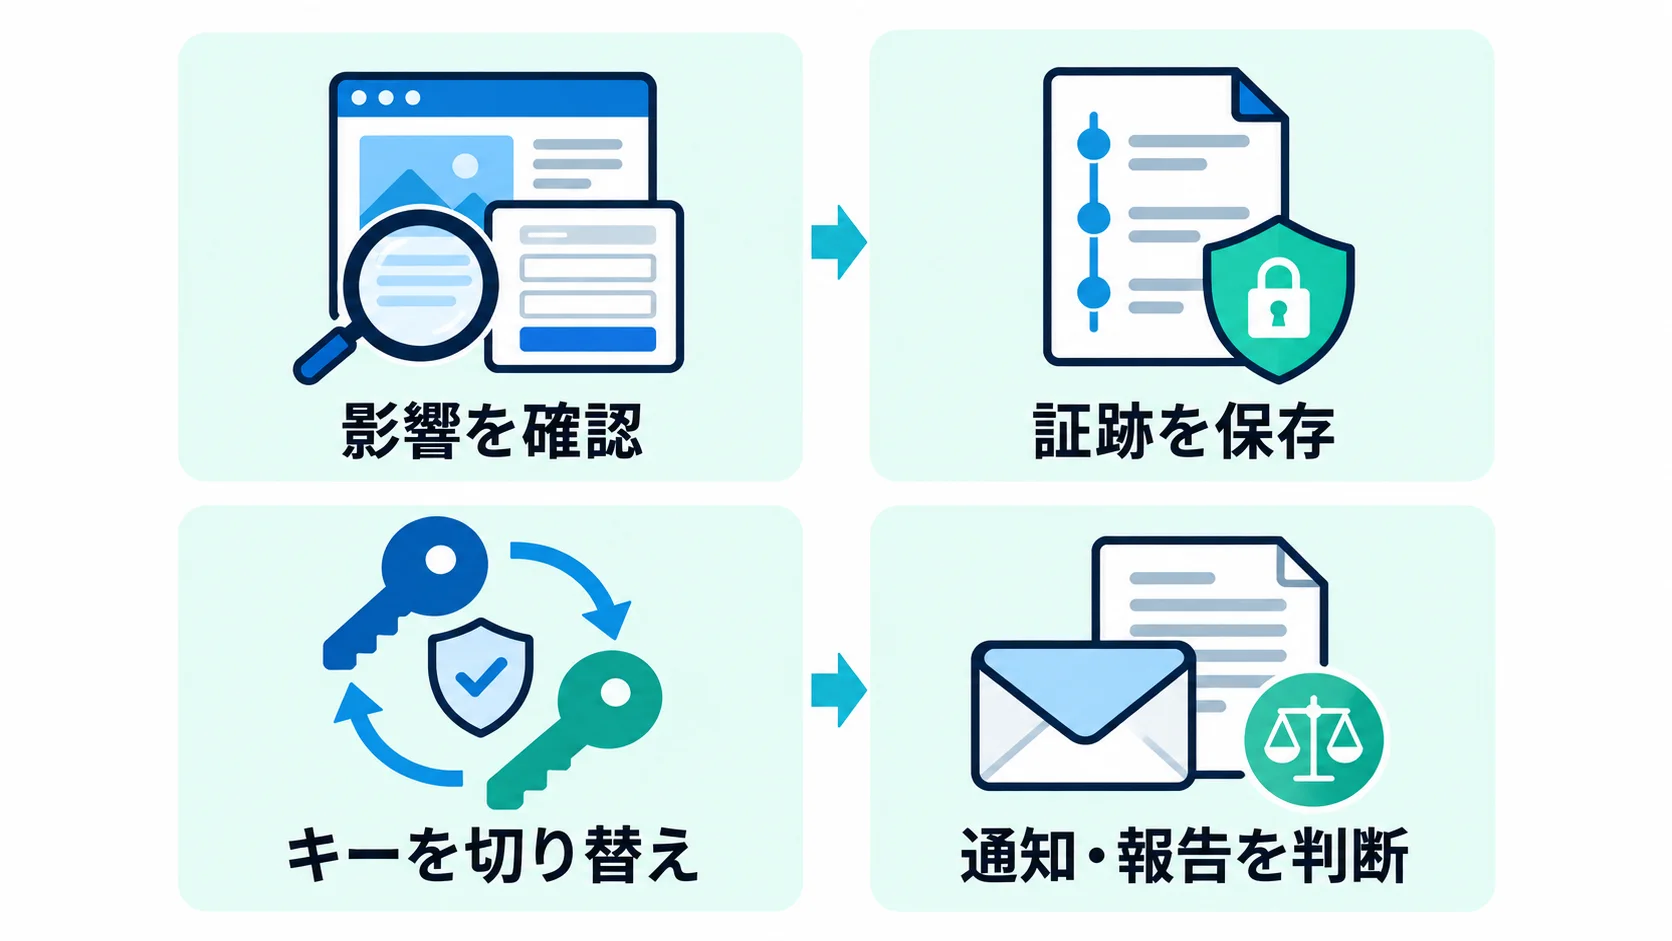
Studioは脆弱性を修正済みですが、取得された可能性のある情報への対応は利用企業にも必要です。 オーナーは個別案内を確認し、パスワード、プレビューURL、APIキー・Webhookを利用状況に応じて切り替えます。フォームに個人データを保存していた場合は、本人通知と個人情報保護委員会への報告をそれぞれ判断します。
本記事のポイント
- Studioは不正アクセスの経路を遮断済みですが、第三者による取得を否定できず、取得されたものとみなして対応しています。
- 利用企業の影響はフォームや保存状況で異なり、アジケが公表した734件も対象者数ではなくフォームの送信件数です。
- 認証情報の切り替えとフォームの影響確認を進め、個人情報保護委員会への報告と本人通知を別々に判断する必要があります。
1. Studioで何が起きたか|不正アクセスと公表の時系列
Studioの公式第一報によると、一部機能の脆弱性を悪用した第三者がクラウド環境へ侵入し、データを外部から取得できる状態にしていました。「侵入を確認した期間」と「取得できる状態が解消された日」は区別が必要です。
| 日時(日本時間) | 公式発表で示された経緯 |
|---|---|
| 2026年9月30日〜10月1日 | 現時点で確認されている第三者の不正アクセス期間 |
| 10月13日 | Studioの社内調査で不正アクセスを確認 |
| 10月13日〜14日 | 脆弱性を修正し侵入経路を遮断。外部から取得できる状態を解消 |
| 10月16日 | Studioが第一報を公表 |
| 10月18日 | 機能別の対応やFAQをまとめた公式案内ページを公開 |
| 10月20日 | フォーム利用企業の委員会への報告について、個別報告と連名報告を選べる旨を案内 |
Studioは実際に第三者が情報を取得した事実は確認できていないと説明する一方、取得されたものとみなして対応しています。調査結果の確定を待つだけでなく、保存していたデータの範囲と認証情報を確認する必要があります。
10月21日からのPHP脆弱性対策は別の案内
Studioは別途、PHPの重大な脆弱性への予防措置として、10月21日22時からダッシュボード・エディターなどの操作とテンプレートの購入・出品を一時停止すると告知しました。公開済みサイトとプレビューサイトの閲覧には影響せず、このPHP脆弱性に起因する被害は確認されていないとしています。これは公式Xのメンテナンス告知で確認でき、9月末の不正アクセスの原因がPHP脆弱性だったと示すものではありません。管理画面の作業前には公式ステータスで利用可否を確認してください。
2. 何が流出した可能性があるか
Studioはすべての登録顧客について影響の可能性を案内しています。ただし、企業ごとの対象データは、利用した機能、入力内容、保存状態によって異なります。現在の契約状況や管理画面の表示だけで対象外と判断せず、Studioの公式案内とプロジェクトごとの個別メールを確認します。
| 情報の区分 | 流出した可能性がある主な情報 | 利用企業の確認事項 |
|---|---|---|
| アカウント | ユーザー名、メールアドレス、ハッシュ化されたパスワードなど | Studioのパスワード設定と他サービスでの使い回し |
| 制作・運用データ | デザインエディタ・CMSの内容、フォーム回答、ライブプレビューURL | 未公開情報、回答の保存範囲、共有済みURL |
| 外部連携・保護設定 | 外部APIキー・トークン、Webhook URL、スプレッドシート連携の認証情報、保護ページのパスワード、プロキシキー、reCAPTCHA v3設定 | 接続先での失効・再発行、権限、利用履歴 |
Studioの説明では、暗号化されたフォーム回答や外部連携情報についても、復号に必要な鍵が同じ不正アクセスで読み出されたため、内容を知られた可能性があります。ログイン用パスワードと保護ページ用パスワードは平文保存ではなくハッシュ化されていましたが、元の値の特定を完全には否定できないとして変更を求めています。
フォームは過去の保存回答も確認する
- 対象に含まれるもの:Studioに保存されていた回答。ゴミ箱内の未完全削除の回答、プレビューでのテスト回答、プラン上限で表示できなかった回答も含まれます。
- 対象に含まれないもの:「フォームの結果をStudioに保存」を無効にしていた間の回答、2026年9月30日より前に完全削除した回答、Studioを経由しないGoogleフォームなどの埋め込みフォームの回答。
- 添付ファイル:対象はファイル名で、ファイルの中身は含まれないと案内されています。
途中で保存設定を無効にしていても、それ以前に残った回答は確認が必要です。フォーム回答が対象外でも、スプレッドシート連携など別の認証情報への対応が不要になるとは限りません。Studioアカウントを持たない人についても、Studio AIの先行利用申込情報が対象となる可能性が別途案内されています。
3. 影響を受けた企業の例|各社が公式に発表した内容
以下は、自社のフォーム情報などへの影響の可能性を公表した企業の例です。対象は各社で異なり、企業の全システムや全顧客情報が流出したことを示すものではありません。発表日は各社のお知らせの掲載日です。
| 企業名 | 発表日 | 影響した可能性のあるデータ・件数 | 出典 |
|---|---|---|---|
| 株式会社ユーザベース | 2026年10月19日 | Studioで運営したWebサイトのお問い合わせフォーム情報。氏名、生年月日、性別、住所、電話番号、メールアドレス、所属先・経歴・収入など入力内容。件数の記載なし。Speeda・NewsPicks等のサービスのアカウント・パスワードは対象外。 | ユーザベース公式発表 |
| 株式会社アジケ | 2026年10月19日 | お問い合わせ・資料請求・採用応募フォームの提供開始以降、10月1日までの送信情報734件。氏名、会社名、メールアドレス、電話番号、その他入力内容。734件は送信件数で、人数とは一致しない場合がある。 | アジケ公式発表 |
| 株式会社エクサウィザーズ | 2026年10月20日 | wellwiz、BizDevRecruit、リハwiz等のフォームで入力され、不正アクセス時点でStudioに保存されていた情報。フォームによりメールアドレス、氏名、問い合わせ内容、電話番号、住所、年齢、受傷部位(記入者のみ)。件数の記載なし。各フォームの設置期間も公式発表に記載。 | エクサウィザーズ公式発表 |
アジケは、自社Webサイトのサーバーや社内システムへの不正アクセスは確認されていないと説明しています。エクサウィザーズは対象者に10月19日、メールで個別通知したと公表しています。同社の「exaBase Studio」は今回のWeb制作サービス「Studio」とは別サービスです。
自社の確認でも、フォーム名、公開・停止期間、保存した項目、回答件数と対象者数を分けて整理すると、通知対象の取り違えを防げます。停止済みの採用フォームや古いキャンペーンまで洗い出せるよう、Webサイトのコンテンツガバナンスで扱うページ責任者と廃止管理も確認してください。
4. Studio利用企業が今やること|担当者・画面・作業
まずプロジェクトのオーナー、Web担当者、外部連携の管理者、個人情報保護の責任者をそろえます。オーナー宛のメールと、ログイン時のバナー・ポップアップで対象と必要な作業を確認してください。案内が見つからない場合は公式の専用窓口で確認します。メンテナンス中に操作できない作業は記録し、接続先サービス側でできる調査と通知判断を進めます。
| 担当 | 確認・操作する画面 | 実施する作業 |
|---|---|---|
| Studioの各利用者 | 右上のアイコン →「設定」→「アカウント」→「パスワードを変更」 | Studioに設定したパスワードを変更。同じ値を使った他サービスも変更する。Google・FacebookログインのみでStudioのパスワードを設定していない場合、この変更は不要。 |
| 削除権限を持つ管理者・編集者 | プロジェクトのダッシュボード「設定」→「一般」→「ライブプレビュー」→「プレビューの管理」 | 「プレビューリンクを削除」で既存URLを無効化。共有を続ける場合だけ再発行し、共有相手へ差し替えを案内する。 |
| 外部API管理者とWeb担当者 | 接続先のキー管理画面、Studioの接続パネルまたはAPI編集画面 | 接続先で新キーを発行。Data Connect APIは「認証」、API連携(Beta)はヘッダーの値を更新し、動作確認後に旧キーを接続先で失効させる。 |
| Webhook通知の管理者 | 通知先サービスと、Studioの「ホーム」→「プロジェクト設定」最下部の「Webhook」 | 通知先で新URLを発行しStudioへ登録。「テスト送信」で到達を確かめ、通知先で旧URLを無効化。不要ならStudioのURLを空欄で保存し旧URLも無効化する。 |
| フォーム・Google連携の管理者 | Studioのフォーム連携設定、Googleアカウントの「リンク済みアプリ」 | 推奨されている再連携は、Studioで解除 → Google側でStudioのアクセス権削除 → 再連携の順。連携を外す前に対象フォームと記録を確認する。 |
| 保護ページ・サーバーの管理者 | ページのパスワード設定、カスタムプロキシの自社サーバー設定 | 保護ページのパスワードを変更。プロキシはStudio発行の新キーへ差し替え、完了をStudioへ連絡する。詳細は個別案内に従う。 |
画面操作はStudio Helpのアカウントのパスワード変更、ライブプレビューURLの削除、および公式案内の機能別FAQで確認できます。ライブプレビューはワークスペースのゲストなど削除できないロールもあるため、操作できる担当者に依頼します。
APIキーとWebhook URLは、新しい値の登録・動作確認を行ってから古い値を失効させるのが公式案内の順序です。先に失効すると連携や通知が止まるため、切り替え担当者と確認担当者を決めます。使っていないキーも接続先で失効させ、9月30日以降の利用履歴や身に覚えのない通知を確認してください。
Googleスプレッドシート連携は、Studioが10月14日に接続に必要な鍵を更新し、流出した可能性のある認証情報は使用できない状態と説明したうえで、より確実にするため再連携を推奨しています。一方、reCAPTCHA v3のシークレットキーは一律の差し替えを求めていません。機能別の最新案内に従います。
カスタムプロキシの旧キーは、差し替え完了をStudioへ知らせた後にStudio側が無効化すると案内されています。期限は10月16日の個別メールを受信してから30日以内です。新キーへの変更だけで作業を終えず、完了連絡まで担当者が管理します。
作業台帳には対象プロジェクト、担当者、変更時刻、接続テスト、旧キー失効の確認結果を残します。サイトの表示に加え、フォームの受付と通知が機能するかも確認します。長期的にはウェブサイト構築の運用設計と合わせて、外部サービスの権限・保存期間・事故連絡先を管理してください。
5. フォームで個人情報を受け取っていた場合の対応
法務・個人情報保護の責任者は、自由記述欄も含めて個人データの有無を確認し、対象プロジェクトと保存回答を照合します。必要な調査記録や通知対象を特定する記録を保全し、アクセスを限定したうえで保存の継続・削除を判断します。後から削除しても、すでに取得された可能性のある情報を回収できるわけではありません。
委員会への報告要否は、件数だけで決めない
個人情報保護委員会の通則ガイドラインでは、要配慮個人情報、財産的被害のおそれ、不正目的のおそれがある行為、1,000人を超える本人に関するものなど、報告対象となる事態を定めています。不正目的の行為による個人データの漏えい等は、発生したおそれがある場合も対象で、人数の下限はありません。実流出が未確認であることや1,000人以下であることだけで報告不要とは判断できません。
一般の期限は、対象事態を知ってから速報を速やかに行うこと(目安は概ね3〜5日以内)、確報は原則30日以内、不正目的のおそれがある行為による事態は60日以内です。全ての事実や人数が確定するまで待つ手順ではありません。どの義務主体に当たるか、契約・委託関係、対象データを責任者が確認します。
Studioの10月20日更新:個別報告と連名報告の選択
フォーム利用企業向け案内は、10月17日の報告保留の依頼から更新されています。10月20日の案内では、委員会と協議した結果、利用企業自身の個別報告か、Studioが取りまとめる連名報告かを選べるとしています。
- 個別報告:10月17日の保留依頼にかかわらず、自社で報告できると案内されています。
- 連名報告:Studioが案内する方法で申し込む場合は、個別報告は不要とされています。申込方法と受付期間は公式の更新を確認します。
- 期限の扱い:委員会と協議して決定した方法による連名報告について、本件に限り、速報の目安を超過しても報告遅延として扱わないとStudioは案内しています。一般の期限が撤廃されたという意味ではありません。
本人通知は連名報告に含まれない
Studioの取りまとめは委員会への報告に関するもので、フォームを送信した本人への通知は含まれません。10月17日の保留依頼も本人通知を対象としていません。本人への通知に関するガイドラインに沿って、対象者、通知内容、方法を別途判断します。
通知義務がある場合は、事態を知ってから状況に応じて速やかに、概要、対象データの項目、原因、二次被害のおそれ、本人が取れる対応などを知らせます。メール等による本人通知とWebサイトでの公表は区別してください。本人通知が困難で、本人の権利利益を守る代替措置を取る例外も、条件の確認が必要です。
委託先から委託元への通知で報告義務の例外が適用される場合もありますが、「Studioが報告するから自社は何もしなくてよい」とは判断できません。迷う場合は委員会の相談窓口や弁護士へ、対象データと委託関係を示して確認します。利用者への案内では、確認済みの事実、未確認の点、取った措置、問い合わせ先を明確にしてください。
FAQ|Studioの不正アクセスでよくある疑問
Studioの情報は実際に流出したと確定していますか?
Studioは第三者による実際の取得は確認できていないと説明しています。ただし取得の可能性を否定できないため、取得されたものとみなして対応しています。利用企業も確定報告を待つだけでなく、対象確認と認証情報の切り替えを行う必要があります。
9月30日より前に送られたフォーム回答も対象ですか?
不正アクセス時点で保存されていた回答は、送信日がそれ以前でも対象となる可能性があります。侵入期間と回答の受付期間を混同しないでください。9月30日より前に完全削除した回答など、公式が示す対象外の条件も確認します。
Googleログインだけなら対応は不要ですか?
Studioのパスワードを設定していないGoogle・Facebookログインのみの利用者は、Studioのパスワード変更は不要です。ただしフォーム回答、ライブプレビュー、外部連携の対象確認は別です。ログイン方法だけで全ての対応が不要になるわけではありません。
影響企業の一覧に自社がなければ安全ですか?
掲載した3社は公式発表を出した企業の例で、全ての影響企業の一覧ではありません。自社の対象プロジェクト、保存データ、個別案内に基づいて確認してください。企業名の掲載有無から影響を判断することはできません。
Studioの連名報告を使えば、顧客への通知も済みますか?
済みません。連名報告は個人情報保護委員会への報告のみで、本人通知は含みません。自社で通知の要否と方法を判断し、必要な場合は対象者へ対応します。
外部サービスの権限とフォーム運用を整理したい方へ
利用する外部サービス、認証情報の管理者、フォームの保存先・保存期間、切り替え時の確認手順を整理すると、運用時の確認漏れを減らせます。ファネルAiでは、Webサイト・業務システムの構築と運用設計を支援しています。
