Claude Security・Codex Security・GitHub Code Security比較|脆弱性の検証と修正で選ぶ
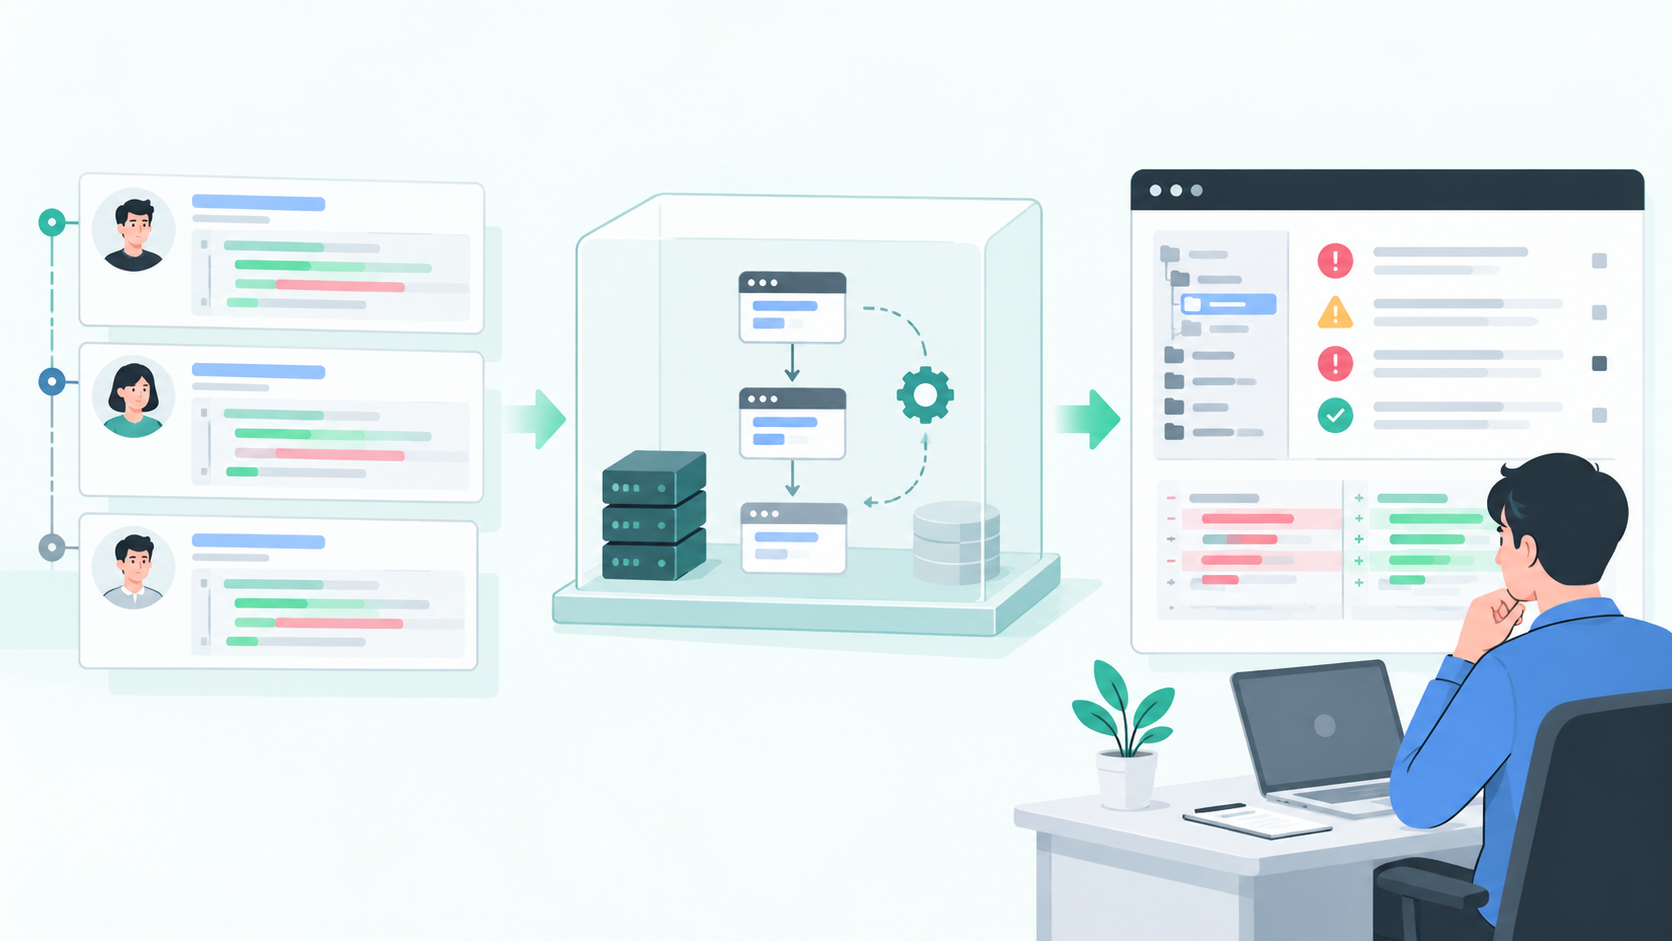
AIを使ったコードの脆弱性検出は、検出数の多さだけでは比べられません。Claude Security、Codex Security、GitHub Code Securityは、調査を始めるきっかけ、候補の確かめ方、修正をレビューへ渡す方法が異なります。
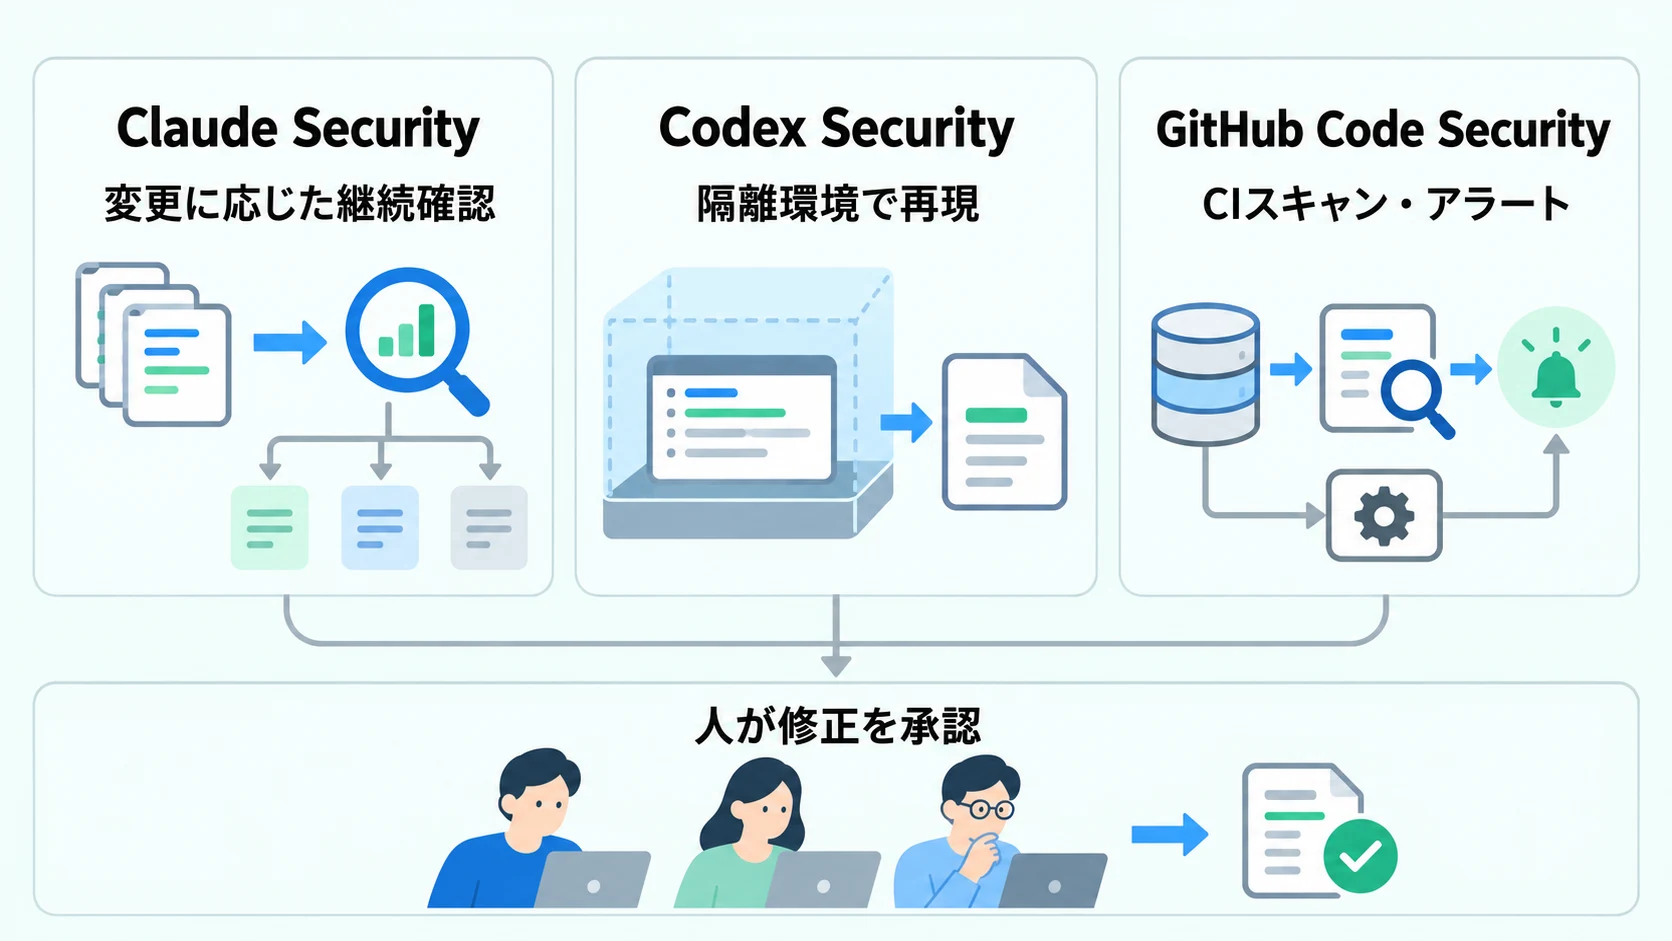
2026年10月23日時点では、Claude Securityは新しい変更を継続的に見る運用、Codex Securityは候補を隔離環境で再現してパッチをレビューへ出す調査、GitHub Code SecurityはCodeQLや外部ツールのスキャンをリポジトリの開発フローへ組み込む運用に特色があります。
先に結論:コミット後の変化を継続的に把握したいならClaude Security、再現確認と最小修正案を人が精査したいならCodex Security、既存のGitHub上でスキャンとアラートを運用したいならGitHub Code Securityを候補にします。どれも「安全を保証する装置」ではなく、コードレビューやリリース判定を補助する仕組みです。
本記事のポイント
- Claude Securityはコミットの変化に応じた継続スキャンを重視し、一定間隔の完全な監視と同一視できません。
- Codex Securityは疑わしい候補を隔離環境で再現し、修正案を人のレビューに渡す調査フローを持ちます。
- GitHub Code Securityは既存のリポジトリとCIに結びつき、検出元・アラート・修正責任の運用設計が要点です。
検出のタイミングと調査単位が異なる
脆弱性管理で最初に確認したいのは、ツールが何を契機に何を調べるかです。毎回の変更を追うのか、特定のリポジトリを設定して調査するのか、開発パイプラインのイベントごとにスキャンするのかで、見つけやすい問題と見逃しやすい変更が変わります。
Claude Securityは、プロジェクトに接続されたコードについて新しいコミットを継続的にチェックし、変更のリスクや複雑さに応じてスキャンします。公式案内は、固定のスケジュールで全てを走査する方式とは説明していません。対象プロジェクトには最大8リポジトリを加えられ、実際のコードを変更せず文脈として参照させるリポジトリも設定できます。したがって、常時動くという表現を「全ファイルが常に一定間隔で検査される」と読み替えず、どの変更がどの範囲のスキャンを起こしたかを確認する運用が必要です。Claude Securityの公式案内では、スキャンが確率的で固定タイミングではないことも説明されています。
Codex SecurityはGitHubリポジトリを接続し、編集可能な脅威モデルを組み立てて、コードや履歴を調べます。見つけた候補を直ちに確定せず、隔離環境で再現を試してから、妥当と判断した問題に最小限の修正案を提示します。公式の案内では、コードは自動で書き換えず、担当者がレビューして適用する流れです。候補の調査からPR作成、再検証までをつなげたいチームに適しています。Codex Securityの公式ヘルプは、研究プレビューの対象プランと人による修正確認を記載しています。
GitHub Code Securityは、CodeQLや第三者ツールを使ったコードスキャンを既存のリポジトリへ組み込みます。設定方法によって、GitHub Actionsのイベントや定期実行で分析し、見つけた問題をアラートとして追跡できます。GitHubのコードスキャン概要は、デフォルト設定と高度な設定の選択肢を説明しています。PRのチェックや既存CIにどこまで結びつけるかは、リポジトリ側で決める必要があります。
| 比較軸 | Claude Security | Codex Security | GitHub Code Security |
|---|---|---|---|
| 調査の起点 | 新しいコミットと変更のリスク・複雑さ | 接続したGitHubリポジトリと編集可能な脅威モデル | 設定したpush、PR、スケジュールなどのスキャン条件 |
| 候補の扱い | 継続的な分析と修正提案 | 隔離環境で再現を試し、最小パッチをレビューへ | CodeQLや第三者解析のアラートを追跡 |
| 修正の承認 | 担当者が提案内容と差分を確認 | 自動適用せず、レビュー後に適用・PR化 | Copilot Autofix等の提案を担当者が確認 |
| 導入前の確認 | 対象範囲、実行条件、クレジット、ZDR要件 | プラン、接続権限、再現環境、プレビュー制約 | ライセンス、Actions実行枠、ワークフロー設定 |
「検出した」と「再現できた」を分けて評価する
スキャナーが示すのは、ソース上のパターンや実行経路から見た問題候補です。プロジェクト固有の設定、実行時の入力、権限、依存関係を組み合わせると、実際に悪用できるかの判断は変わることがあります。アラートの数だけでツールの品質を競うと、誤検知を減らす作業や重大な変更の見落としを数えにくくなります。
Codex Securityの隔離環境での再現は、候補を人に渡す前に実証を試す点が比較上の特徴です。ただし、再現に成功した結果が全ての環境での悪用を証明するわけではなく、再現できなかった候補が安全だと確定するわけでもありません。検証環境と本番環境の差、テストデータ、ビルド条件をレビューに添えます。提案されたパッチも、周辺挙動や互換性を通常のコードレビューとテストで確かめてから採用します。
Claude Securityでは、変更内容に応じてスキャンの深さが変わるため、調査のタイミングや結果をチームが記録し、重大度の高い変更を別のレビュー規則に通す設計が役立ちます。公式案内はスキャンを確率的と説明し、APIやWebhook、修正状況の追跡を案内しています。継続スキャンを、リリース前の必須ゲートや網羅性の保証として扱うのではなく、レビューに早く気づきを加える運用として位置付けます。
GitHub Code Securityでは、検出ルール、対象言語、実行イベント、アラートのトリアージ担当が結果を左右します。CodeQLはコードの意味やデータフローを分析する一方、導入したクエリと対象言語の範囲を確認しなければなりません。Copilot Autofixが提案する修正も差分として検討する材料です。コードスキャンアラートの公式説明を基に、重大度、再現条件、修正期限、例外承認者を決めます。
比較検証では、同じリポジトリ、同じコミット、同じ権限、同じテスト環境を用意し、検出数をそのまま点数にしないでください。既知の修正済み欠陥を含む検証用ブランチと、既知の問題がないコードを分け、真陽性候補、誤検知候補、再現の成否、レビュー時間、修正の副作用を記録します。実プロジェクトで脆弱性を作る必要はありません。公開されている安全なサンプルや社内で承認されたテストコードで、既存の検査手順にどう接続できるかを確かめます。
権限・費用・データ条件を先にそろえる
機能が合っても、コードへ渡す権限や費用の条件が合わなければ運用は続きません。特にソース、脅威モデル、検出ログには、未公開の設計や顧客固有の情報が含まれることがあります。契約上のデータ利用条件、保管期間、接続権限、監査ログを調達時に確認します。
Claude Securityの公式ページでは、Enterpriseのプレミアムシートを対象とし、スキャンが追加クレジットを消費すること、Zero Data Retention(ZDR)に対応しないことなどの条件が示されています。利用可否だけを確認して開始せず、継続運用時に誰がクレジットを負担するか、組織のデータ保持要件を満たすかを確認します。複数リポジトリを同じプロジェクトに追加する場合も、コードの読み取り範囲が意図した組織・チームと一致するかレビューします。
Codex SecurityはChatGPT Enterprise、Edu、Business、Proの一部対象プラン向けに研究プレビューとして案内されています。GitHubの接続範囲、権限の更新、対象リポジトリを確認し、プレビュー機能に依存してよい業務かを判断します。脅威モデルを編集できることは強みですが、その記述を現行アーキテクチャと照合する担当も必要です。自動で脆弱性を修正する仕組みとして扱わず、PR作成後の承認者とテストを定めます。
GitHub Code Securityでは、プライベートリポジトリのコードスキャンにCode Securityライセンスが必要になる場合があり、GitHub Actions実行枠も確認対象です。第三者スキャナーの結果を同じアラート画面で扱えるか、既存契約に含まれるかも調達条件に関わります。GitHubのセキュリティ設定ガイドで、リポジトリの公開範囲や有効化できる機能を確認してください。
ツール選定時には、ソースの読み取り権限、スキャンに使う実行環境、結果の保存先、WebhookやCIへの出力、クレジットやActionsの消費、データ保持条件を一覧化します。開発チームだけで判断せず、情報システム、セキュリティ、法務、開発運用の各担当が、自社ルールに照らして確認するのが安全です。
小さく試して、レビュー手順への適合で選ぶ
導入評価は、何件見つけたかだけでなく、エンジニアが妥当性を判断し、修正を安全に出せるかを測ります。まず対象を一つの非本番リポジトリに限定し、必要最小限の読み取り権限で連携します。ベースラインとなるスキャナーや既存のセキュリティレビューがあれば、その結果も同じ基準で比較します。
- 対象の言語、ブランチ、コミット履歴、依存コードを明示する。
- 新しい変更が調査対象になる条件と、結果を確認する担当者を決める。
- 候補ごとに再現の有無、根拠、重大度、修正案、レビュー時間を記録する。
- 修正案を既存テスト、静的解析、コードレビュー、リリース承認に通す。
- 誤検知や対象外の判断を残し、再スキャンや例外承認の期限を設定する。
コミットの変化に応じた追加調査を取り込みたいチームはClaude Security、再現可能性を確かめて小さな修正案を人に渡したいチームはCodex Security、GitHubの既存ワークフローでスキャン・アラート・修正追跡を標準化したいチームはGitHub Code Securityから検証を始めるとよいでしょう。複数を併用するなら、アラートの重複、重大度の基準、最終判断者を一つの運用表で揃えます。最終的なリリース責任は、導入する側のレビューとテストに残ります。
よくある質問
Claude Securityは一定間隔で全ファイルを検査しますか?
公式案内は、固定のスケジュールで全てを走査する方式ではなく、新しいコミットを変更のリスクや複雑さに応じて確認すると説明しています。スキャンは確率的で、対象範囲やタイミングを保証する記述ではありません。リリース前の必須確認がある場合は、別途CIやレビューゲートを維持してください。
Codex Securityは脆弱性を見つけると自動で修正しますか?
公式ヘルプでは、候補を隔離環境で再現し、修正案を提案してレビューやPR作成に渡す流れです。コードへ自動適用するものとして説明されていません。修正の妥当性、互換性、テスト結果は担当者が確認します。
GitHub Code Securityを使えば他のスキャナーは不要ですか?
必ずしもそうではありません。コードスキャンはCodeQLや第三者ツールを使えますが、対象言語、解析範囲、CI設定が異なります。依存関係や秘密情報など、別機能が必要かを資産と脅威モデルに沿って確認してください。
選定のために実際の脆弱性を作ってテストすべきですか?
本番コードに危険な欠陥を作る必要はありません。承認済みの安全なサンプルや検証用ブランチを使い、既知の候補がどう報告され、誰が修正案を確認するかを調べます。隔離環境やテストデータの条件を揃え、実運用のレビュー経路に接続できるかを評価してください。
関連ページと関連記事
ツール導入と同時に、検証記録、訓練での気づき、開発委託先への要求を整えておくと、検出後の対応が進めやすくなります。
- セキュリティ事故の証拠保全と管理:検知後の記録・証拠の扱いを確認できます。
- セキュリティ机上演習の観察ログ:担当間の連絡や判断を振り返る観点を整理できます。
- AI受託開発会社を選ぶ要件一覧:委託時の権限、保守、品質確認の条件を検討できます。
AIを組み込んだ開発の安全管理を相談する
コード検査を現場に定着させるには、ツール選びと同時に権限、レビュー責任、例外処理を決める必要があります。既存の開発プロセスに合わせたAI活用範囲や検証手順の整理を支援します。
